

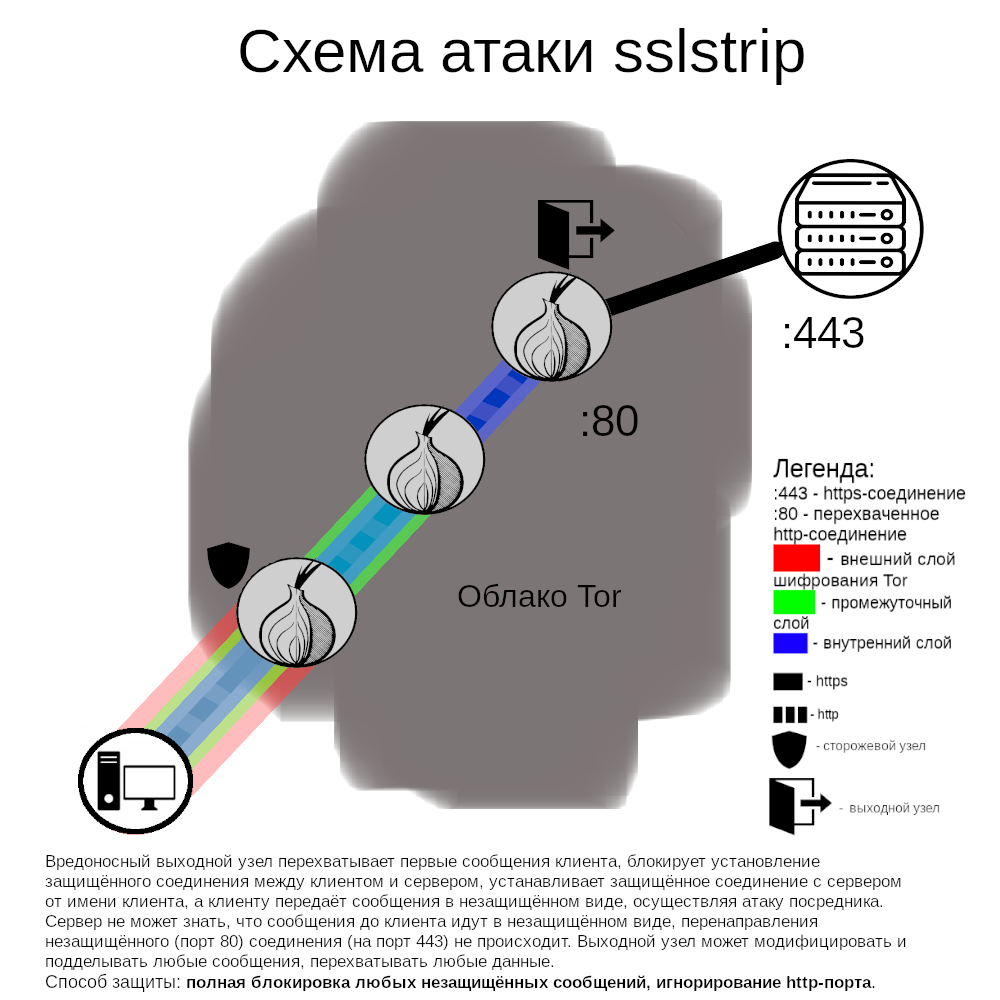
Az esemény lényege
2020 májusában felfedeztek egy csoport kimenő csomópontot, amelyek beavatkoztak a kimenő kapcsolatokba. Különösen szinte az összes kapcsolatot érintetlenül hagyták, de egy kisebb számú kriptovaluta-tőzsdére irányuló kapcsolatokat elfogtak. Ha a felhasználók a weboldal HTTP-verzióját látogatták (tehát nem titkosított és nem hitelesített), a rosszindulatú csomópontok megakadályozták a HTTPS-verzióra (tehát titkosított és hitelesített) történő átirányítást. Ha a felhasználó nem vette észre a cserét (például a böngésző címsorában a lakat ikon hiánya), és elkezdett fontos információkat küldeni, ez az információ a támadó által elkobozhatóvá vált.
A Tor projekt 2020 májusában kizárta ezeket a csomópontokat a hálózatból. 2020 júliusában egy újabb csoport átkonfiguráló jelent meg, amely hasonló támadást végzett, őket is kizárták. Még mindig nem világos, hogy sikerült-e bármely felhasználót sikeresen támadni, de a támadás nagysága és az a tény, hogy a támadó megpróbálta újra (az első eset a kimenő csomópontok összes sávszélességének 23%-át érintette, a második körülbelül 19%-át), ésszerű feltételezni, hogy a bűnöző igazolta a támadás költségeit.
Ez az incidens jó emlékeztető arra, hogy a HTTP-kérések nem titkosítottak és nem hitelesítették őket, ezért továbbra is sebezhetők. A Tor böngésző az HTTPS-Everywhere bővítményt integrálja, amely kifejezetten az ilyen támadások megakadályozására van tervezve, de hatékonyságát korlátozza az a lista, amely nem terjed ki az összes weboldalra a világon. A felhasználók a weboldalak HTTP-verzióit látogatva mindig veszélyben lesznek.
Az ilyen támadások jövőbeni megelőzése
A támadások megelőzésének módjai két részre oszthatók: az első azok az intézkedések, amelyeket a felhasználók és a weboldalak adminisztrátorai foganatosíthatnak a biztonságuk fokozása érdekében, míg a második a rosszindulatú csomópontok azonosítása és időben történő felfedezése.
Ajánlott intézkedések weboldalaktól:
1. HTTPS aktiválása (ingyenes tanúsítványokat biztosít) Let’s Encrypt)
2. Redirect rules should be added to the HTTPS-Everywhere list so that users can proactively establish a secure connection instead of relying on a redirect after establishing an insecure connection. Additionally, if web service administration wants to avoid interaction with exit nodes altogether, they may provide an onion version of the site.
Currently, the Tor project is considering a complete shutdown of insecure HTTP in the Tor Browser. A few years ago, such a measure seemed unthinkable (too many resources only had unsecured HTTP), but HTTPS-Everywhere and the upcoming version of Firefox have an experimental option to use HTTPS by default for the first connection, with the possibility to revert to HTTP if necessary. It is still unclear how this approach will affect Tor Browser users, so it will first be tested at higher levels of browser security (the shield icon).
On the Tor network, there are volunteers monitoring relay behavior and reporting incidents, which allows malicious nodes to be excluded by the directory root servers. Although such reports are usually reviewed quickly and malicious nodes are disabled immediately after detection, there are not enough resources for continuous network monitoring. If you manage to detect a malicious relay, you can report it to the project, instructions are available at this link.
The current approach has two fundamental problems:
1. When evaluating an unknown relay, it's challenging to prove its maliciousness. If no attacks have been observed from it, should it be left in place? Mass attacks affecting many users are easier to detect, but if attacks only affect a small number of sites and users, the attacker may act preemptively. The Tor network itself consists of thousands of relays located around the world, and such diversity (and the resulting decentralization) is one of its strengths.
2. When considering a group of unknown relays, it's difficult to prove their interconnectedness (i.e., whether they are conducting a Sybil attack). Sok önkéntes újraosztók ugyanazokat az olcsó hálózatokat választják, mint például a Hetzner, OVH, Online, Frantech, Leaseweb stb., és ha több új újraosztót észlelnek, nehéz lesz egyértelműen feltételezni, hogy több új üzemeltető jelent meg, vagy csak egy, aki az összes új újraosztót irányítja.
Forrás: linux.org.ru
