

A vírusirtó megoldások fejlesztője, a "Doktor Web" a veszélyes hátsóajtó felfedezéséről, amelyet a támadók a népszerű Google Chrome böngésző frissítéseként terjesztenek. Az információk szerint már több mint 2000 ember vált a kyberbűnözők áldozatává, és az esetek száma folyamatosan nő.
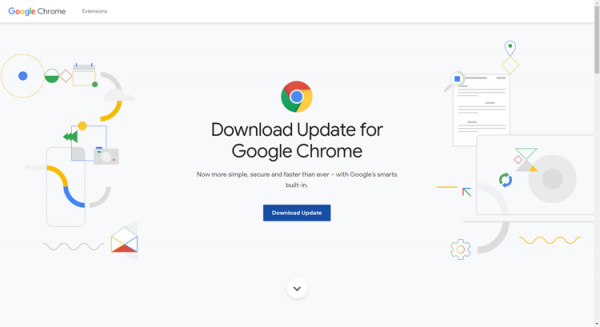
A "Doktor Web" víruslaboratóriumának adatai szerint a támadók a közönség maximális elérése érdekében WordPress alapú CMS erőforrásokat használnak, a híroldalaktól kezdve a vállalati portálokig, amelyekhez a hackerek adminisztratív hozzáférést szereztek. Az érintett oldalak kódjába egy JavaScript-szkriptnyúlnak be, amely a felhasználókat egy phishing webhelyre irányítja, amely a Google hivatalos forrásának álcázza magát (lásd a fenti képernyőképet).
A hátsóajtó segítségével a támadók lehetőséget kapnak arra, hogy "hasznos" terhet, például káros alkalmazásokat juttassanak el a fertőzött eszközökre. Ezek között található: X-Key Keylogger, Predator The Thief stílusú és RDP protokollal történő távoli irányításra szolgáló trojan.
A kellemetlen incidensek elkerülése érdekében a "Doktor Web" szakemberei ajánlják, hogy internet használat közben legyünk rendkívül figyelmesek, és javasolják, hogy ne hagyjuk figyelmen kívül a modern böngészőkben található phishing szűrőt.
Forrás: 3dnews.ru
