Bemutatásra kerül az Nzyme 1.2.0 eszközkészlet, amely a vezeték nélküli hálózatok forgalmának figyelésére szolgál a rosszindulatú tevékenységek, ál-hozzáférési pontok telepítése, jogosulatlan csatlakozások és tipikus támadások azonosításának céljából. A projekt kódja Java nyelven íródott, és az SSPL (Server Side Public License) licenc alatt kerül terjesztésre, amely az AGPLv3-ra épül, de nem nyílt, mivel diszkrét követelményeket tartalmaz a termék felhőszolgáltatásokban való használatára vonatkozóan.
A forgalom rögzítése a vezeték nélküli adapter figyelési módba állításával történik a tranzit hálózati keretek nyomon követésére. Lehetséges a lefoglalt hálózati keretek Graylog rendszerbe történő továbbítása, hogy hosszú távon tárolni lehessen őket abban az esetben, ha az adatokra szükség lenne incidensek és rosszindulatú tevékenységek elemzéséhez. Például a program lehetővé teszi jogosulatlan hozzáférési pontok megjelenésének azonosítását, és ha észlelik a vezeték nélküli hálózat kompromittálására tett kísérletet, bemutatja, ki volt a támadás célja, és mely felhasználók lettek veszélyeztetve.
A rendszer képes több figyelmeztetést generálni, és támogat különböző módszereket a rendellenes aktivitás azonosítására, beleértve a hálózati komponensek ujjlenyomat-azonosítói alapján történő ellenőrzését és csapdák létrehozását. Támogatja figyelmeztetések generálását a hálózat szerkezetének megsértése (pl. új, ismeretlen BSSID megjelenése), a biztonsággal kapcsolatos paraméterek megváltozása (pl. titkosítási módok változása), támadásokhoz használt tipikus eszközök (pl. WiFi Pineapple) jelenlétének azonosítása, a csapda felé való fordulások rögzítése vagy a viselkedés rendellenes változásának azonosítása (pl. olyan keretek megjelenése, amelyek nem tipikus gyenge jelszintet mutatnak, vagy a csomagok beérkezési intenzitásának küszöbértékeinek megsértése) során.
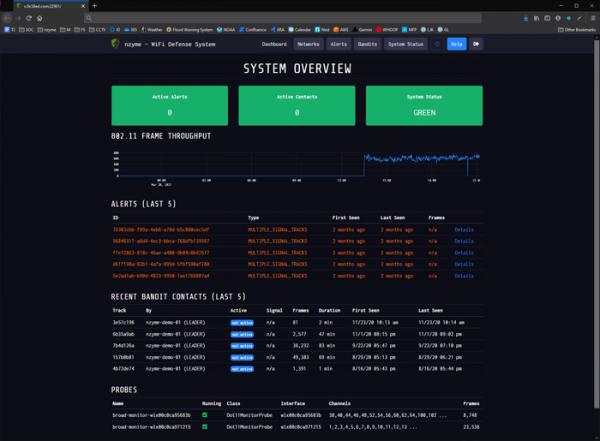
A rosszindulatú tevékenység elemzése mellett a rendszer általános figyelésre is alkalmazható a vezeték nélküli hálózatok esetében, valamint a felfedezett rendellenességek forrásának fizikai azonosítására is, speciális attribútumok és jelszint-változások alapján meghatározható rosszindulatú vezeték nélküli eszközök nyomozása érdekében. Az irányítást webes felületen keresztül végzik.
Az új verzióban:
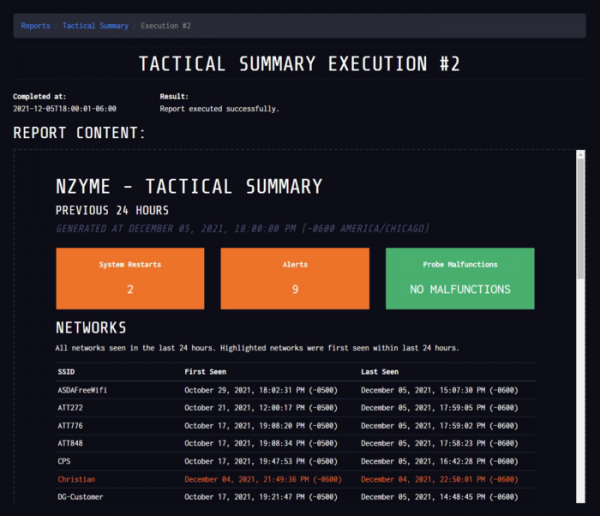
- Hozzáadva a generációs és e-mailben történő küldés támogatása a felfedezett anomáliákról, a hálózatokban és az általános állapotról.

- Hozzáadva a figyelmeztetések támogatása az esetleges támadási kísérletek észlelésére, amelyek a megfigyelő kamerák működésének blokkolására irányulnak, tömeges deautentikációs csomagok küldésével.
- Hozzáadva a figyelmeztetések támogatása a korábban nem észlelt SSID-azonosítók felfedezésekor.
- Hozzáadva a figyelmeztetések támogatása a megfigyelőrendszer működési hibáiról, például amikor a vezeték nélküli adapter le van kapcsolva a Nzyme-t futtató számítógépről.
- Javított kompatibilitás a WPA3 alapú hálózatokkal.
- Hozzáadva a callback-kezelők megadásának lehetősége figyelmeztetésekre való reagálás céljából (például anomáliák információinak logfájlba írásához).
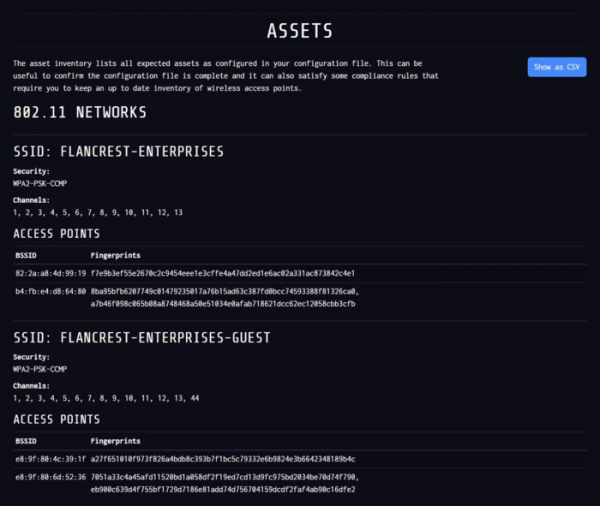
- Hozzáadva egy erőforrás-inventárium lista, amely megjeleníti a monitorozott hálózatok telepített paramétereit.

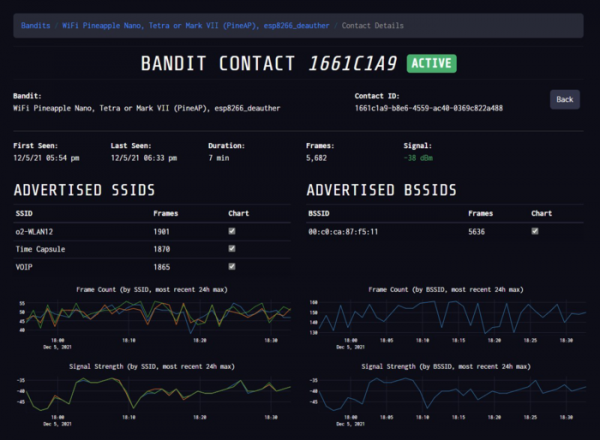
- Hozzáadva egy támadó profiloldal, amely információkat nyújt a támadó által használt rendszerekről és hozzáférési pontokról, valamint a jelerősségről és a küldött csomagokról szóló statisztikákat.

Forrás: opennet.ru