

Bemutatásra került az OpenZiti 1.0 eszközkészlet, amely lehetővé teszi az alkalmazások számára, hogy integrálják a decentralizált hálózati interakció és a szolgáltatásokhoz való hozzáférés eszközeit egy izolált hálózati környezetben. Az OpenZiti lehetőséget kínál az alkalmazások számára készült specifikus overlay hálózat telepítésére, amely a hagyományos internet felett működik, és mesh-irányítást alkalmaz, ahol minden hálózati pont a szomszédos pontokkal kapcsolódik össze. A projekt kódja Go nyelven készült és Apache 2.0 licenc alatt terjed. Csomagok állnak rendelkezésre a C, Go, Python, Swift, Java, Node.js és C# (.NET) nyelvekhez, valamint eszközök az Android platform alkalmazásaival való integrációhoz.
Az OpenZiti rendszere alapvetően a hálózatok kiépítésére lett tervezve, amelyek garantálják a forgalom védelmét és izolációját a biztonságtalan környezetekben, ahol a csomópontok meg lehetnek kompromittálva (Zero Trust architektúra). A technológia alkalmazható a kapcsolatok létrehozására az alkalmazásokkal a VPN. A hálózat működését a hálózat konfigurációját, hitelesítését és a szolgáltatások, valamint azoknak a csomópontoknak a beállítását kezelő vezérlőfolyamat biztosítja, amelyek engedélyt kaptak routerként működni, létrehozva a mash-hálózatot, amelyen keresztül a tranzit forgalmat továbbítják. Lehetőség van szolgáltatások hozzáadására a terheléskiegyenlítés és a hibatűrés biztosítása érdekében.
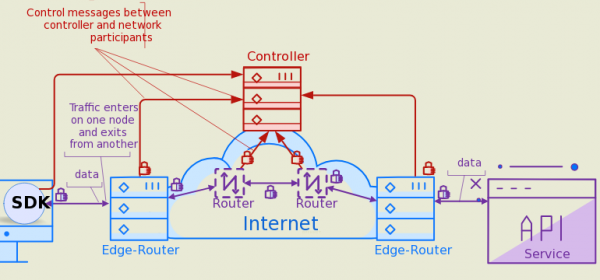
A hozzáférés az overlay hálózathoz speciális edge-klienseken keresztül valósul meg, amelyek lehetővé teszik a külső hálózatból való hozzáférést az OpenZiti segítségével kialakított overlay hálózathoz. Alagutak és proxyk létrehozása is lehetséges, amelyek lehetővé teszik a forgalom továbbítását a hagyományos hálózatból az overlay hálózatba és vissza, hogy a külső hálózatból kölcsönhatásba léphessünk az overlay hálózaton futó alkalmazásokkal és hozzáférhessünk a meglévő alkalmazásokhoz, amelyek nem támogatják az overlay hálózatot.
A hálózathoz való hozzáférés és az adatok lekérése szerverek A DNS only possible after mandatory authorization and authentication — without proper authority, the client will be unable to determine the availability of the service and connect to it. All traffic is secured using mTLS (mutual authentication, where both client and server authenticate each other) and end-to-end encryption (ChaCha20-Poly1305), meaning that compromising network nodes will not allow viewing of application traffic. The encryption employs functions from the libsodium library.
Among popular applications using OpenZiti, the Zrok data-sharing platform and the browZer ecosystem for deploying sites in an overlay network are noteworthy. In addition to creating distributed network applications, OpenZiti is suitable for building private networks for accessing closed APIs, websites, or databases, masking Kubernetes-based infrastructure in an overlay network, as well as remotely managing external systems and devices without firewall configuration and VPN involvement.
The OpenZiti 1.0 release ensures API stability for routers and controllers (for clients, API stability was already guaranteed earlier). Starting from this release, backward compatibility will be supported in the API and command-line interface, and if necessary, the removal of features will involve a process of prior conversion to deprecated status, with actual removal only during significant version changes. The new version also underwent additional testing simulating various component failures (chaos testing), allowing for assurance of network resilience in case of unforeseen situations and the ability to return to normal operation after the failed components resume functionality.
Forrás: opennet.ru
