

Megjelent az Arkime 3.1 verziója, amely a hálózati csomagok rögzítésére, tárolására és indexelésére szolgáló rendszer, eszközöket biztosít a forgalom áramlásának vizuális értékelésére és a hálózati aktivitással kapcsolatos információk keresésére. A projektet eredetileg az AOL fejlesztette ki, azzal a céllal, hogy nyílt és saját szervereken telepíthető alternatívát kínáljon a kereskedelmi hálózati csomagfeldolgozó platformoknak, amely képes tíz gigabites sebességgel is skálázódni. Az adatforgalom rögzítésére szolgáló komponens kódja C nyelven készült, a felület pedig Node.js/JavaScript alapú. A forráskód Apache 2.0 licenc alatt terjesztett. Linux és FreeBSD rendszereken is támogatott. Kész csomagok állnak rendelkezésre Arch, CentOS és Ubuntu rendszerekhez.
Az Arkime eszközöket tartalmaz a PCAP formátumban rögzített forgalom rögzítésére és indexelésére, és gyors hozzáférést biztosít az indexelt adatokhoz. A PCAP formátum alkalmazása lényegesen egyszerűsíti a meglévő forgalomelemzőkkel, mint például a Wireshark, való integrációt. Az eltárolt adatok mennyisége kizárólag a rendelkezésre álló tárolókapacitás függvénye. Az ülések metaadatai az Elasticsearch alapú klaszterben vannak indexelve.
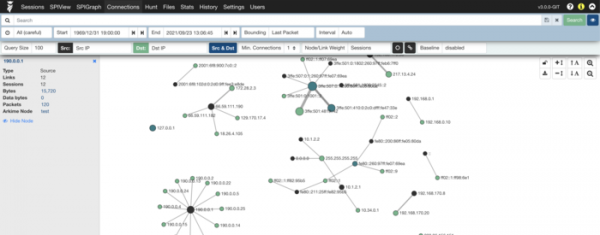
Az összegyűjtött információk elemzésére egy webes felület áll rendelkezésre, amely lehetővé teszi a navigációt, keresést és minták exportálását. A webes felületen több megtekintési mód is elérhető — az általános statisztikáktól, a kapcsolatok térképén és a hálózati aktivitás változásaival kapcsolatos grafikonoktól kezdve, egészen az egyes szekciók vizsgálatáig, a használt protokollok szerinti aktivitás elemzéséhez és a PCAP dumpokból származó adatok feldolgozásáig. API is biztosított, amely lehetővé teszi a rögzített csomagok PCAP formátumban és a feldolgozott szekciók JSON formátumban történő külső alkalmazásokba történő továbbítását.
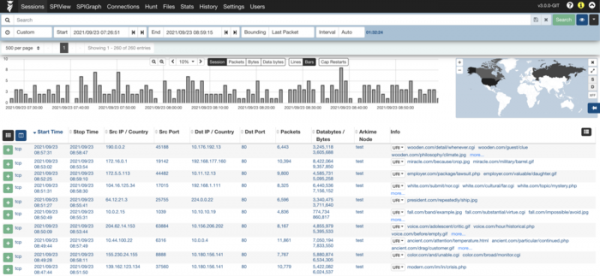
Az Arkime három alapvető összetevőből áll:
- A forgalom rögzítő rendszere — több szálon futó C nyelven írt alkalmazás a forgalom figyelésére, a PCAP formátumú dumpok lementésére lemezre, a rögzített csomagok elemzésére és az ülések (SPI, Stateful packet inspection) és protokollok metaadatainak elküldésére az Elasticsearch klaszterbe. A PCAP fájlok titkosított formában is tárolhatók.
- Webes felület, amely a Node.js platformon alapul, és minden egyes szerveren forgalom rögzítési pontra települ, és a proindexált adatokhoz való hozzáféréssel és PCAP fájlok API-n keresztüli továbbításával kapcsolatos kéréseket kezel.
- Metaadat-tároló Elasticsearch alapú.
Az új kiadásban:
- Támogatás került bevezetésre az IETF QUIC, GENEVE, VXLAN-GPE protokollok számára.
- Támogatás került bevezetésre a Q-in-Q (Double VLAN) típus számára, amely lehetővé teszi a VLAN címkék második szintű címkékbe való beágyazását, ezzel 16 millió VLAN kiterjesztését lehetővé téve.
- Támogatás került bevezetésre a „float” mezők típusához.
- Az Amazon Elastic Compute Cloud-ba író modul átállt az IMDSv2 (Instance Metadata Service) protokoll használatára.
- A kód refaktorálása megtörtént az UDP alagutak hozzáadásához.
- Támogatás került bevezetésre az elasticsearchAPIKey és elasticsearchBasicAuth számára.
Forrás: opennet.ru
