

Megjelent a Firefox 159 webböngésző, és frissítések készültek a hosszú távú támogatású korábbi ágakhoz — 153.6.0 és 115.44.0. Az új, két hetes kiadási ciklus keretében a Firefox 160 ág a béta tesztelési fázisba került, amelynek megjelenése november 10-re van tervezve.
A Firefox 159 főbb újításai (1, 2, 3):
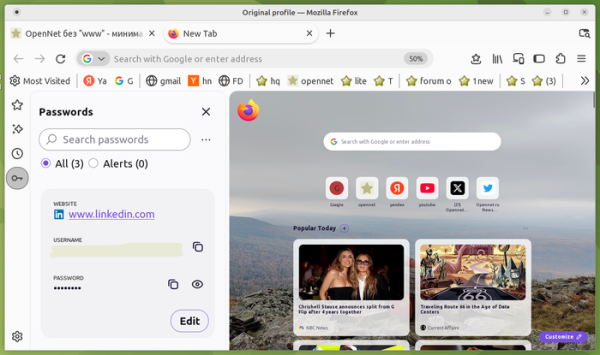
- A sidebárhoz alapértelmezés szerint hozzáadódott egy gomb a mentett jelszavak elérésére.

- A «Smart Window» üzemmódhoz, amely külön mozgástér biztosít az AI-val való interakcióhoz, hozzáadódott a weboldalak változásainak nyomon követésének lehetősége. Például az új funkcióval figyelheti az árak csökkenését az online boltban. A nyomon követés aktiválásához használja a «/watch» parancsot a böngészőbe épített AI-asszisztenssel folytatott csevegésben, a kezeléshez pedig a Tasks gombot a panelen vagy az about:smartwindowtasks oldalt. Ha a Firefox észlel változást, értesítést küld.
- Az AI tartalom összefoglaló funkciója úgy lett átdolgozva, hogy az AI-szolgáltató számára ne magát az oldalt, hanem annak hivatkozását küldje el, ami megoldotta az oldal teljes elemzésével kapcsolatos problémákat.
- Hozzáadták a billentyűkombinációkat: Ctrl+Shift+A az aktív lapok közötti kereséshez és Ctrl+Shift+F a bővítmények vagy téma kezeléséhez való navigáláshoz. A billentyűkombinációkat módosítani lehet az about:keyboard oldalon.
- A macOS verziókban a platformhoz tartozó interfészt használnak az információk más alkalmazásokkal, mint például az AirDrop és az Üzenetek, való megosztására. Lehetőség van több kiemelt fül egyszerre történő küldésére is.
- A webfejlesztők eszközeiben a webkonzolban lehetővé vált a korábban let, const és class utasításokkal deklarált változók felülírása.
- Hozzáadódott a tartalom görgetéséhez kapcsolódó animációk támogatása (Scroll-driven Animation), amellyel vizuális jelzőket lehet létrehozni az oldal pozíciójának szemléltetésére, vagy hatásokat lehet adni, amelyek módosítják a tartalmat, amikor azok láthatóvá válnak görgetés közben. Két üzemmód érhető el: a «ScrollTimeline» a görgetési pozíciókhoz való kötéshez és a «ViewTimeline» az egyes tartalmi elemek megjelenítésének viszonylagos elmozdulásához a görgetési területen. Új CSS tulajdonságok jelentek meg: animation-timeline, scroll-timeline, view-timeline és animation-range.
- Megvalósult a felhasználói HTML-elem regiszterek támogatása a felhasználói HTML-elemek láthatóságának elválasztásához, ami szükséges lehet, ha egy oldalon több különböző felhasználói HTML-elemet használnak, amelyeknek ugyanaz a neve. Ha az oldalon több olyan könyvtár van használatban, amely ugyanazzal a névvel rendelkező elemet definiál, a CustomElementRegistry() JavaScript-konstruktor segítségével minden könyvtár elemei bizonyos DOM-hierarchia részekhez rendelhetők, anélkül hogy átfedésbe kerülnének a globális window.customElements regiszterrel. Például, ha két könyvtár különböző elemeket határoz meg ugyanazzal a névvel <my-button>, az oldalon az egyik részben az első könyvtár <my-button> elemét, a másik részben pedig a második könyvtár elemét lehet használni.
- A WebGL API-ba beépítették az EXT_clip_control és EXT_texture_mirror_clamp_to_edge kiterjesztések támogatását, míg a WebGL 2 esetében az EXT_texture_norm16 kiterjesztést.
- A Sanitizer API-ban megvalósult a HTML-kód tisztítása a beszúrási fázis előtt, mielőtt az elemek a DOM fába kerülnek, ami megoldotta a felhasználói elemek konstruktoraival kapcsolatos problémát, amelyeket ezen tisztítás folyamatában eltávolítottak.
- Az Android verzióban jelentősen csökkent a lapok újratöltési intenzitása a Xiaomi és Redmi eszközökön. Megoldódott a videolejátszási probléma olyan webhelyeken, mint a The New York Times.
- A Firefox Enterprise rendszergazdája lehetőséget kapott arra, hogy céges fiókkal ismételt bejelentkezést kérjen a folyamat váratlan leállítását követően a munkamenet helyreállításához. A Firefox Enterprise kiadásokhoz biztosították az SBOM (Szoftver Anyagjegyzék) adatok generálását. Alapértelmezés szerint le van tiltva az AI használata a űrlapok automatikus kitöltésekor.
Az új funkciókon és hibajavításokon kívül a Firefox 159-ben 167 sebezhetőséget szüntettek meg, ebből 108 magas kockázatúnak minősül. A legtöbb sebezhetőséget memória kezelési problémák okozzák, például puffertúlcsordulások és már felszabadított memória területekhez való hozzáférés. Ezek a problémák potenciálisan lehetővé tehetik a rosszindulatú kód végrehajtását speciálisan kialakított oldalak megnyitásakor.
Forrás: opennet.ru
