Elérhető a Firefox 68 kiadása.
Főbb változások:
- Teljesen újraírták a címsor kódját — a XUL helyett HTML és JavaScript kerül alkalmazásra. A külső eltérések a régi (Awesome Bar) és az új (Quantum Bar) címsor között csak annyiban állnak, hogy a címsorba bele nem férő részek most elhalványulnak a levágás helyett (…), és a böngészési előzmények törléséhez a Delete/Backspace helyett a Shift+Delete/Shift+Backspace használata szükséges. Az új címsor gyorsabban működik és bővítményekkel is kiterjeszthető.
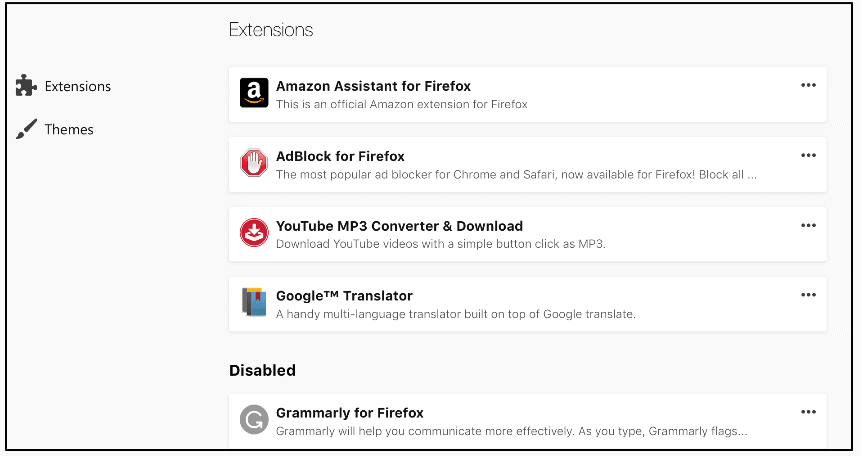
- A bővítmények kezelőoldala (about:addons) szintén teljesen újraírásra került a Web API-n. A törléshez/letiltáshoz tartozó gombok átkerültek a menübe. A bővítmények tulajdonságai között láthatók a kért engedélyek és a kiadási megjegyzések. Hozzáadva egy külön szekció tiltot bővítményekhez (korábban egyszerűen a lista végére kerültek), és egy külön rész a javasolt bővítmények számára (minden verzió alapos biztonsági ellenőrzésen megy keresztül). Lehetőség nyílt jelenteni a kártékony vagy túl lassú bővítményeket.
- A korábbi munkamenet visszaállításáért felelős kód újraírásra került JS-ről C++-ra.
- Hozzáadtak egy about:compat oldalt, ahol a konkrét webhelyekre vonatkozó "javításokat" lehet kezelni. Ezek időszakos javítások a hibásan működő webhelyekhez (például a felhasználói ügynök megváltoztatása vagy a Firefox működését javító szkriptek futtatása). Az about:compat megkönnyíti az aktív javítások megtekintését és lehetővé teszi a webfejlesztők számára, hogy azokat kikapcsolják tesztelés céljából.
- A szinkronizálási beállítások közvetlenül a főmenüből elérhetők.
- Az olvasási módban a sötét téma nemcsak az oldal tartalmára, hanem a felületre is alkalmazásra kerül (eszközsávok, oldalsávok, vezérlők).
- A Firefox automatikusan próbálja megjavítani a harmadik féltől származó víruskereső szoftver által okozott HTTPS hibákat.A Firefox történelmileg saját tanúsítványtárát használta a rendszer helyett, ami pozitívan hat a biztonságra., de megköveteli, hogy az antivírus szoftver importálja a gyökér tanúsítványát a böngésző tárolójába, amit néhány gyártó figyelmen kívül hagy. Ha a böngésző észlel egy MitM támadást (amit az antivírus okozhat, miközben próbálja dekódolni és ellenőrizni a forgalmat), automatikusan bekapcsolja a security.enterprise_roots.enabled beállítást, és megpróbálja használni a rendszer tárolójából származó tanúsítványokat (csak a harmadik féltől származó szoftverek által hozzáadott tanúsítványok kerülnek felhasználásra, az operációs rendszerrel együtt szállított tanúsítványokat figyelmen kívül hagyja). Ha ez segített, a beállítás bekapcsolva marad. Ha a felhasználó kifejezetten kikapcsolja a security.enterprise_roots.enabled beállítást, a böngésző nem fogja megpróbálni újra bekapcsolni. Az új ESR kiadásban ez a beállítás alapértelmezetten be van kapcsolva. Ezenkívül a címmező bal oldalán egy ikon is megjelenik, amely jelzi, hogy az adott webszerver egy, a rendszer tárolójából importált tanúsítványt használ. A fejlesztők megjegyzik, hogy a rendszer tanúsítványok használata nem befolyásolja a biztonságot (csak a harmadik féltől származó szoftverek által hozzáadott tanúsítványok kerülnek felhasználásra, és mivel a harmadik féltől származó szoftvereknek joguk van ezeket hozzáadni, ugyanazzal a sikerrel adhatnák hozzá a Firefox tárolójához is).
- A push-értesítések engedélyezésére vonatkozó kérelmek nem fognak megjelenni, amíg a felhasználó kifejezetten nem lép interakcióba az oldallal.
- A kamerához és a mikrofonhoz való hozzáférés ezentúl csak biztonságos környezetből (azaz HTTPS protokollon keresztül betöltött oldalakról) lehetséges.
- Két év elteltével a letiltási listába (azoknak a karaktereknek a listájába, amelyek nem megengedettek a domain nevekben) bekerült a karakter Κʻ / ĸ (U+0138, *Kra*). Nagybetűs változatban latin “k”-ként vagy cirill “к”-ként néz ki, ami kedvező volt a csalók számára. Mindvégig a fejlesztők a technikai Unicode bizottságon keresztül próbálták megoldani a problémát (a karaktert a „történeti” kategóriába helyezni), de ők az új szabvány kiadása során elfelejtették ezt.
- A hivatalos kiadásokban már nem lehet kikapcsolni a többprocesszoros módot. Az egyprocesszoros mód (amelyben a böngésző felülete és a fül tartalma egy folyamatban fut) biztonságosabb, és nem tesztelik teljes mértékben, ami stabilitási problémákat okozhat. Az egyprocesszoros mód kedvelőinek kiskapu van biztosítva.
- Megváltozott a beállítások szinkronizálásának viselkedése. Mostantól alapértelmezés szerint csak az a beállítás kerül szinkronizálásra, amely a fejlesztők által meghatározott lista része. A régi viselkedés visszaállítható (minden módosított beállítás szinkronizálása) az about:config használatával.
- A következő CSS-tulajdonságok lettek megvalósítva: scroll-padding, scroll-margin, scroll-snap-align, counter-set, -webkit-line-clamp.
- Hozzáadva a pseudo-element támogatás ::marker és animációja.
- Alapértelmezés szerint engedélyezve van a primitív támogatás BigInt.
- A window.open() most figyelembe veszi a megadott paramétert «noreferrer».
- Támogatás került hozzáadásra HTMLImageElement.decode() (képek betöltése a DOM-ba való hozzáadás előtt).
- Számos fejlesztés a fejlesztői eszközökben.
- A bn-BD és bn-IN lokalizációk egyesítve lettek a bengáli (bn).
- Eltávolították a karbantartó nélkül maradt lokalizációkat: asszámi (as), dél-afrikai angol dialektus (en-ZA), maithili (mai), malayáli (ml), oriya (or). E nyelvek felhasználói automatikusan át lesznek állítva a brit angol dialektusra (en-GB).
- A WebExtensions API új eszközöket kapott a felhasználói szkriptek kezelésére. Ez potenciálisan megoldhatja a biztonsággal (ellentétben a Greasemonkey/Violentmonkey/Tampermonkey alkalmazásokkal, minden szkript saját homokozóban fut) és stabilitással kapcsolatos problémákat (kizárva a versenyt az oldal betöltése és a szkript beillesztése között), és lehetővé teszi a szkript végrehajtását a kívánt oldalbetöltési szakaszban.Visszaállítva a view_source.tab beállítás, amely lehetővé teszi az oldal forráskódjának megnyitását ugyanabban a fülben, nem újban.
- A sötét téma mostantól alkalmazható a böngésző szolgáltató oldalain (például a beállítási oldalon), ezt a browser.in-content.dark-mode beállítás vezérli.
- Windows 10 alatt AMD grafikus kártyával rendelkező eszközökön engedélyezve van a WebRender támogatás.
- Új telepítés esetén Windows 10 alatt parancsikont kap a tálca.
- A Windows verzió mostantól a
- háttér intelligens átvitel szolgáltatását (BITS) használja. Fejlesztők számára készült kiadási megjegyzések.
Forrás: linux.org.ru