

A Firezone projekt VPN-szervert fejleszt, amely lehetővé teszi a felhasználói eszközök számára az izolaált belső hálózatokhoz való hozzáférést a külső hálózatokból. A projekt célja a magas szintű védelem elérése és a VPN telepítési folyamatának egyszerűsítése. A projekt kódja Elixir és Ruby nyelveken készült, és az Apache 2.0 licenc alatt terjed.
A projektet a Cisco biztonsági automatizálási mérnöke fejleszti, aki megpróbálta létrehozni azt a megoldást, amely automatizálja a hosztok konfigurációjával kapcsolatos munkát, és kiküszöböli azokat a problémákat, amelyekkel a biztonságos hozzáférés biztosítása a felhő alapú VPC-hez során szembesültek. A Firezone tekinthető az OpenVPN Access Server nyílt forráskódú alternatívájának, amely a WireGuard-ra épül, nem pedig az OpenVPN-re.
Az installációhoz rpm és deb csomagok állnak rendelkezésre különböző CentOS, Fedora, Ubuntu és Debian verziókhoz, amelyeket külső függőségek nélkül lehet telepíteni, mivel minden szükséges függőséget már tartalmaznak a Chef Omnibus eszköz segítségével. Csak egy legfeljebb 4.19-es Linux kernel verziójú disztribúcióra és egy összeállított kernel modulra van szükség. VPN WireGuard. Az író nyilatkozata szerint a VPN-szerver elindítása és konfigurálása mindössze néhány perc alatt megvalósítható. A webes felület komponensei nem privilegizált felhasználóként futnak, és hozzáférés csak HTTPS-en keresztül lehetséges.
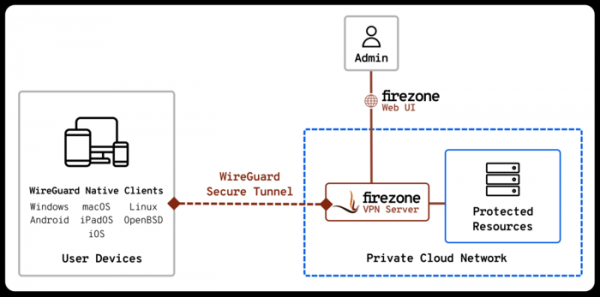
A Firezone-ben a kommunikációs csatornák kialakításához WireGuard-ot használnak. A Firezone integrálva tartalmazza a nftables-t használó tűzfalfunkciókat is. A tűzfal jelenlegi formájában az alapvető funkciókat biztosítja a belső vagy külső hálózatok bizonyos hosztjaira vagy alhálózataira irányuló kimenő forgalom blokkolására. A kezelés a webes felületen vagy parancssori módban a firezone-ctl segédprogram segítségével történik. A webes felület az Admin One Bulma alapján készült.
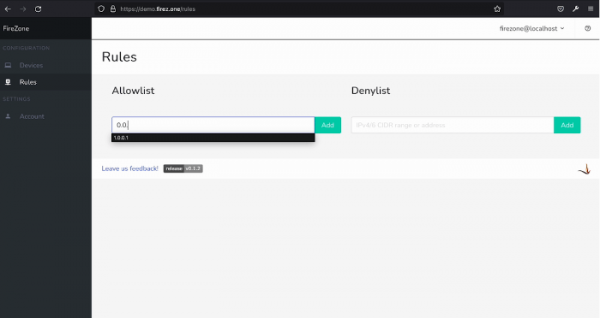
Jelenleg a Firezone összes komponense egy gépen fut, de a projekt eredetileg a modularitás szellemében fejlődik, és a jövőben tervezzük a webes felület, VPN és tűzfal komponensek különböző gépekre való szétosztásának lehetőségét. A terveink között szerepel az ad-blocker integrálása, amely DNS szinten működik, a hosztok és alhálózatok blokkoló listáinak támogatása, valamint a felhasználók LDAP / SSO általi hitelesítése és további felhasználókezelési funkciók. szerveren, но проект изначально развивается с оглядкой на модульность и в будущем планируется добавить возможность разнесения компонентов для web-интерфейса, VPN и межсетевого экрана по разным хостам. В планах также упоминается интеграция блокировщика рекламы, работающего на уровне DNS, поддержка списков блокировки хостов и подсетей, возможность аутентификации через LDAP / SSO и дополнительные возможности по управлению пользователями.
Forrás: opennet.ru
