

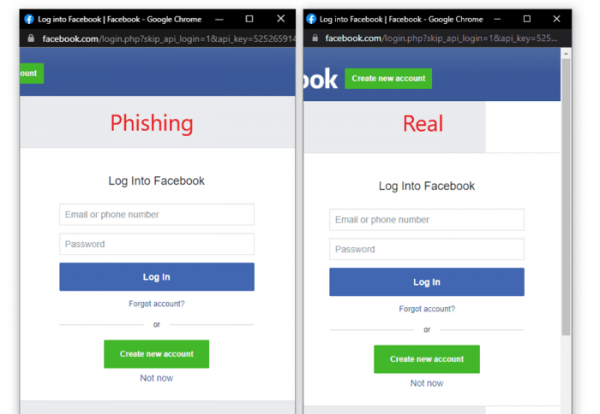
Nyilvánosságra hozták a phishing módszert, amely lehetővé teszi a felhasználó számára, hogy a legitimitás illúzióját tapasztalja meg az autentikációs űrlap használatakor, a böngésző interfészének újraalkotásával a jelenlegi ablak felett megjelenített területen iframe segítségével. Míg korábban a támadók hasonló írásmódú domainek regisztrálásával vagy az URL paramétereinek manipulálásával próbálták megtéveszteni a felhasználót, az új módszer segítségével HTML és CSS eszközökkel a felugró ablak tetején reális böngésző interfész elemeket, beleértve az ablak vezérlőgombjait és az URL-sávot, rajzolnak ki, amelynek címe eltér a tényleges tartalom címétől.
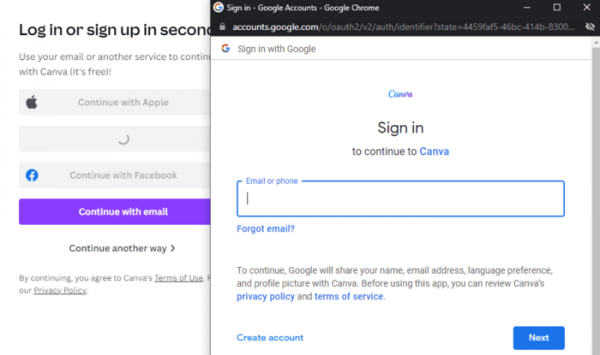
Figyelembe véve, hogy sok weboldalon használnak autentikáló űrlapokat harmadik fél szolgáltatásokon keresztül, amelyek támogatják az OAuth protokollt, és ezek az űrlapok külön ablakban jelennek meg, a hamis böngésző interfész generálása akár a tapasztalt és figyelmes felhasználót is megtévesztheti. Az új módszer például alkalmazható feltört vagy megbízhatatlan weboldalakon a felhasználói jelszavak adatainak gyűjtésére.
A kutató, aki felfigyelt a problémára, közzétett egy kész makettkészletet, amely a Chrome felületét imitálja sötét és világos témákban macOS és Windows rendszerekhez. A felugró ablak iframe segítségével keletkezik, amely a tartalom fölé kerül. A realitás fokozása érdekében JavaScript segítségével kezelők köthetők, amelyek lehetővé teszik a hamis ablak mozgatását és a vezérlőgombok megnyomását.

Forrás: opennet.ru
