

Javascipt könyvtárakat kísérő adathalász támadás történt, amely során az NPM szolgáltatás nevében üzenetet küldtek, amelyben kérték az e-mail cím megerősítését. A végrehajtott támadás lehetővé tette a támadók számára, hogy megszerezzék az NPM-tokeneket egy nagyobb JavaScript projekt kísérőjétől, és rosszindulatú kódot tartalmazó frissítéseket adjanak ki öt NPM-csomaghoz, amelyek összesen körülbelül 100 millió letöltést jelentenek hetente.
A kísérő üzenet az NPM típikus értesítéseinek stílusában készült, amelyeket a „support@npmjs.org” címről küldenek, de a linkhez a „npnjs.com” domain volt megadva az „npmjs.com” helyett (a harmadik „n” a „m” helyett). A támadók kihasználták a pszichológiai hatást, amely miatt az agy a várt eredményre készülve nem veszi észre a kisebb torzulásokat, mint például a hasonló betűk cseréje vagy a betűrend megváltoztatása a szóban. A linkre kattintva az npmjs.com teljes másolata nyílt meg (valószínűleg olyan proxy volt beállítva, amely elfogta a hozzáférési tokent).
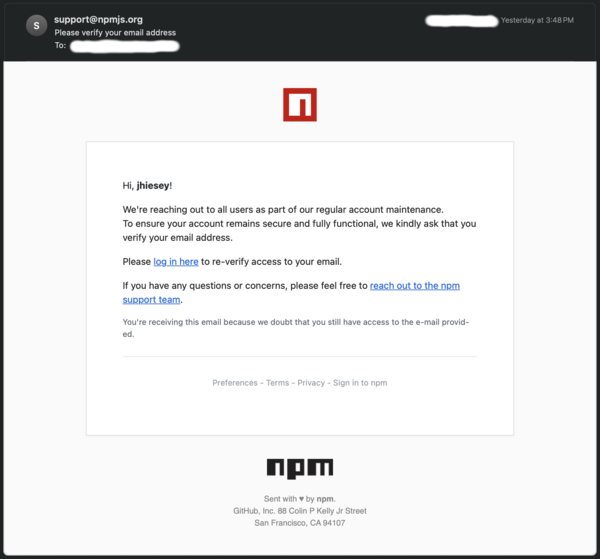
A támadás során új csomagverziók készültek:
- eslint-config-prettier: 8.10.1, 9.1.1, 10.1.6, 10.1.7.
- eslint-plugin-prettier: 4.2.2, 4.2.3.
- synckit: 0.11.9.
- @pkgr/core: 0.2.8.
- napi-postinstall: 0.3.1.
A megformált kiadásokba rosszindulatú kód került, amely a Windows platformot használó felhasználók ellen irányult. A javasolt változtatások letöltötték a node-gyp.dll könyvtárat, amely távoli parancsok végrehajtására vonatkozó funkcióval rendelkezik a rendszerben.
A kísérő körülbelül egy órával az első panasz beérkezése után észlelte, hogy áldozatul esett az adathalászatnak a gyanús kiadások publikálásáról. Azonnal visszavonta a hozzáférési tokent, megváltoztatta a jelszavakat, és elavultként jelölte meg a problémás verziókat a robotizált gyűjtő rendszerek általi letöltés megakadályozása érdekében, és kérést küldött a problémás verziók eltávolítására a NPM támogatószolgálatához.
Nincs pontos információ arról, hogy hány felhasználó töltötte le a rosszindulatú verziókat (például a rosszindulatú eslint-plugin-prettier verzió körülbelül két napig maradt a tárolóban). A múlt héten az eslint-config-prettier csomagnak 30 millió letöltése volt, és 11 762 csomag függőségeként használták, az eslint-plugin-prettier csomagnak 21 millió letöltése volt (8 468 függő csomag), a synckit csomagnak 18 millió, az @pkgr/core-nak 16 millió, és a napi-postinstall csomagnak 10 millió.
Forrás: opennet.ru
