

Mathy Vanhoef, a KRACK támadás szerzője a vezeték nélküli hálózatokra, felfedett 12 sebezhetőséget, amelyek különböző vezeték nélküli eszközöket érintenek. A felfedezett problémák a FragAttacks fedőnév alatt futnak, és szinte az összes elterjedt vezeték nélküli kártyát és hozzáférési pontot érintenek — a tesztelt 75 eszköz közül mindegyik legalább egy javasolt támadási módszernek ki volt téve.
A problémák két kategóriába sorolhatók: 3 sebezhetőség közvetlenül a Wi-Fi szabványokban található, és érinti az összes olyan eszközt, amely támogatja az aktuális IEEE 802.11 szabványokat (a problémák 1997 óta fennállnak). 9 sebezhetőség a vezeték nélküli verem konkrét megvalósításaiban található hibákhoz és hiányosságokhoz kapcsolódik. A második kategória jelentheti a legnagyobb veszélyt, mivel a szabványok hiányosságaira irányuló támadásokhoz specifikus beállítások vagy a célpont által végrehajtott bizonyos műveletek szükségesek. Mindezek a sebezhetőségek felfedhetők a Wi-Fi biztonsági protokollok használatától függetlenül, beleértve a WPA3 alkalmazását is.
A legtöbb felfedezett támadási módszer lehetővé teszi, hogy a támadó L2 kereteket illesszen be egy védett hálózatba, ami lehetővé teszi, hogy beszüremljen a célpont forgalmába. A legreálisabb támadási forgatókönyvként említik a DNS válaszok megváltoztatását a felhasználó átirányítása a támadó hosztjára. Példa arra is, hogyan használhatók ki a sebezhetőségek a címfordító figyelmen kívül hagyására egy vezeték nélküli routerben, lehetővé téve a helyi hálózatban lévő eszköz közvetlen elérését, vagy az állományi tűzfal korlátozásainak megkerülését. A második sebezhetőségi csoport, amely a fragmentált keretek kezelésével kapcsolatos, lehetővé teszi a vezeték nélküli hálózati forgalom adatairól való információk kinyerését és a felhasználói adatok elfogását, amelyeket titkosítás nélkül továbbítanak.
A researcher has prepared a demonstration showing how vulnerabilities can be exploited to intercept passwords transmitted when accessing a website via unencrypted HTTP. It also demonstrates how to attack a smart socket controlled via Wi-Fi and use it as a launchpad to continue attacking outdated devices on the local network that have unpatched vulnerabilities (for instance, it was possible to attack an unupdated Windows 7 computer within the internal network by circumventing NAT).
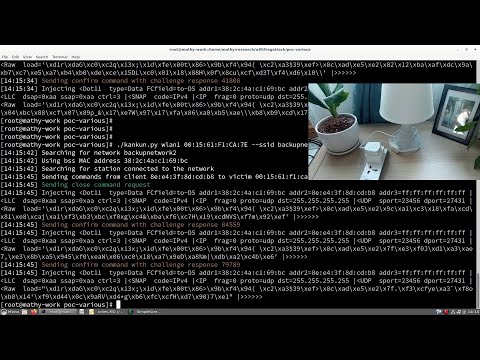
To exploit vulnerabilities, an attacker must be within range of the target wireless device to send a specially crafted packet to the victim. The issues affect both client devices and wireless cards, as well as access points and Wi-Fi routers. Generally, as countermeasures, using HTTPS along with DNS traffic encryption via DNS over TLS or DNS over HTTPS is sufficient for protection. The application of VPN.
The four vulnerabilities identified in the implementations of wireless devices are considered the most dangerous as they allow for trivial methods to substitute their unencrypted frames:
- Vulnerabilities CVE-2020-26140 and CVE-2020-26143 allow packet substitution on certain access points and wireless cards in Linux, Windows, and FreeBSD.
- Vulnerability VE-2020-26145 allows processing of broadcast unencrypted fragments as full packets in macOS, iOS, FreeBSD, and NetBSD.
- Vulnerability CVE-2020-26144 allows processing of unencrypted reassembled A-MSDU frames with EtherType EAPOL on Huawei Y6, Nexus 5X, FreeBSD, and LANCOM AP.
Other vulnerabilities in implementations are primarily related to issues arising during the processing of fragmented packets:
- CVE-2020-26139: allows the redirection of packets with the EAPOL flag sent by an unauthenticated sender (affects 2/4 verified access points, as well as solutions based on NetBSD and FreeBSD).
- CVE-2020-26146: allows the reassembly of encrypted fragments without checking the order of sequence numbers.
- CVE-2020-26147: allows the reassembly of mixed encrypted and unencrypted fragments.
- CVE-2020-26142: allows fragmented packets to be processed as complete packets (affects OpenBSD and the ESP12-F wireless module).
- CVE-2020-26141: hiányzik a TKIP MIC ellenőrzés a fragmentált keretekhez.
Problémák a műszaki leírásokban:
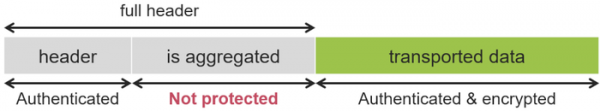
- CVE-2020-24588 – támadás aggregált keretek ellen (az „is aggregated” jelző nincs védve és támadó által módosítható az A-MSDU keretekben WPA, WPA2, WPA3 és WEP esetén). A támadás egy példájaként a felhasználók kényszerítése kártékony DNS-szerverre való átirányításra említhető, vagy a NAT megkerülése.

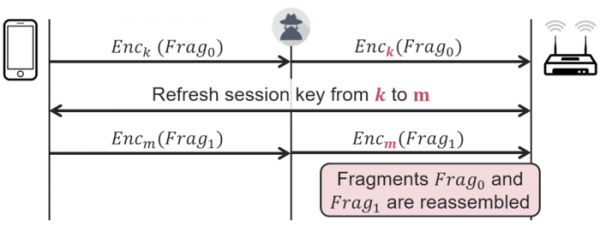
- CVE-2020-245870 – kulcskeverési támadás (engedi a különböző kulcsokkal titkosított fragmentumok újra összeszerelését WPA, WPA2, WPA3 és WEP esetén). A támadás lehetővé teszi az ügyfél által küldött adatok azonosítását, például a HTTP-n keresztül küldött Cookie tartalmának azonosítását.

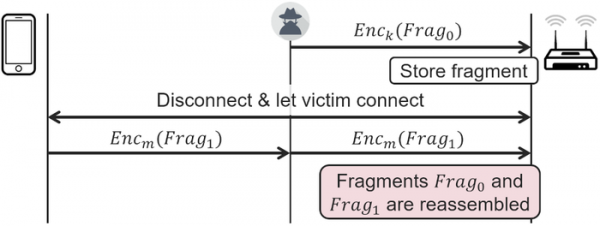
- CVE-2020-24586 – fragmentumok cache-én végzett támadás (a WPA, WPA2, WPA3 és WEP szabványok nem követelik meg a már beérkezett cache-ben lévő fragmentumok eltávolítását újra csatlakozáskor a hálózathoz). Lehetővé teszi az ügyfél által küldött adatok azonosítását és a saját adatok behelyettesítését.
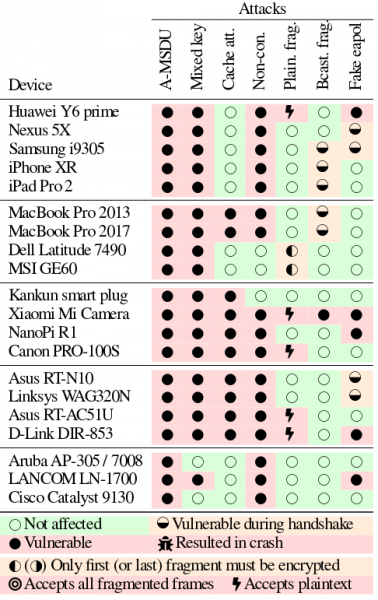
A készülékek sebezhetőségének tesztelésére speciális eszközkészlet és Live-immágy készült el egy bootolható USB meghajtó létrehozásához. Linux alatt a problémák a mac80211 vezeték nélküli hálózatban, egyes vezeték nélküli meghajtókban és a vezeték nélküli kártyákra betöltött firmware-ekben jelentkeznek. A sebezhetőségek megszüntetésére egy javítócsomagot ajánlanak, amely lefedi a mac80211 stack-et és az ath10k/ath11k meghajtókat. Egyes eszközök, mint például az Intel vezeték nélküli kártyák, további firmware-frissítést igényelnek.
Szabványos eszközök tesztelése:
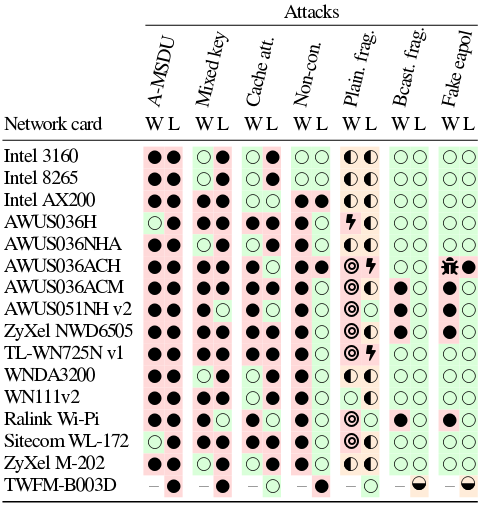
Vezeték nélküli kártyák tesztelése Linux és Windows alatt:
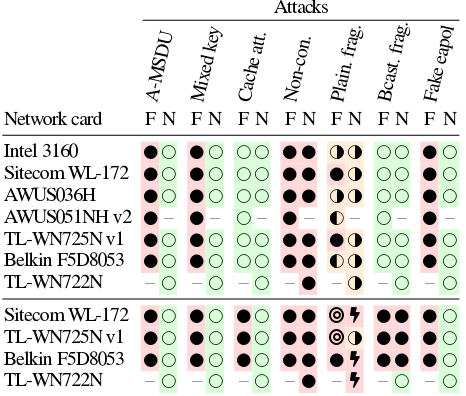
Vezeték nélküli kártyák tesztelése FreeBSD és NetBSD alatt:
A gyártókat már 9 hónappal ezelőtt értesítették a problémákról. Az ilyen hosszú embargó időszak a frissítések összehangolt előkészítésével és az ICASI és a Wi-Fi Alliance által a műszaki leírások módosítása során fellépő késedelmekkel magyarázható. Eredetileg március 9-én tervezték az információk közzétételét, de a kockázatok mérlegelését követően úgy döntöttek, hogy a közzétételt még két hónappal elhalasztják, hogy több időt biztosítsanak a javítócsomagok előkészítésére, figyelembe véve a változtatások nem triviális voltát és a COVID-19 járvány miatti nehézségeket.
Érdekes, hogy a Microsoft márciusban egy frissítés keretében előrehozottan eltávolított bizonyos sebezhetőségeket a tilalom ellenére. Az információ nyilvánosságra hozatalát egy héttel elhalasztották az eredetileg tervezett dátum előtt, és a Microsoftnak vagy nem volt ideje, vagy nem akarta módosítani a közzétételre kész frissítést, ezzel fenyegetve más rendszerek felhasználóit, mivel a rosszindulatúak információt szerezhettek a sebezhetőségekről a frissítések tartalmának visszafejtésével.
Forrás: opennet.ru
