

Úgy tűnik, hogy a GitHub vezetősége komolyan elgondolkodott a szoftverek biztonságán. Először volt a Spitzbergákon található adatközpont, és a fejlesztők pénzügyi támogatása. Most pedig a GitHub Security Lab kezdeményezés, amelyben minden érdeklődő szakember részt vehet az open source szoftverek biztonságának javításában.
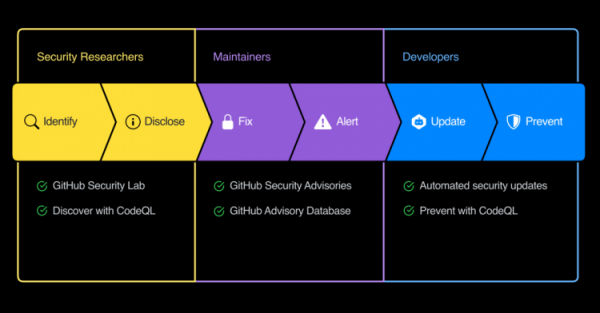
A kezdeményezésben már részt vesz az F5, a Google, a HackerOne, az Intel, az IOActive, a J.P. Morgan, a LinkedIn, a Microsoft, a Mozilla, az NCC Group, az Oracle, a Trail of Bits, az Uber és a VMWare. Az elmúlt két évben 105 sebezhetőséget segítettek feltárni és megszüntetni számos projektben.
A többi résztvevőnek akár 3000 dolláros jutalmak is ígérhetők a felfedezett sebezhetőségekért. A GitHub felületén már elérhető a CVE-azonosító igénylésének lehetősége a problémákra, és lehetőség nyílik a jelentés megírására is. Létrehozták a sebezhetőségek katalógusát, , amely az ott elérhető alkalmazások problémáival, sebezhető csomagokkal és így tovább foglalkozik.
Ezen kívül a rendszerbe már integrálták a frissített védelmet, amely figyelemmel kíséri, hogy a személyes és bizalmas adatok, mint például a tokenek, kulcsok és hasonlók, ne kerüljenek nyilvános tárolókba. Állítólag a rendszer automatikusan ellenőrzi 20 szolgáltatás és felhőrendszer kulcsképformátumait. Ha probléma merül fel, az szolgáltatóhoz érkező kérés útján kérik a probléma megerősítését és a kompromittált kulcsok visszavonását.
Megjegyzendő, hogy korábban a GitHub megvásárolta a Microsoft. Úgy tűnik, hogy Redmondban komolyan vesszük az adatok biztonságát.
Forrás: 3dnews.ru
