

A Google bejelentette, hogy a következő Android 16 verzióba számos új funkció kerül be az eszköz védelemének fokozására. A platform beállításaiban megjelenik az „Advanced Protection” mód, amely lehetővé teszi egy opcionális védelmi mechanizmusok sorozat aktiválását, amelyek megerősítik a biztonságot az eszköz kompromittálódásának vagy a felhasználó célzott támadásoknak kitétellel járó kockázatok esetén. A mód magában foglalja a korábban elérhető opciókat, valamint új lehetőségeket, például az automatikus újraindítást három nap inaktivitás után, a USB-n keresztüli támadások elleni védelmet és a naplók biztonsági másolatának készítését az esetleges betörési vizsgálatokhoz.
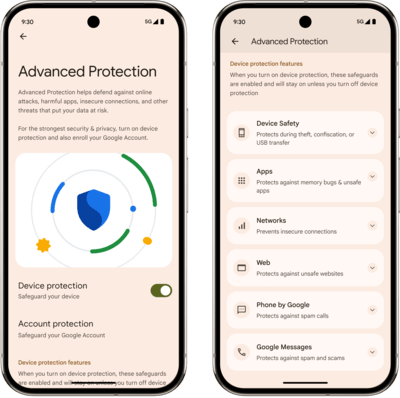
Az Advanced Protection mód a következő védelmi mechanizmusokat tartalmazza:
- Védelem a lopás, elkobzás és a támadó fizikai hozzáférésének esetére az eszközhöz.
- Az eszköz újraindítása, ha a képernyő több mint 3 napig nem volt feloldva. Ha az eszköz más kezekbe kerül, az automatikus újraindítás a felhasználói adatokkal rendelkező titkosított partíciókat visszaállítja a kezdeti, nem titkosított állapotba, ami védelmet nyújt a támadásokkal szemben, amelyek a memória tartalmának elemzésére és a képernyőzár mechanizmusának kihasználására irányulnak.
- Védelem az adatok kiáramlása vagy az eszköz USB-n keresztüli támadások ellen. Zárva lévő képernyő esetén az USB-port új csatlakozásainak lehetőségei korlátozódnak az akkumulátor töltésére, miközben az adatátvitel blokkolva van.
- Automatikus zárolás az eszköz lopásának jeleinek észlelésekor vagy hosszú offline állapot esetén.
- Incidens-elemzés.
- Rendszernaplók biztonsági másolata a Google felhőjében. A naplók másolatai végponti titkosítással készülnek, és csak az eszköz felhasználója számára elérhetők. Az eszköz kompromittálódása vagy betörése esetén a javasolt lehetőség megkönnyíti a kriminalisztikai elemzést, és megakadályozza a támadók nyomok eltüntetését a naplók törlésével.
- Védelem az alkalmazások sebezhetőségei és a rosszindulatú programok telepítése ellen.
- A MemTag (MTE, Memory Tagging Extension) hardware protection mechanism is being implemented, present in chips based on the ARMv8.5-A architecture. The MemTag technology allows tags to be associated with memory areas and organizes checks for pointer usage correctness to block the exploitation of vulnerabilities caused by accessing already freed memory blocks, buffer overflows, and pre-initialization accesses.
- Enabling Google Play Protect to check applications for malware and intrusive functionality.
- Blocking the installation of unknown applications. Only applications from official app catalogs, originally pre-installed on the device, are allowed to be downloaded.
- Protection against the installation of unsafe network connections.
- Blocking connections to 2G mobile networks.
- Disabling automatic reconnection to unsecured Wi-Fi networks using WEP or OWE, as well as those available without a password.
- Protection when working with unsafe websites.
- Disabling JIT optimizers in the JavaScript V8 engine, which enhances security when working with potentially dangerous web applications by reducing possible vectors for attack.
- Enabling Android Safe Browsing to block access to sites with recorded malicious activity.
- Using only HTTPS in Chrome.
- Filtering against spam and fraudulent messages.
- Enabling Spam Protection and Scam Protection modes in the Google Messages app to discard unwanted messages.
- Protection against redirection to malicious and phishing websites. Displaying a separate warning when receiving messages from unknown users that contain links.
- Blocking nuisance calls.
- Identifying unwanted calls using Caller ID, utilizing Google's supported spam number database.
- Automatic checking of incoming calls for spam using an AI assistant.
- Displaying warnings when signs of fraud are detected through real-time analysis of phone conversations.
Forrás: opennet.ru
