

A Google közzétette a HIBA (Host Identity Based Authorization) projekt forráskódját, amely egy alternatív hitelesítési mechanizmus megvalósítását javasolja a felhasználók SSH-hozzáférésének kezelésére, kifejezetten a hosztokhoz kapcsolódó jogosultságok pontos ellenőrzésére (a hozzáférés engedélyezett-e adott erőforráshoz a nyilvános kulcsokkal történő autentikáció során). Az OpenSSH-val való integráció a HIBA kezelőjének megadásával történik az AuthorizedPrincipalsCommand direktívában a /etc/ssh/sshd_config fájlban. A projekt kódja C nyelven készült és BSD licenc alatt terjesztik.
A HIBA a szabványos OpenSSH tanúsítványalapú hitelesítési mechanizmusokat használja a felhasználói jogosultságok rugalmas és központosított kezelésére, a hosztokhoz való kapcsolódás alapján, ám nem igényli a jogosultságok időszakos frissítését az authorized_keys és authorized_users fájlokban a hosztok oldalán. Ahelyett, hogy a megengedett nyilvános kulcsok és a hozzáférési feltételek listáját az authorized_(keys|users) fájlokban tárolnák, a HIBA közvetlenül integrálja a felhasználók hosztokhoz való kötődésének információit a tanúsítványokba. Különösen javasoltak a hoszt- és felhasználó-tanúsítványok kiterjesztései, amelyek a hosztok paramétereit és a felhasználók hozzáférésének feltételeit tárolják.
A hoszt oldalán a hozzáférés ellenőrzése a AuthorizedPrincipalsCommand direktívában meghatározott hiba-ellenőrző kezelő (hiba-chk) meghívásával kezdődik. Ez a kezelő dekódolja a tanúsítványokba integrált kiterjesztéseket, és ezek alapján hoz döntést a hozzáférés megadásáról vagy blokkolásáról. A hozzáférési szabályokat központosítottan, az igazoló központ (CA) szintjén határozzák meg, és a tanúsítványok generálása során integrálják őket.
Az igazoló központ oldalán közös lista készül a rendelkezésre álló jogosultságokról (hosztok, amelyekhez a csatlakozás engedélyezett), valamint azokról a felhasználókról, akik jogosultak ezen jogosultságok használatára. A hitelesített tanúsítványok generálásához integrált jogosultsági információkkal a hiba-gen segédprogram javasolt, míg az igazoló központ létrehozásához szükséges funkcionalitás az iba-ca.sh scriptbe került.
A felhasználó csatlakozása során a tanúsítványban megadott jogosultságokat a hitelesítő központ digitális aláírása igazolja, ami lehetővé teszi, hogy az összes ellenőrzést teljes mértékben a célhoston végezzék el, külső szolgáltatások igénybevétele nélkül. A SSH-tanúsítványokat hitelesítő központ nyilvános kulcsainak listáját a TrustedUserCAKeys direktívával kell megadni.
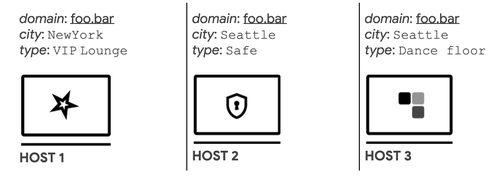
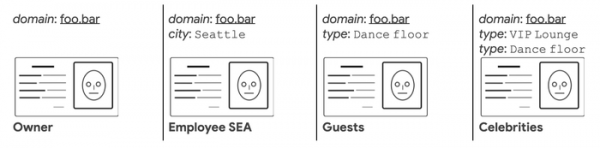
A felhasználók közvetlen hosztokhoz történő hozzárendelése mellett a HIBA rugalmasabb hozzáférési szabályok meghatározását is lehetővé teszi. Például hosztokhoz hozzárendelhető információ, mint a helyszín és a szolgáltatás típusa, és a felhasználók hozzáférési szabályainak meghatározásakor engedélyezhető, hogy a megadott szolgáltatástípushoz tartozó összes hoszthoz csatlakozzanak, vagy a megadott helyszínen lévő hosztokhoz.
Forrás: opennet.ru
