

A Kaliforniai Egyetem San Diegó-i kutatói bemutattak egy új módszert az Intel processzorok mikroarchitektúrájának megtámadására, amely alkalmazható többek között a Raptor Lake és Alder Lake mikroarchitektúrára épülő CPU-kra. Az Indirector kódnéven ismert támadás lehetővé teszi, hogy megváltoztassák a spekulatív utasításvégrehajtás menetét más folyamatokban és más privilégiumszinteken (például a kernelben vagy más virtuális gépeken), amelyek egy CPU szálon futnak a támadó kódjával. A módszer működésének bemutatására egy prototípus exploitet készítettek, amely lehetővé teszi a memória címek elrendezésének meghatározását az ASLR (Címhely-elosztási véletlenítés) védelmi mechanizmusának megkerülésére. Ezen kívül MIT licenc alatt közzétették a CPU mikroarchitekturális logikájának elemzésére és visszafejtésére szolgáló eszközöket.
Két támadási módszert javasoltak. Az első módszer a folyamatjelző IBP (Indirect Branch Predictor) tartalmának torzításán alapul, amely a még ismeretlen cím vagy eltolás esetében a közvetett ugrások előrejelzésére szolgál, amelyeket a ugrás előtti utasításokban számítanak ki. A második módszer a BTB (Branch Target Buffer) ugrás előrejelző tárolót érinti, amely a közelmúltbeli ugrásokról tartalmaz információt.
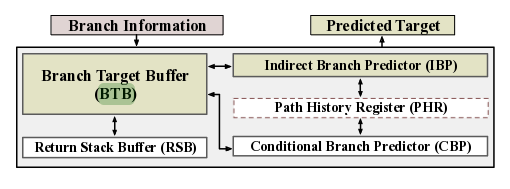
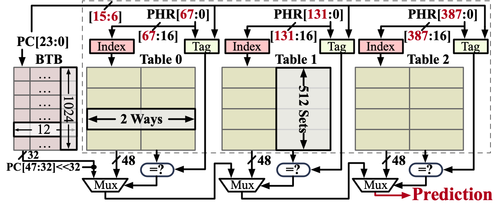
A felfedezett sérülékenységek lehetővé teszik a támadó számára, hogy meghatározza az IBP és BTB tárolókban található, más folyamatokban használt ugráscímekkel kapcsolatos bejegyzések tartalmát, valamint lehetővé teszik egy tetszőleges ugrási cím behelyettesítését a tárolók adatainak tábláiba. Ennek következtében a támadó elérheti, hogy egy harmadik fél folyamatának végrehajtási folyamata a kívánt címre irányuljon a spekulatív utasításvégrehajtás során. Miután meghatározták a téves előrejelzést, a spekulatív végrehajtás eredménye elvetésre kerül, de az ilyen spekulatív végrehajtás során a memóriából olvasott címek és adatok a cache-ben megmaradnak, és egy cache tartalom meghatározási módszerrel, amely a cache-be való hozzáférési idő változására alapoz, kiolvashatók. A közvetett ugrások pontos címének meghatározása a gyakorlatban például az ASLR védelmi mechanizmusának megkerülésére használható.
Forrás: opennet.ru
