

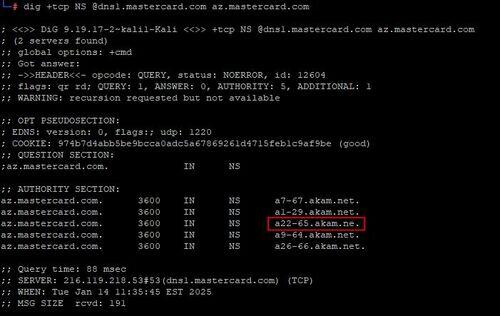
A Seralys biztonsági kutatója felfedezte a lehetőséget, hogy a mastercard.com domain DNS-szerverét helyettesítsék, amelyet a MasterCard fizetési rendszer infrastruktúrájában használnak. A mastercard.com domain zónájának beállításaiban 2020 júniusa óta egy hiba volt: a DNS-szerverek listájában az „a22-65.akam.net” (Akamai DNS-szolgáltatás) helyett a „a22-65.akam.ne” hoszt volt megadva. A „.ne” gyökérzóna Niger Köztársaságához tartozik, és az „akam.ne” domain elérhetővé vált eladásra.
Így tehát négy és fél évig bárki, aki akarta, domaint vásárolni „akam.ne” létrehozhatta az „a22-65.akam.ne” hosztot, DNS-szervert telepíthetett rá, létrehozhatta a saját verzióját a mastercard.com DNS-zónának, és átirányíthatta bármely mastercard.com aldomainjét a saját szerverére. A mastercard.com esetében nem használtak DNSSEC-et. Mivel a hiba az öt DNS-szerver egyikének nevében történt, egy sikeres támadás esetén legalább a forgalom 1/5-ét lehetett volna megszerezni. A lefedettség növelhető volt, ha a hamis zóna számára nagy TTL-t (Idő az Élőhöz) állítanak be, ami a közzétett rekordok hosszabb ideig történő megőrzéséhez vezetne a nyilvános feloldók, például a Cloudflare (1.1.1.1) és a Google (8.8.8.8) által működtetettek cache-ében.
A meglévő hosztok forgalmának lehallgatása mellett egy kevésbé észlelhető támadást is végre lehetett hajtani, és kihasználni egy eredetileg nem létező aldomain létrehozását a phishing lebonyolítására, például létrehozni a „redemtion.mastercard.com” hosztot, és azt a spamben használni a legitim belépési pont „redemption.mastercard.com” helyett. Ezen kívül, ha irányítást nyert egy mastercard.com domaint kiszolgáló DNS-szerver felett, lehetőség nyílt TLS-tanúsítvány olyan szolgáltatásokban való ellenőrzés elnyerésére, amelyek lehetővé teszik a domain tulajdonjogának ellenőrzését Web vagy DNS útján, például a Let’s Encrypt által. A lehetséges támadási forgatókönyvek között említik a hamis e-mail szerver létrehozását is, hogy lehallgassák a név@mastercard.com email címre érkező leveleket, valamint a dolgozók Windows rendszert használó számítógépein a hitelesítési adatok lehallgatását.
A kutató, aki feltárta a problémákat, megvásárolta az "akam.ne" domaint 300 dollárért, és DNS-sniffert indított rajta a forgalom mennyiségének felmérésére. Az elemzett kérések azt mutatták, hogy a MasterCard esete nem egyedi, és léteznek más domain zónák, amelyek DNS-szerver listájában az "akam.ne" host szerepel az "akam.net" helyett. Továbbá kiderült, hogy 2015 és 2018 között az "akam.ne" domaint regisztrálták, és valószínűleg támadások végrehajtására használták. A támadásokra vonatkozó feltételezést az támasztja alá, hogy a korábbi tulajdonosa az "akam.ne" domainnek egy "awsdns-06.ne" domaint is regisztrált, amely a "awsdns-06.net" DNS-szerver stílusában készült. A DNS-szerverek elnevezésében történt elírás következtében a működésképtelenség hosszú ideig észrevétlen maradhat az adminisztrátorok számára, mivel a hibatűrés több DNS-szerver megadásával van biztosítva.
A MasterCard vállalat először figyelmen kívül hagyta a problémáról szóló jelentést, de miután Brian Krebs újságíró kapcsolatba lépett velük, elismerték és javították a hibát, kijelentve, hogy az nem jelentett fenyegetést az infrastruktúrával kapcsolatban. Ezt követően a Bugcrowd szolgáltatáson keresztül, mely lehetővé teszi a felfedezett sebezhetőségek utáni díjak beszerzését, a kutató számára átirányították a MasterCard kérését a nyilvánosságra hozott incidens jegyzet eltávolítására.
A kutató válaszában kijelentette, hogy noha van fiókja a Bugcrowd szolgáltatásban, nem nyújtott be kérelmet a jutalomra, hanem közvetlenül értesítette a MasterCard céget a problémáról. A jegyzetet azért tette közzé, hogy felhívja a figyelmet a problémára, miután a MasterCard cégnél már nem volt fenyegetés, és az "akam.ne" domain a kutató tulajdonában állt. Végül a MasterCard nemcsak hogy nem térítette meg a domain vásárlására költött 300 dollárt, de még csak szóban sem köszönte meg a kutatónak.
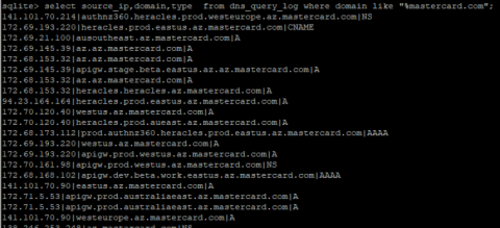
Ami a kijelentést illeti, miszerint a hiba nem okozott további kockázatokat, a kutató bemutatta a DNS-kérések statisztikáját, amelyben az *.az.mastercard.com domainek szerepelnek, utalva a MasterCard infrastruktúrájának működő komponenseire, amelyek a Microsoft Azure felhőszolgáltatásában találhatók. Az ilyen komponensek kompromittálása láthatóan kritikus biztonsági fenyegetést jelentett.
Forrás: opennet.ru
