

2019 végén a Group-IB kiberbűnözési nyomozó részlegéhez több orosz vállalkozó fordult, akik a Telegram üzenetküldőben lévő levelezésükhöz való jogosulatlan hozzáférés problémájával szembesültek. Az incidenesek iOS és Android eszközökön történtek, függetlenül attól, hogy a sértett melyik szolgáltató ügyfele volt.
A támadás úgy kezdődött, hogy a felhasználónak egy üzenet érkezett a Telegram szolgáltatócsatornájától (ez az üzenetküldő hivatalos csatornája, melyet kék pipa igazol), amelyben olyan megerősítő kód szerepelt, amit a felhasználó nem kért. Ezt követően a sértett okostelefonjára SMS érkezett aktiváló kóddal — és szinte azonnal érkezett egy értesítés a Telegram szolgáltatócsatornára, hogy a fiókba beléptek egy új eszközről.
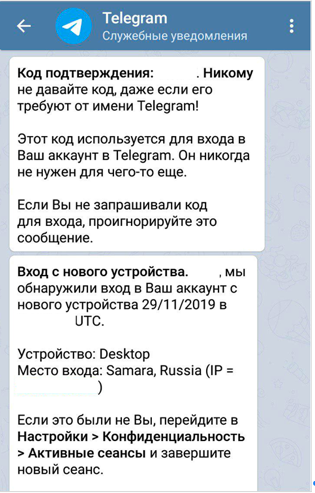
A Group-IB által ismert összes esetben a bűnözők mobilinternet segítségével léptek be a mások fiókjába (valószínűleg egyszer használatos SIM-kártyákat használtak), és a támadók IP-címe többnyire Szamarában volt.
Rendelésre készült hozzáférés
A Group-IB Számítógépes Bűnügyi Nyomozó Laboratóriumának vizsgálata, amelyhez a sértettek elektronikus eszközeit átadták, arra jutott, hogy a technika nem volt fertőzve kémprogrammal vagy banki trójai vírussal, a fiókok nem voltak feltörve, SIM-kártya cserélésére nem került sor. Minden esetben a bűnözők SMS-kódokat használtak a sértett üzenetküldőhöz való hozzáféréshez, amelyeket egy új eszközről való belépéskor kaptak.
Ez a folyamat a következőképpen zajlik: amikor az üzenetküldőt egy új eszközön aktiválják, a Telegram kódot küld minden felhasználói eszközre a szolgáltatócsatornán keresztül, majd (kérésre) SMS-t küldenek a telefonra. Ezt tudva a bűnözők maguk kezdeményezik az SMS aktiváló kód küldésének kérését az üzenetküldőtől, elfogják ezt az SMS-t, és a kapott kódot sikeres azonosításra használják az üzenetküldőben.
Így a támadók illegális hozzáférést nyernek el az összes aktuális chathez, kivéve a titkosakat, valamint a chat történetéhez, beleértve a fájlokat és fényképeket is, amelyeket ezekben átküldtek. Ezt észlelve a Telegram legális felhasználója kényszerítheti a támadó munkamenetének lezárását. A megvalósított védelmi mechanizmusnak köszönhetően a támadó nem tudja megszüntetni a valódi felhasználó korábbi munkameneteit 24 órán belül. Ezért fontos időben észlelni a külső munkamenetet és lezárni azt, hogy ne veszítsük el a hozzáférést a fiókhoz. A Group-IB szakértői értesítést küldtek a Telegram csapatának a helyzet kutatásáról.
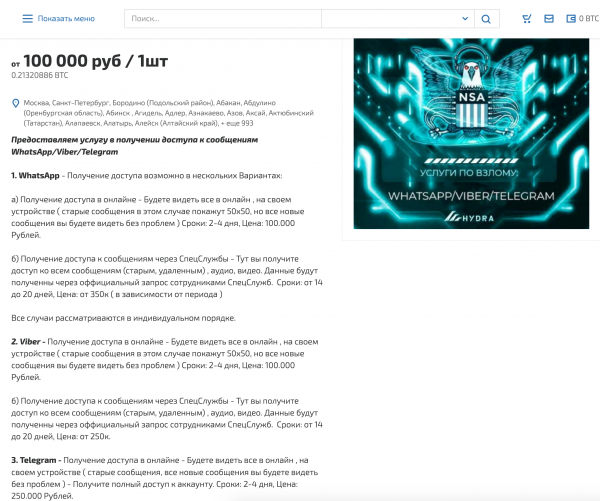
Az incidensek vizsgálata folyamatban van, és jelenleg pontosan nem állapítható meg, hogy milyen jellegű rendszert alkalmaztak az SMS-faktor megkerülésére. Időnként a kutatók példákat hoztak fel SMS-ek lehallgatására az SS7 vagy Diameter protokollok támadásával, amelyeket mobilhálózatokban használnak. Elméletileg az ilyen támadások illegális speciális technikai eszközök vagy insider információk felhasználásával valósíthatók meg a mobilszolgáltatóknál. Különösen a Darkweb hacker fórumain friss hirdetések találhatóak különböző messengerek, beleértve a Telegram feltörésére vonatkozó ajánlatokkal.
„A szakértők különböző országokban, köztük Oroszországban többször is kijelentették, hogy a közösségi hálózatok, a mobilbanking és a messengerek feltörhetők az SS7 protokollban lévő sebezhetőségek révén, de ezek egyedi esetek voltak célzott támadások vagy kísérleti kutatások, - kommentálta Szergej Lupanin, a Group-IB kiberbűnözési nyomozati részlegének vezetője, - Az új incidensek sorozatában, amely már több mint 10, egyértelműen megfigyelhető a támadók szándéka, hogy ezt a bevételi módot sorozatgyártásba állítsák. Annak érdekében, hogy ez ne történjen meg, növelni kell a digitális higiénia saját szintjét: legalább használni kell a kétfaktoros hitelesítést mindenhol, ahol csak lehetséges, és a SMS-hez kötelező második faktort kell hozzáadni, amely funkcionálisan be van építve a Telegram alkalmazásába is.”
Hogyan védjük meg magunkat?
1. A Telegram már megvalósította az összes szükséges kiberbiztonsági opciót, amelyek nullára csökkentik a támadók erőfeszítéseit.
2. iOS és Android eszközökön a Telegramhoz lépjen a Telegram beállításaiba, válassza a "Magánélet" fület, és állítsa be a "Felhő jelszót – Kétlépcsős hitelesítést" vagy a "Two step verification"-t. Az opció aktiválásának részletes leírása megtalálható a messenger hivatalos honlapján: (https://telegram.org/blog/sessions-and-2-step-verification)
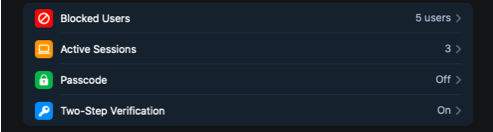
3. Fontos, hogy ne adjon meg e-mail címet ennek a jelszónak a visszaállítására, mivel a jelszó visszaállítása általában SMS-en keresztül történik. Hasonló módon növelheti a fiók biztonságát a WhatsApp-on is.
Forrás: habr.com
