

Ez a tél, pontosabban a katolikus Karácsony és az Újév közötti napok egyike, a Veeam műszaki támogatási mérnökei nem mindennapi feladatokkal foglalkoztak: egy "Veeamonymous" néven ismert hacker csoportot üldöztek.
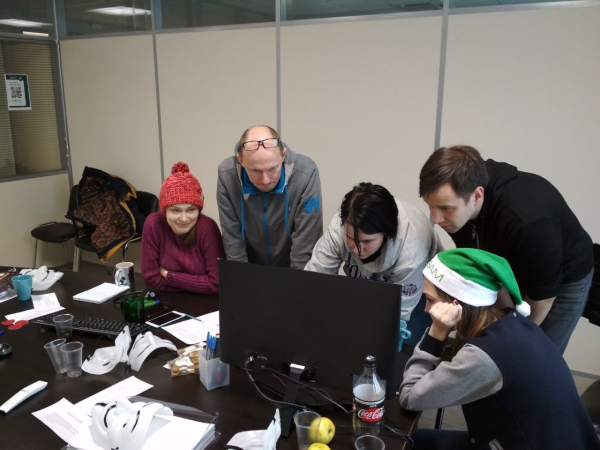
Arról, hogyan találták ki a srácok, és hogyan tartottak valóságos küldetést a munkahelyükön, feladatokkal, amelyek "harci jellegűek", mesélt Kiril Sztecskó, Escalációs mérnök.
— Miért csinálták ezt egyáltalán?
— Körülbelül ugyanígy, ahogy az emberek kitalálták régen a Linuxot – csak szórakozásból, saját örömükre.
Szerettük volna a mozgást, és egyúttal valami hasznost, valami érdekeset alkotni. Ráadásul szükség volt valamilyen érzelmi feszültséglevezetésre a mérnökök napi munkájából.
— Ki javasolta ezt? Ki volt az ötletgazda?
— Az ötlet Katja Egorova menedzserünktől származott, utána a koncepció és minden további ötlet közösen jött létre. Kezdetben hackathonban gondolkodtunk, de a koncepció kidolgozása közben az ötlet küldetésbe ment át, végül is a műszaki támogatás egy másfajta tevékenység, mint a programozás.
Tehát, meghívtuk barátainkat, ismerőseinket, különböző emberek segítettek nekünk a koncepcióban – egy ember a T2-es (második szintű támogatás – szerk. megj.), egy ember a T3-ról, pár ember a SWAT csapatból (azonnali válasz csapat különösen sürgős esetekre – szerk. megj.). Mindenki együtt ült, és megpróbáltunk feladatokat kitalálni a küldetésünkhöz.
— Nagyon meglepő volt ezt mind megtudni, mert ahogy tudom, általában a küldetésmechanikát szakértő forgatókönyvírók dolgozzák ki, tehát nemcsak valami bonyolultan foglalkoztatok, hanem a saját munkátokkal is összefüggésben.
— Igen, azt akartuk, hogy ne csak szórakozás legyen, hanem "fejlesszük" a mérnökök technikai készségeit. Az osztályunk egyik feladata a tudáscsere és a képzés, és egy ilyen küldetés kiváló lehetőséget ad arra, hogy az emberek "megérintsék" a számukra új technikákat élőben.
— Hogyan találtátok ki a feladatokat?
— Brainstormot rendeztünk. Tudtuk, hogy valamilyen technikai próbákat kell készítenünk, amely érdekesek és egyúttal új ismereteket is közvetítenek.
Például úgy gondoltuk, hogy az embereknek lehetőséget kell adni arra, hogy kipróbálják a forgalom szimatolását, használjanak hex-szerkesztőket, csináljanak valamit Linux-ban, beleássák magukat a termékeinkbe, mint például a Veeam Backup & Replication és mások.
Szintén nem elhanyagolható része volt a koncepciónak, hogy a hacker téma, az anonim hozzáférés és a titkos légkör alapján indultunk. A Guy Fawkes maszk lett a szimbólumunk, a név pedig magától értetődően jött — Veeamonymous.
„Kezdetben volt a szó”
Az érdeklődés felkeltésére a rendezvény előtt PR-kampányt indítottunk a kvíz tematikájában: plakátokat helyeztünk el az irodánkban. Néhány nappal később titokban, mindenkinek a szeme elől elrejtve, graffiti-ztük őket spray-kkel, és elindítottunk egy „pletykát”, miszerint egyes elkövetők megrongálták a plakátokat, még egy fényképet is mellékeltünk a bizonyítékokkal...
— Tehát ti csináltátok, azaz a szervezőcsapat?!
— Igen, pénteken, körülbelül 9-kor, amikor mindenki már elment, mi jártunk és zöld spray-vel a „V” betűt festettük.) Sok kvíz résztvevője egyáltalán nem találta ki, ki csinálta ezt – az emberek megkerestek minket, és megkérdezték, hogy ki rongálta meg a plakátokat? Volt, aki nagyon komoly vizsgálódásba kezdett ezzel kapcsolatban.
A kvízhoz hangfájlokat írtunk és „kihalásztuk” a hangokat: például amikor a mérnök belép a [termelési CRM] rendszerünkbe, ott van egy automatikus válaszrobot, ami különféle mondatokat, számokat mond… Szóval az ő felvett szavaikból állítottunk össze értelmes mondatokat, hát, talán nem teljesen pontosan — például nekünk az „Nincsenek barátok, akik segíthetnek” jött ki a hangfájlban.
Az IP-címet például bináris kódban mutattuk be, és ezeket a számokat [a robot által mondottak] segítségével, különféle ijesztő hangokat is adtunk hozzá. Magunk készítettünk videót: a videón egy ember ül fekete kapucnis ruhában és Guy Fawkes maszkban, de valójában nem egy ember van ott, hanem hárman, mert ketten mögötte állnak és egy takaróból „háttér” tartanak.:)
— Hát, ti aztán komolyan vettétek, hogy mi úgy mondjuk.
— Igen, érdekelni kezdtük. Először kidolgoztuk a műszaki feladatainkat, aztán pedig megírtuk az irodalmi-játék szálat arról, hogy mi is történt valójában. A forgatókönyv szerint a résztvevők egy "Veeamonymous" nevű hacker csoportot vadásztak. Az ötlet az volt, hogy úgynevezett "megtörjük a negyedik falat", azaz áttevődik a cselekvések a valóságba – például graffiti spray-vel festettünk.
Az irodalmi szöveg feldolgozásában segített nekünk az angol anyanyelvű munkatársunk.
— Várj, miért kellett anyanyelvű? Mindez angol nyelven készült?!
— Igen, mivel a szentpétervári és bukaresti irodák számára tartottuk, ezért minden angol nyelven volt.
Az első tapasztalatunkhoz igyekeztünk, hogy minden egyszerűen működjön, ezért a forgatókönyv lineáris és eléggé egyszerű volt. Több hangulati elemet adtunk hozzá: titkos szövegek, kódok, képek.
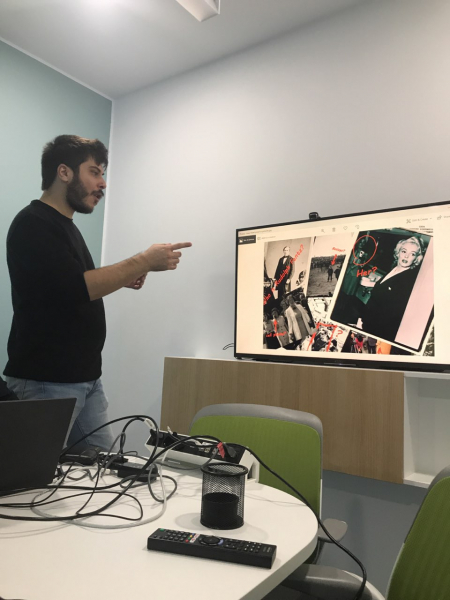
Ezen kívül mémeket is használtunk: rengeteg kép volt nyomozásokkal, UFO-kkal és népszerű rémtörténetekkel kapcsolatban – néhány csapat ezen is elgondolkodott, próbáltak rejtett üzeneteket keresni benne, alkalmazni tudásukat a steganográfiából és hasonlókból… de természetesen, ott semmi ilyesmi nem volt.
A tövisek révén
A felkészülés során azonban váratlan feladatokkal szembesültünk magunk számára is.
Sokat dolgoztunk rajtuk, különféle hirtelen felmerülő kérdéseket oldottunk meg, és körülbelül egy héttel a quest előtt teljesen elbizonytalanodtunk.
Valószínűleg érdemes kicsit mesélni a quest műszaki alapjáról.
Mindez a belső ESXi laborunkban készült. Hat csapatunk volt, tehát hat erőforrás medencét kellett létrehoznunk. Így minden csapat számára külön medencét állítottunk fel a szükséges virtuális gépekkel (azonos IP-kkel). De mivel mindezek egy hálózaton belül lévő szervereken voltak, a VLAN-ok jelenlegi konfigurációja nem tette lehetővé a gépek elszigetelését különböző medencékben. Például a tesztfutam során olyan helyzetekkel szembesültünk, ahol az egyik medencéből származó gép csatlakozott a másik medencéből származó géphez.
— Hogyan sikerült orvosolni a helyzetet?
— Először sokáig gondolkodtunk, teszteltünk különféle lehetőségeket a jogosultságokkal, az egyes vLAN-okkal a gépek számára. Végül úgy döntöttünk, hogy minden csapat csak a Veeam Backup szervert látja, amelyen keresztül a további munkák történnek, de nem látják a rejtett almedencét, amelyben találhatók:
- néhány Windows gép
- Windows core szerver
- Linux gép
- VTL (Virtuális Szalagos Könyvtár) pár
Minden poolnak külön portcsoport van kijelölve a vDS switch-en, és saját Private VLAN-ja. Ez a kettős izoláció pontosan arra szükséges, hogy teljesen kizárja a hálózati interakció lehetőségét.
A bátorokról
— Részt vehetett a kvízben bárki? Hogyan alakultak a csapatok?
— Ez volt az első tapasztalatunk egy ilyen rendezvény lebonyolításában, és a laboratóriumunk lehetőségei legfeljebb 6 csapatra voltak korlátozva.
Először, ahogy már mondtam, PR-kampányt folytattunk: plakátokat és hirdetéseket használtunk, hogy jelezzük, kvíz szerveződik. Még néhány rejtvényszerű nyom is volt – a plakátokon bináris kód formájában kódolt mondatok voltak. Így felkeltettük az emberek érdeklődését, ők pedig már egymás között szervezkedtek barátokkal, ismerősökkel. Végül többen jelentkeztek, mint ahány poolunk volt, ezért szelektálnunk kellett: egy egyszerű tesztfeladatot találtunk ki, amit mindenkinek elküldtünk, aki érdeklődött. Ez egy logikai rejtvény volt, amit gyorsan kellett megoldani.
A csapatban legfeljebb 5 fő volt megengedett. Kapitány nem volt szükséges, az ötlet a kooperáción, az egymással való kommunikáción alapult. Valaki erős a Linuxban, valaki erős a szalagokban (tárolás szalagokra), és mindenki, látva a feladatot, közreműködhetett a közös megoldásban. Mindenki beszélgetett egymással, megoldást találva.
— Mikor indult ez a rendezvény? Volt egy „X óra” Önöknél?
— Igen, volt egy szigorúan kijelölt napunk, amit úgy választottunk meg, hogy a részlegünk terhelése a lehető legkisebb legyen. Természetesen előre értesítettük a csapatvezetőket, hogy ezek a csapatok meghívást kaptak a kvízre, és egy bizonyos könnyítést kell adniuk [a terhelésre] ezen a napon. Így jött ki, hogy az év vége, december 28-a, péntek legyen. Körülbelül 5 órás időtartamot terveztünk, de minden csapat gyorsabban teljesítette.
— Mindenki azonos feltételek között dolgozott, és mindenkinek ugyanazok a feladatok voltak a valódi esetek alapján?
— Igen, minden szerző a személyes tapasztalataiból merített valamilyen történetet. Valamiről tudtuk, hogy az a valóságban is megtörténhet, és érdekes lesz, ha az emberek "megmarkolják" ezt, megnézik, és utána járnak. Volt, hogy specifikusabb dolgokat is bevettünk — például; adatmentés sérült kazettákról. Valaki kapott segítséget, de a legtöbb csapat önállóan oldotta meg.
Vagy gyors szkriptek "varázslatát" kellett volna alkalmazni – például volt egy történetünk, ahol egy "logikai bomba" "szétválasztotta" a többkötetes archívumot véletlenszerű mappákra, és össze kellett gyűjteni az adatokat. Ezt megtehetted kézzel – egyesével megtalálva és másolva [fájlokat], vagy írhattál egy maszk szerinti szkriptet.
Összességében próbáltunk ragaszkodni ahhoz a nézőponthoz, hogy egy feladatot különböző módokon lehet megoldani. Például, ha kicsit tapasztaltabb vagy és szeretnél "bonyolítani", akkor gyorsabban meg tudod oldani, de van egy közvetlen megoldási út is – viszont ez több időt vesz el. Vagyis szinte minden feladatnak több megoldási módja volt, és érdekes volt látni, hogy mely utakat választják a csapatok. Szóval a nemlineáris rész inkább a megoldási választásokban volt.
Egyébként a legnehezebb feladat a Linux-témakör volt — csak egy csapat oldotta meg önállóan, segítségek nélkül.
— Lehetett kapni tippeket? Mint egy igazi küldetésnél??
— Igen, lehetett kérni, mert tudtuk, hogy az emberek különbözők, és egy csapatba kerülhettek olyanok, akiknek hiányzik valamilyen tudásuk, ezért hogy a játék ne húzódjon el, és a versenyzési érdeklődés ne tűnjön el, úgy döntöttünk, hogy lesznek tippek. Minden csapat mellett figyelemmel kísért egy szervező. És figyeltük, hogy senki ne csapjon be.
A csillagokról
— Voltak díjak a győzteseknek?
— Igen, igyekeztünk a lehető legkellemesebb díjakat adni minden résztvevőnek és a győzteseknek: a győztesek Veeam logóval és hexadecimális kódba rejtett kifejezéssel ellátott dizájner pulóvereket kaptak, fekete színben). Minden résztvevő egy Guy Fawkes maszkot és egy logóval ellátott ajándék táskát kapott ugyanazzal a kóddal.
— Tehát nálatok minden úgy volt, mint egy valódi küldetésnél!
— Igen, szerettük volna egy menő, felnőtteknek szóló dolgot létrehozni, és úgy érzem, hogy sikerült.
— Igen, ez így van! Milyen reakciót kaptak azok, akik részt vettek ebben a kalandban? Elérhették a céljaikat?
— Igen, sokan odajöttek hozzánk, és elmondták, hogy világosan látták a gyenge pontjaikat, és szeretnék ezeket fejleszteni. Valaki elvesztette a félelmét egyes technológiáktól – például az adatblokkok letöltésétől és annak megpróbálásától, hogy valamit kiemeljen... Valaki pedig rájött, hogy a Linuxot kellene megszoroznia, és így tovább. Mi széles spektrumot próbáltunk adni a feladatokból, de nem teljesen triviálisakat.
A győztes csapat
„Aki akar, az eléri!”
— Sok erőfeszítést igényelt ez a küldetésünket készítőktől?
— Igen, valójában. De ez valószínűleg abból fakadt, hogy nem volt tapasztalatunk az ilyen típusú küldetések, ilyen fajta infrastruktúrák előkészítésében. (Megjegyezzük, hogy ez nem a mi valós infrastruktúránk – ennek különböző játékszerű funkciókat kellett betöltenie.)
Számunkra ez nagyon érdekes tapasztalat volt. Eleinte szkepticizmussal álltam hozzá, mert az ötlet túl jónak tűnt, és úgy gondoltam, hogy ez nagyon nehezen megvalósítható. De elkezdtük, dolgozni kezdtünk, mindenki felkelt, és végül sikerült. Gyakorlatilag problémák nélkül megoldottuk.
Összességében 3 hónapot töltöttünk ezzel. Főleg a koncepciót találtuk ki, megvitattuk, hogy mit tudunk megvalósítani. A folyamat során természetesen néhány dolog változott, mert rájöttünk, hogy nem mindenhez van technikai lehetőségünk. Közben újra kellett terveznünk, de úgy, hogy a történet, a cselekmény és a logika ne sérüljön. Próbáltunk nemcsak technikai feladatlistát adni, hanem hogy ez beleilleszkedjen a történetbe, koherens és logikus legyen. A fő munka az utolsó hónapban, vagyis 3-4 héttel a nagy nap előtt zajlott.
— Tehát a fő tevékenységeteken kívül időt szántatok az előkészületekre?
— Igen, ezt párhuzamosan csináltuk a fő munkánkkal.
— Kérik, hogy csináljatok még ilyet?
— Igen, sok kérés érkezett, hogy megismételjük.
— És ti mit szóltok hozzá?
— Új ötleteink vannak, új koncepciók, szeretnénk több embert bevonni és elnyújtani az időt – és a kiválasztási folyamatot, valamint magát a játék folyamatát. Összességében a "Cikada" projekt inspirál minket, ezt meg lehet googlizni – ez egy nagyon menő IT téma, emberek a világ minden tájáról egyesülnek, Redditen indítanak szálakat, fórumokon, ott használnak kódfejtést, és rejtvényeket oldanak meg, és hasonlókat.
— Az ötlet nagyszerű volt, igazán tiszteletet érdemel az elképzelés és a megvalósítás, mert ez valóban sokat ér. Őszintén kívánom, hogy ez a lelkesedés ne múljon el, és hogy minden új projektetek ugyanolyan sikeres legyen. Köszönöm!
— Igen, meg lehet nézni egy feladat példáját, amit biztosan nem fogtok újra használni?
— Gyanítom, hogy egyet sem fogunk újra használni. Tehát el tudom mesélni a teljes küldetés menetét.
Bónusz pályaA játékosoknak az elején van egy virtuális gép neve és a vCenter hitelesítési adatai. Miután bejelentkeznek, látják ezt a gépet, de nem indul el. Itt meg kell érteniük, hogy valami nem stimmel a .vmx fájllal. Miután letöltik, egy nyomot találnak, amely szükséges a második lépéshez. Alapvetően az van írva, hogy a Veeam Backup & Replication által használt adatbázis titkosítva van.
A nyomot eltávolítva, a .vmx fájl visszatöltésével és a gép sikeres bekapcsolásával látják, hogy az egyik lemezen valóban egy base64-gyel titkosított adatbázis található. Tehát a feladat az, hogy dekódolják, és kapjanak egy teljes funkciókkal rendelkező Veeam szervert.
Egy kicsit a virtuális gépről, ahol ez történik. Ahogy emlékezünk, a küldetés főszereplője egy elég sötét személyiség, aki nyilvánvalóan nem túl legális dolgokkal foglalkozik. Ezért a munkaszámítógépének hacker kinézetűnek kellett lennie, amit nekünk kellett létrehoznunk, annak ellenére, hogy ez Windows. Első lépésként sok kelléket adtunk hozzá, mint például információk nagy hackelésekről, DDoS támadásokról és hasonlókról. Ezután telepítettünk mindenféle tipikus szoftvert és szétszórtunk különféle dump fájlokat, hash fájlokat stb. Minden úgy volt, mint a filmen. Különböző mappák is voltak, amelyek a closed-case*** és open-case*** elv szerint voltak elnevezve.
Ahhoz, hogy tovább haladjanak, a játékosoknak helyre kell állítaniuk a nyomokat a biztonsági mentésekből származó fájlokból.
Itt meg kell említenünk, hogy az elején a játékosoknak viszonylag kevés információ állt rendelkezésre, és a legtöbb adat (például IP-címek, felhasználónevek és jelszavak) a küldetés során kerül a birtokukba, amikor nyomokat találnak a biztonsági másolatokban vagy a gépeken szétszórt fájlokban. Eredetileg a biztonsági másolatok fájlai a Linux-repozitóriumban helyezkednek el, de maga a mappa szerveren csatolva van (mounted) a következő flaggel: noexec, ezért a fájlok helyreállításáért felelős ügynök nem tud elindulni.
A repozitórium javítása után a résztvevők hozzáférést kapnak az összes tartalomhoz, és végre helyreállíthatják bármilyen információt. Csak azt kell kitalálniuk, hogy melyik információra van szükség. Ehhez meg kell vizsgálniuk a gépen tárolt fájlokat, meg kell határozniuk, hogy melyik "tönkrement", és mit kell helyreállítani.
Ezen a ponton a forgatókönyv eltér a megszokott IT-ítéletektől és a Veeam specifikus funkciói felé halad.
Ebben a konkrét példában (amikor tudod a fájl nevét, de nem tudod, hol keresd) használnod kell az Enterprise Manager keresési funkcióját, és így tovább. A végén a teljes logikai lánc helyreállítása után a játékosok egy újabb felhasználónevet/jelszót és az nmap kimenetét kapják. Ez egy Windows Core szerverhez vezet, ráadásul RDP-n (hogy az élet ne tűnjön túl egyszerűnek).
A szerver egyik fő jellemzője: egy egyszerű szkript és néhány szótár segítségével abszolút értelmetlen mappa- és fájlszerkezetet alakítottak ki. A bejelentkezéskor üdvözlő üzenet jelenik meg, ami így szól: „Itt logikai bomba robbant fel, ezért a következő lépésekhez szükséges nyomokat darabokban kell összegyűjtened.”
A következő nyom a többrészes archívumra (40-50 darab) volt felbontva, és véletlenszerűen elhelyezve ezekben a mappákban. Az elképzelésünk az volt, hogy a játékosoknak próbára kell tennie a tehetségüket egyszerű PowerShell szkriptek írótara, hogy egy ismert minta alapján összegyűjtsék a többrészes archívumot, és megkapják a keresett adatokat. (De végül olyan lett, mint a viccben — a tesztelt alanyok egy része rendkívül fizikailag fejlettnek bizonyult.)
A zip file contained a photo of a cassette (labeled "Last Supper — Best Moments"), hinting at the use of a connected tape library where a cassette with a similar name was located. The only problem was that it turned out to be so inoperable that it wasn't even cataloged. This likely marked the beginning of the most hardcore part of the quest. We had erased the title from the cassette, so to recover the data from it, we just needed to dump the "raw" blocks and examine them in a hex editor for file start markers.
We find the marker, look at the offset, multiply the block by its size, add the offset, and use an internal tool to try to recover the file from a specific block. If everything was done correctly and the math adds up, players end up with a .wav file.
In it, a binary code is dictated using a voice generator, revealing yet another IP.
This turns out to be a new Windows server, where everything hints at the need to use Wireshark, but it's not installed there. The main focus is that this machine has two systems installed — only the disk with the second one is disabled through the device manager offline, and the logical chain leads to the need for a reboot. After which, it turns out that a completely different system should boot by default, where Wireshark is installed. And all this time we were on the secondary OS.
At this point, there’s not much to do; just enable capture on the only interface. Upon relatively careful examination of the dump, a clearly suspicious packet is noticed, being sent from the auxiliary machine at regular intervals, containing a link to a YouTube video where players are asked to call a specific number. The first caller will hear a congratulatory message for first place, and the others will receive an invitation to HR (just a joke)).
By the way, we have open for technical support engineers and interns. Welcome to the team!
Forrás: habr.com
