

Kínai hackerek a kétfaktoros hitelesítés megkerülésén, de ez nem biztos. Az alábbiakban a Fox-IT holland cég feltételezései szerepelnek, amely a kiberbiztonsági tanácsadási szolgáltatásokra specializálódott. Feltételezik, hogy, aminek nincs közvetlen bizonyítéka, egy hacker csoport, amely az APT20 nevet viseli, a kínai kormányzati struktúrák munkájáért felel.
Először 2011-ben észlelték az APT20 csoportnak tulajdonított hacker tevékenységet. 2016–2017 között a csoport eltűnt a szakértők látóköréből, és csak nemrégiben a Fox-IT felfedezte az APT20 beavatkozásának nyomait egyik ügyfelénél, aki kiberbiztonsági jogsértések kivizsgálását kérte.
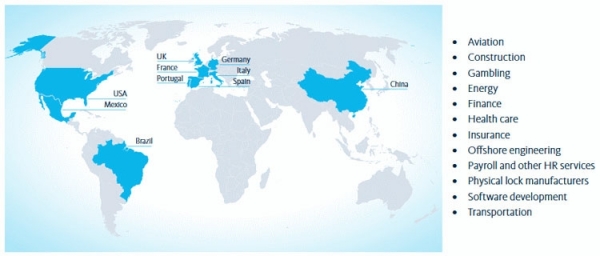
A Fox-IT véleménye szerint az APT20 csoport az elmúlt két évben az Egyesült Államok, Franciaország, Németország, Olaszország, Mexikó, Portugália, Spanyolország, Egyesült Királyság és Brazília állami struktúráinak, nagyvállalatainak és szolgáltatóknak adatainak megszerzésével foglalkozott. Az APT20 hackerei aktívak voltak az olyan területeken is, mint a légiközlekedés, egészségügy, pénzügy, biztosítás, energia, sőt az olyan szektorokban is, mint a szerencsejáték és az elektronikus zárak.
Az APT20 hackerei általában a sérülékenységeket használva léptek be az áldozatok rendszereibe, különösen a Jboss vállalati alkalmazásplatform webszerverében. Miután hozzáfértek és hátsó ajtókat telepítettek, a hackerek átjártak az áldozatok hálózatán keresztül minden elérhető rendszerbe. A megtalált fiókok lehetővé tették a támadók számára, hogy adatokat lopjanak el standard eszközök segítségével, rosszindulatú programok telepítése nélkül. De a legfőbb probléma az, hogy az APT20 csoport állítólag meg tudta kerülni a kétfaktoros hitelesítést tokenek használatával.
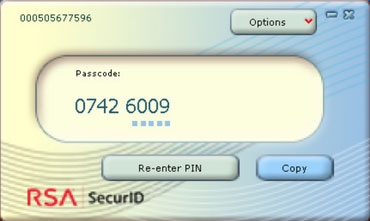
A kutatók állítják, hogy nyomokat találtak arra, hogy a hackerek hozzáfértek a kétfaktoros hitelesítéssel védett VPN fiókokhoz. Hogyan történt ez, azt a Fox-IT szakértői csak feltételezni tudják. A legvalószínűbb elképzelés az, hogy a hackerek ellopták a RSA SecurID szoftver tokenjét a megsértett rendszerről. A megszerzett program segítségével a hackerek egyedi kódokat generálhattak a kétfaktoros védelem megkerülésére.
Normál körülmények között ezt megvalósítani lehetetlen. A szoftveres token nem működik a hardvertoken helyi rendszerhez való csatlakozás nélkül. Nélküle az RSA SecurID program hibaüzenetet ad. A szoftveres token egy konkrét rendszerhez készül, és ha hozzáférésünk van az áldozat "hardveréhez", akkor megkaphatjuk a belépéshez szükséges specifikus számot.
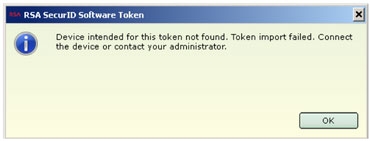
A Fox-IT szakemberei állítják, hogy a (ellopott) szoftveres token aktiválásához nem szükséges hozzáférés a számítógéphez és az áldozat hardvertokenjéhez. Az összes kezdeti ellenőrzés csak a generálás kezdeti vektorának importálásakor történik - egy véletlenszerű 128-bites szám, amely megfelel a konkrét tokennek (). Ez a szám nem kapcsolódik az eredeti számhoz, amely aztán a tényleges szoftveres token generálásához tartozik. Ha a SecurID Token Seed ellenőrzését valamilyen módon ki lehet kerülni (javítani), akkor semmi sem fogja megakadályozni a kódok generálását a kéttényezős hitelesítéshez. A Fox-IT cégnél kijelentették, hogy az ellenőrzés megkerülése egyetlen utasítás módosításával biztosítható. Ezt követően az áldozat rendszere teljesen és legálisan megnyílik a támadó előtt speciális segédprogramok és felületek használata nélkül.
Forrás: 3dnews.ru
