

Siemens az ingyenes hipervizor kiadását . A hipervizor x86_64 rendszereken VMX+EPT vagy SVM+NPT (AMD-V) kiterjesztésekkel, valamint ARMv7 és ARMv8/ARM64 processzorokon is működik, amelyek virtualizálásra szolgáló kiterjesztésekkel vannak ellátva. Külön a Jailhouse hipervizorhoz készült képgenerátor, amely Debian csomagok alapján készült, a támogatott eszközök számára. A projekt kódja GPLv2 licenc alatt.
A hipervizor Linux kernel moduljaként valósul meg, és kernel szintű virtualizációt biztosít. A vendég rendszerekhez szükséges komponensek már szerepelnek a Linux alap kernelében. Az izoláció kezelésére a modern CPU-k által biztosított hardveres virtualizáló mechanizmusokat használják. A Jailhouse megkülönböztető jellemzői közé tartozik a könnyű megvalósítás és a virtuális gépek fix CPU-ra, RAM területre és hardveres eszközökre való kötődése. Ez a megközelítés lehetővé teszi, hogy egy fizikai többprocesszoros szerveren több független virtuális környezet működjön, mindegyik fixen hozzákapcsolva a saját CPU magjához.
A CPU-hoz való szoros kötődés mellett a hipervizor működése során fellépő költségek minimálisra csökkenthetők, így a megvalósítása is jelentősen egyszerűsödik, mivel nem szükséges összetett erőforrás-elosztó ütemezőt futtatni — egy külön CPU mag hozzárendelése garantálja, hogy az adott CPU-n más feladatok ne fussanak. Ennek az megközelítésnek az előnye, hogy garantált hozzáférést biztosít az erőforrásokhoz és előre látható teljesítményt, ami a Jailhouse-t megfelelő megoldássá teszi valós idejű feladatok létrehozásához. A hátránya a korlátozott skálázhatóság, amely a CPU magok számában ütközik.
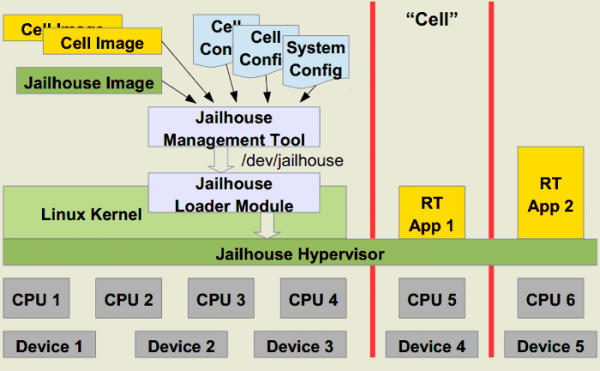
A Jailhouse terminológiájában a virtuális környezeteket „kameráknak” (cell, a jailhouse kontextusában) nevezik. A kamerán belül a rendszer egy egymagos kiszolgálóként viselkedik, amely a teljesítményét mutatja a dedikált CPU mag teljesítményéhez. A kamerában bármilyen operációs rendszer környezete futtatható, valamint korlátozott környezetek egyetlen alkalmazás futtatására vagy külön, valós idejű feladatok megoldására tervezett alkalmazásokhoz. A konfiguráció a , amelyek meghatározzák a környezetben kijelölt CPU, memória régiókat és bemeneti/kimeneti portokat.
Az új kiadásban
- Hozzáadva a Marvell MACCHIATObin, Xilinx Ultra96 platformok támogatása,
Microsys miriac SBC-LS1046A és Texas Instruments AM654 IDK; - Hozzáadva statisztika minden CPU magra lebontva;
- PCI-eszközök visszaállítása a kamera leállításakor biztosítva;
- A Device Tree struktúrát az Linux legutolsó kernellel való kompatibilitás érdekében módosították;
- ARM és ARM64 platformok számára Spectre v2 támadások elleni védelem került bevezetésre. A qemu-arm64 beállítások figyelembe veszik a legutolsó QEMU kiadások változásait. Megoldották az Orange Pi Zero alaplapokon a PSCI firmware felülírásával kapcsolatos problémákat;
- X86 platformon a demonstrációs környezetek (inmates) indításakor az SSE és AVX utasítások használata engedélyezve van, valamint hibaüzenetet is hozzáadtak.
A jövőbeli tervek között szerepel a régóta várt IOMMUv3 támogatás, a processzor gyorsítótár hatékonyabb kihasználása (), az AMD Ryzen processzorok APIC problémáinak megszüntetése, az ivshmem eszköz újratervezése és a driverek fő kernelbe való integrálása.
Forrás: opennet.ru
