

Az adminisztrátori fiók kompromittálása közel négyórás leálláshoz vezetett a második legnagyobb spanyol távközlési szolgáltatónál, az Orange Espagne-nál, amely 11 millió előfizetőt szolgál ki. Az Orange Espagne a RIPE NCC regisztrátor felületéhez a „ripeadmin” jelszót használta, amely kiszámítható volt, és a kétfaktoros hitelesítés nem volt engedélyezve.
A RIPE jelszót egy alkalmazott rendszere ellen elkövetett rosszindulatú program általi támadás során lopták el, és szeptember óta a feketepiacon forgalmazott kompromittált jelszavak adatbázisaiban található. Érdekes módon az Orange Espagne fiókján kívül ezekben az adatbázisokban több ezer más fiók is megtalálható, amelyek az access.ripe.net-hez való csatlakozásra használhatók, és potenciálisan ilyen támadásokhoz alkalmazhatók.
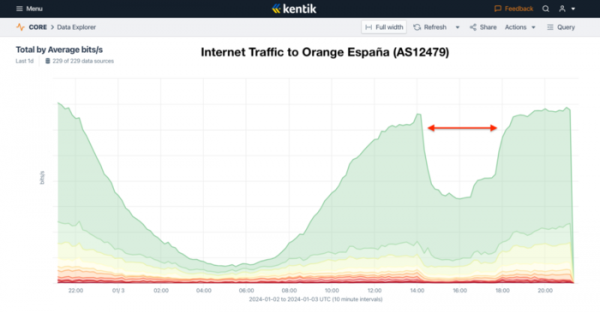
Az incidens észrevétlen maradt január 2-ig, amikor egy vandál belépett a RIPE NCC webes felületére, és módosításokat hajtott végre a BGP és az RPKI (Resource Public Key Infrastructure) beállításaiban, ami körülbelül négy órán keresztül megzavarta a távközlési szolgáltató forgalmának körülbelül felét. A támadók akciói miatt az RPKI technológia, amelyet a BGP bejelentések hamisítása ellen hivatott védelmet nyújtani, legitime bejelentések blokkolására került felhasználásra.
A támadó több új RPKI ROA (Route Origin Authorization) bejegyzést hozott létre, amelyek között olyan bejegyzések is voltak, amelyek a nagy blokkokat az Orange Espagne-tól egy másik autonóm rendszerhez kötötték, ami ahhoz vezetett, hogy az érintett távközlési szolgáltató helyes BGP bejelentései számos gerinciszolgáltató útválasztóin blokkolásra kerültek. Ennek eredményeként az Orange Espagne-hoz tartozó BGP útvonalak száma 9200-ról 7400-ra csökkent, a forgalom pedig közel a felére esett vissza.
Az RPKI (Resource Public Key Infrastructure) a BGP bejelentések hitelesítésére alkalmazható, és lehetővé teszi annak meghatározását, hogy a BGP bejelentés a hálózat tulajdonosától származik-e vagy sem. Az RPKI használata esetén az autonóm rendszerek és IP-címek meghatározza a bizalmi láncot az IANA-tól a regionális nyilvántartókig (RIR), majd a szolgáltatókig (LIR) és a végfelhasználókig, amely lehetővé teszi a harmadik felek számára, hogy megbizonyosodjanak arról, hogy a forrással végrehajtott művelet a tulajdonos által történt. A hitelesítés nélküli üzemeltetők bármilyen alhálózatot bejelenthetnek hamis útvonalhossz információkkal, és részleges forgalmat kezdeményezhetnek más rendszerek felé, amelyek nem alkalmaznak bejelentés-szűrést.
Forrás: opennet.ru
