

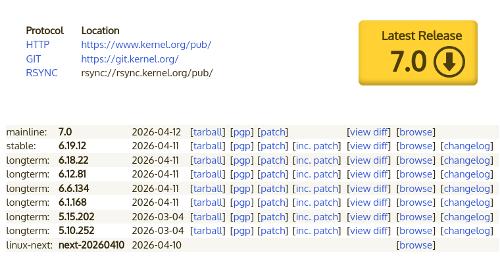
Két hónap fejlesztés után Linus Torvalds bemutatott a kernel kiadás Linux 7.0A legfigyelemreméltóbb változások közé tartozik: AI-asszisztensek alkalmazási szabályai, a Rust beemelése a kernel alapvető lehetőségeibe, a swap teljesítményének növelése, a PREEMPT_LAZY mód alapértelmezett aktiválása, io_uring műveletekhez szűrők támogatása, az új Nullfs fájlrendszer, a fserror infrastruktúra, XFS monitorozó eszközök, a Btrfs újramapolásának támogatása, az NFS 4.1 verzió alapértelmezett aktiválása, a posztkvantum kriptográfiai algoritmus ML-DSA integrálása, az AccECN aktiválása a hálózati alrendszerben és a WiFi 8 kezdeti támogatása.
A 7.0 számot azért kaptuk, mert a 6.x ágon elegendő kiadás halmozódott fel ahhoz, hogy megváltoztassuk a verziószám első számjegyét (a 6.0 kiadást a 5.19 után alakították ki). A számok megváltoztatása esztétikai okokból történik, és egy formális lépést jelent, amely megszünteti a diszkomfortot, amit a sorozatban felhalmozódott kiadások nagy száma okoz.
Az új verzióhoz 15624 javítást fogadtak el 2477 fejlesztőtől, a patch mérete 56 MB (a változások 18053 fájlt érintettek, 704060 sor kódot adtak hozzá, 278132 sort távolítottak el). Az előző kiadásban 15657 javítás volt 2237 fejlesztőtől, a patch mérete 52 MB. A 7.0 verzióban bemutatott összes változás körülbelül 51%-a eszközmeghajtókhoz kapcsolódik, körülbelül 11%-uk kódfrissítésekhez, 14%-uk hálózati veremhez, 5%-uk fájlrendszerekhez és 3%-uk a kernel belső alrendszereihez.
A kernel 7.0 fő újdonságai ((angol nyelven) és az, lwn.net, (orosz nyelven) fórumán.):
- Lemezszubszisztéma, bemenet/kipontozás és fájlrendszerek
- Megvalósult a fserror infrastruktúra és hozzáadva API az input/output hibák és a metaadatok sérüléseinek információinak megszerzésére fájlok kezelése alatt. Az általa javasolt infrastruktúra egységesíti a fájlrendszerek hibainformációinak átadását a felhasználói térbe az fsnotify mechanizmuson keresztül.
- Az XFS fájlrendszerben hozzáadva új lehetőségek a fájlrendszer állapotának monitorozására a felhasználói térből. Javasolt egy XFS_IOC_HEALTH_MONITOR ioctl művelet, amely fájlkezelőt ad vissza, amellyel információkat lehet nyerni metaadatokkal kapcsolatos hibákról, valamint input/output problémákról, továbbá figyelemmel kísérheti a fájlrendszer állapotváltozásait, mint például a leválasztás és a leállítás. Ezen felül javasolt egy systemd által vezérelt háttérfolyamat, az xfs_healer, amely kezeli a fájlrendszer állapotára vonatkozó eseményeket a felhasználói térből, és szükség esetén automatikusan elindítja a helyreállítási eljárásokat.
- A Btrfs fájlrendszerhez kísérleti támogatást kaptak a "remap tree" struktúrákhozremap tree), amely a jövőben közbenső rétegként használható be- és kimeneti műveletek végrehajtásakor. Az új lehetőség lényege, hogy az adatok tárolón való áthelyezése után a kapcsolódó struktúrák frissítése helyett a „remap tree” nevű további struktúrában az új és régi adatcímek megmaradnak, majd az adatokhoz való hozzáféréskor a címek átkonvertálódnak. Az új megközelítés megbízhatóbbnak és rugalmasabbnak mutatkozik, valamint egyszerűsíti a Btrfs további bővítését.
- A Btrfs megvalósítva támogatja a közvetlen be- és kimenetet olyan helyzetekben, ahol a blokk mérete nagyobb a rendszer memóriájának lapképénél.
- A következő alkotórészek bekapcsolva új fájlrendszer, a Nullfs, amely az alapvető fájlrendszer helyettesítőjeként használható. A Nullfs fájlrendszer mindig üres, nem tartalmaz adatokat és nem támogatja a változtatásokat. A Nullfs célja, hogy az elsődleges fájlrendszerként használják a rendszerbetöltési folyamat egyszerűsítése érdekében - a Nullfs fölé más fájlrendszerek vannak csatolva, és a pivot_root() rendszerhívás használatos az alapvető fájlrendszer váltásához, a initramfs tartalmának törlése és a hozzá kapcsolt fájlrendszer használata helyett.
- Megvalósítva a fájlok módosítási idejének frissítése nem blokkoló módban. Korábban a file_update_time_flags() hívása IOCB_NOWAIT zászlóval -EAGAIN hibát adott, ami megakadályozta a közvetlen írási műveletek nem blokkoló módban való használatát.
- A fájlrendszerekben külön kapcsolható opciók csoportjába tartozik szabadon elérhetővé tettek az értesítési zárolások támogatása (bérlet). Alapértelmezés szerint az ilyen mechanizmus most nincs aktiválva, mivel a fájlrendszerek nem voltak eredetileg a használatára tervezve. Például a 9p és cephfs fájlrendszerek nem támogatják.
- Az EROFS (Kiterjeszthető Csak Olvasható Fájlrendszer) fájlrendszerben, amelyet írásvédett lemezeken való használatra szántak, alapértelmezés szerint az LZMA algoritmust alkalmazzák a tömörítéshez. Opcionálisan elérhetők a DEFLATE és Zstandard algoritmusok, amelyek már nem kísérleti jellegűek. A lapcache (page-cache) bejegyzések közös használatát valósították meg az azonos fájlok között, különböző EROFS fájlrendszerekben.
- Törölve laptop_mode, amely csökkenti az energiafogyasztást az írási műveletek elhalasztásával és egyesítésével a merevlemezen, hogy meghosszabbítsa a lemez alvó üzemmódban töltött idejét és csökkentse az ébredések számát. Ez a mód elavult, mivel a modern mobileszközökben a merevlemezeket szilárdtest-meghajtók váltották fel.
- Az F2FS fájlrendszer átállt a nagy méretű oldalakhoz (nagyméretű foliókra).
- A munka a ntfs3 meghajtó fejlesztésén a Paragon Software cégtől folytatódik. Hozzáadva a fájlokkal végzett műveletek támogatása iomap alapulásával, megvalósítva a llseek SEEK_DATA/SEEK_HOLE opciókat, bevezetésre került a delalloc üzemmód a blokkok késleltetett allokálásához. Időközben a kernel fejlesztők hírlevelében februárban bejött egy új NTFS megvalósítás, amely a jövőbeli kernelfelhasználásra készült — javasolt ntfsplus , amely az ntfs3 helyettesítésére lett kifejlesztve.Alapértelmezés szerint a NFS protokoll 4.1-es verzióval készített élesítve van (CONFIG_NFS_V4_1).
- szerződés exportálása NFS-en keresztül a speciális ál fájlrendszerek, mint a pidfs és nsfs esetében. Az NFSD-ben bekapcsolva kísérleti lehetőség a POSIX ACL használatára és Biztosítva van a szálak dinamikus pooljának megváltoztatására a terhelés függvényében. megvalósítva Elfogadták a hivatalos irányelveket hozzáadva lett AI-asszisztensek alkalmazására
- Memória és rendszerszolgáltatások
- Virtualizáció és biztonság
- Az io_uring aszinkron I/O rendszerében megvalósítva lehetőség van BPF programok csatolására, amelyek szűrőkkel szabályozzák, hogy a konkrét SQE (Submission Queue Entry) műveletek mit tehetnek (hasonlóan az io_uring rendszervcalljaihoz). Az új lehetőség megfelel a rendszervhívások szűrőinek. A szűrők bizonyos feladatokhoz köthetők, és öröklődnek más folyamatok létrehozásakor a fork() hívása után. Aktív szűrők esetén az újonnan hozzáadott szűrők csak további korlátozásokat állíthatnak, de a meglévőket nem tilthatják le. Az így megvalósított lehetőség lehetővé teszi, hogy módszerek megszüntessük a rendszervhívások szűrésének megkerülését sandbox környezetekben, amelyek a rendszervhívások helyett az io_uring által nyújtott hasonló műveletek végrehajtását alapozzák.
- Az SELinux-ban hozzáadva lett a BPF tokenekhez való hozzáférés szabályozási lehetősége, amelyek lehetővé teszik az nem privilegizált folyamatok számára, hogy bizonyos privilegizált BPF műveleteket végezzenek, például BPF programok betöltését a kernelbe és létrehozásukat. térkép-struktúrák.
- Hozzáadva digitális aláírások generálásának algoritmus támogatása ML-DSA (CRYSTALS-Dilithium), rácstelméleten alapul, és ellenáll a kvantumszámítógépekkel való támadásoknak. A biztosítva a ML-DSA felhasználásának lehetősége a kernelmodulok hitelesítésére.
- a about:plugins oldal, amely megduplázta a "Kiegészítők és témák > Bővítmények" szakaszt. a SHA-1 algoritmussal rendelkező digitális aláírások generálásának sémái a kernelmodulok hitelesítésére (a hitelesített modulok betöltésének támogatása megmaradt).
- a NETFILTER_PKT auditnaplóban hozzáadva a sport és dport mezők a hálózati portszámok ellenőrzésére, nemcsak az IP-címekre.
- RISC-V architektúrájú rendszerek számára megvalósítva a Zicfiss és Zicfilp kiterjesztések támogatása, amelyek hardveres lehetőségeket nyújtanak a CFI (Control Flow Integrity) védelem alkalmazásához, megakadályozva az utasítások végrehajtásának normális sorrendjének megsértését (folyamatirányítás) kihasználó exploitok által.
- A KVM hypervisorban megvalósítva a vendég rendszerek számára információ továbbításának lehetősége az ERAPS (Enhanced Return Address Predictor Security) kiterjesztés támogatásáról, amely lehetővé teszi, hogy elkerüljük a CPU állapotainak egyes reset műveleteit a vezérlés visszaadásakor a vendég rendszerről a gazdarendszerre. Ezenkívül hozzáadva lett a vendég rendszerekhez való hardver hozzárendelésének támogatása a teljesítmény figyelésére (PMU, Performance Monitoring Unit), ami pontosabb profilalkotást tesz lehetővé a szimulált PMU-hoz képest.
- A Hyper-V hipervizorhoz írt meghajtóban hozzáadva lett a debugfs interfész támogatása a hipervizor működésének statisztikáival.
- Hálózati alrendszer
- Alapértelmezés szerint bekapcsolva az AccECN (Pontos Explicit Zsúfoltsági Értesítés), amely a ECN (wikipedia.org) kiterjesztésének egy fejlettebb változatát valósítja meg., lehetővé téve a hosztok számára, hogy túltöltés esetén az IP-csomagok megjelölését végezzék el ahelyett, hogy eldobnák azokat, ami lehetővé teszi az átvitel során bekövetkező dugulások kezdeti stádiumának észlelését csomagvesztés nélkül. Az ECN alapvető kiterjesztésének korlátozása van, amely mindössze egy túltöltési jelzést engedélyez egy TCP átvitel-visszaigazolási ciklus (RTT, Round-Trip Time, a kérés kiküldése és a válasz megérkezése) keretében. Az AccECN eltávolítja ezt a korlátozást, és lehetővé teszi a fogadó számára, hogy a küldőnek több mint egy túltöltési jelzést küldjön a TCP-csomag fejlécében. A túltöltéskezelési algoritmusok a kapott információt felhasználhatják a túltöltések pontosabb kezelésére, és nem szükséges drasztikus csomagmennyiség-csökkentéshez folyamodni, ha enyhe túltöltés keletkezik.
- A hálózati sorok kezelésére vonatkozó algoritmus megvalósítása Cake hozzáadva lett a CPU több magjára történő terheléselosztás céljából több sor kezelési lehetősége. A CAKE algoritmus alkalmazása csökkenti a csomagok közötti pufferek közötti negatív hatásokat a határokon lévő hálózati eszközökön, és arra összpontosít, hogy a lehető legnagyobb átvitel maximálásához és a késleltetés minimális szinten tartásához jusson még lassú kommunikációs csatornák esetén is.
- A socketekben VSOCK, amelyeket virtuális gépekkel való interakcióra használnak, hozzáadva lett támogatja a hálózati névterek (network namespace) kezelését.
- Hozzáadva a jövőbeli szabvány kezdeti megvalósítása WiFi 8 (802.11bn, Ultra High Reliability WiFi).
- Hozzáadták optimalizálások, amelyek lehetővé tették a bejövő UDP-csomagok feldolgozási teljesítményének 12%-os növelését 100 gigabites hálózaton végzett stressztesztelés során.
- Hardver
- Az AMDGPU illesztőprogramban megvalósítva Passkey IP-blokkok, amelyek új AMD GPU-kban használatosak, mint például SMUIO 15.x, PSP 15.x, IH 6.1.1/7.1, MMHUB 3.4/4.2, GC 11.5.4/12.1, SDMA 6.1.4/7.1/7.11.4 és JPEG 5.3.
- A Nouveau meghajtóban javították a frekvencia kezelését Tegra 186+ rendszereken.
- Az i915 illesztőprogramban hozzáadva lett a Xe3p_LPD megjelenítő IP-blokk kezdeti támogatása, amely az Intel Nova Lake-P processzorokban található.
- tisztítás folytatódik a drm-illesztőprogram (Direct Rendering Manager) Xe működése az Intel Xe architektúrára épülő GPU-kkal, amely az Intel Arc grafikus kártyákban és a Tiger Lake processzoroktól kezdődően integrált grafikában használatos. Hozzáadva a Multi Queue. Hozzáadták összes alkotóelem, amelyek szükségesek a GPU fagyások diagnosztizálásához a Mesa környezetben. Hozzáadva a memóriahozzáférés kezelésére szolgáló MERT mechanizmus támogatása.
- tisztítás folytatódik A Nova illesztőprogram komponenseinek integrációja NVIDIA GPU-khoz, amelyek GSP firmware-rel vannak felszerelve, kezdve a Turing mikroarchitektúrán alapuló NVIDIA GeForce RTX 2000 sorozattal. Az illesztőprogram Rust nyelven készült. Az új verzió előkészítette a Turing mikroarchitektúrára épülő GPU-k támogatását és különféle belső módosításokat hajtott végre.
- Hozzáadva Támogatás a SPI (Sorozatos Külső Interfész) többcsatornás interfészes vezérlők és perifériák számára, amelyek lehetővé teszik az adatok párhuzamos áramlásban történő továbbítását.
- az „Alkalmazás” eszköz Illesztőprogram a Type-C kombinált csatlakozókhoz, amelyeket az Apple Silicon chipjeivel rendelkező eszközökben használnak, és amelyek az USB3, DP-AltMode és Thunderbolt/USB4 interfészeket ötvözik.
- Hozzáadva a Tegra238, Minisforum V3 SE, iBasso DC04U, Intel Nova Lake, Nova Lake S és Focusrite Forte chipkészletek audiorendszereinek támogatása.
- Hozzáadva ARM platformok, SoC és eszközök támogatása: Arduino UnoQ, OrangePi 6 Plus, OrangePi CM5, Anbernic RG-DS, Realtek Kent, Qualcomm Kaanapali, Mediatek Ezurio, Facebook Anacapa, Microchip LAN9668, Khadas VIM1S, QNAP TS133, i.MX952, i.MX93, i.MX94, VHIP4 EvalBoard, TQ-Systems MBLS1028A, Agilex5, Radxa CM3J, Glymur,
- Okostelefonok és táblagépek támogatása hozzáadva: Fairphone Gen 6 (SoC Qualcomm Milos/Snapdragon 7s Gen 3), Pixel 3/3 xl, Microsoft Surface Pro 11.
A latin-amerikai Szabad Szoftver Alapítvány megalapította a verziót teljesen szabad 7.0 kernel – Linux-libre 7.0-gnu, amely eltávolította a gyártó által korlátozott nem szabad összetevőket vagy kódblokkokat tartalmazó firmware és illesztőprogramok elemeit. A 7.0-as kiadásban tisztítást végeztek az iwlwifi illesztőprogram blobjaiból. Frissítették a tisztító kódot az amdgpu, adreno, TI PRUeth, air_en8811h, ath12k, TI VPE, rtw8852b, rt1320, rt5575 SPI, tas2783 és Intel catpt illesztőprogramokban. Tisztították a blobneveket a dts fájlokban (devicetree) ARM chippekhez.
Forrás: linux.org.ru
