

A Cybereason biztonsági kutatói a levelező szerverek adminisztrátorait figyelmeztetik egy masszív automatizált támadásra, amely kihasználja (CVE-2019-10149) az Exim-ben, amelyet a múlt héten fedeztek fel. A támadás során a támadók root jogosultságokkal futtatják a kódjukat, és rosszindulatú programokat telepítenek a szerverre, hogy kriptovaluta bányászatot végezzenek.
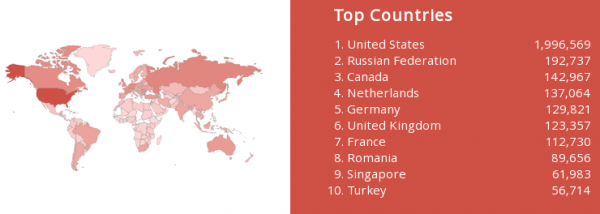
A júniusi adattal összhangban az Exim részesedése 57,05% (egy éve 56,56%), a Postfix a levelező szerverek 34,52%-án (33,79%) használt, a Sendmail-nek 4,05% (4,59%), a Microsoft Exchange-nek pedig 0,57% (0,85%) a részesedése. A Shodan szolgáltatás szerint potenciálisan sebezhető több mint 3,6 millió levelező szerver van a globális hálózatban, amelyek nem frissültek a legutolsó Exim 4.92 verzióra. Körülbelül 2 millió potenciálisan sebezhető szerver található az Egyesült Államokban, 192 ezer pedig Oroszországban. A RiskIQ cég adatai szerint a 4.92-es verzióra már 70%-ra frissítettek az Exim szerverek közül.
Az adminisztrátoroknak sürgősen telepíteniük kell a múlt héten készült frissítéseket (, , , , , ). Amennyiben a rendszerben felettébb sebezhető Exim verzió található (4.87–4.91 között), meg kell győződniük arról, hogy a rendszer már nem sérült, ellenőrizve a crontab-ot gyanús hívások után, és biztosítaniuk kell, hogy nincsenek kiegészítő kulcsok a /root/.ssh mappában. A támadásra utalhat a tűzfal naplójában észlelt aktivitás az an7kmd2wp4xo7hpr.tor2web.su, an7kmd2wp4xo7hpr.tor2web.io és an7kmd2wp4xo7hpr.onion.sh címekről, amelyeket a rosszindulatú programok betöltéséhez használnak.
Az Exim szerverek elleni támadási kísérletek Jún. 13-ra a támadás telepíti root belépés és kulcs alapú hitelesítés) és telepít egy RSA kulcsot , amely kivételes hozzáférést biztosít a rendszerhez SSH-n keresztül.
A hátsó ajtó beállítása után a rendszerbe portszkenner kerül telepítésre, amely más sebezhető szerverek azonosítására szolgál. Emellett keresést végeznek a már meglévő bányászati rendszerek után, amelyeket eltávolítanak, ha azokat észlelik. Az utolsó lépésben saját bányász kerül letöltésre és a crontab-ba bejegyzésre. A bányász ico fájl formájában töltődik le (valójában egy jelszóval védett „no-password” zip-archívum), amelyben egy Linux számára készült ELF formátumú végrehajtható fájl található Glibc 2.7+ verzióval.
Forrás: opennet.ru
