

Április 12-én, pénteken, John Paige, információbiztonsági szakértő publikálta a legfrissebb Internet Explorer verziójában felfedezett javítatlan biztonsági résről szóló információt, és bemutatta annak kihasználásának módját. Ez a biztonsági rés potenciálisan lehetővé teheti a támadó számára, hogy hozzáférjen a Windows rendszerek helyi fájljainak tartalmához, megkerülve a böngésző biztonsági rendszerét.
A biztonsági rés abban rejlik, ahogyan az Internet Explorer kezeli az MHTML formátumú fájlokat, amelyek általában .mht vagy .mhtml kiterjesztésűek. Ez a formátum az Internet Explorer-ban alapértelmezett a weboldalak mentésére, és lehetővé teszi az oldal teljes tartalmának, valamint minden médiaelem egyetlen fájlba történő mentését. Jelenleg a legtöbb modern böngésző már nem menti a weboldalakat MHT formátumban, helyette a web általános formátumát, az HTML-t használja, azonban a MHT fájlok feldolgozását továbbra is támogatják, és megfelelő beállítások vagy bővítmények segítségével még mindig lehetőséget adnak a mentésükre.
A John által felfedezett biztonsági rés az XXE (XML eXternal Entity) típusú sebezhetőségek közé tartozik, és a XML-kód feldolgozó szolgáltatásának helytelen konfigurálásában rejlik az Internet Explorer-ben. 'Ez a biztonsági rés lehetővé teszi a távoli támadó számára, hogy hozzáférjen a felhasználó helyi fájljaihoz, és például kinyerje a rendszerben telepített szoftver verziójának információit' – mondta Paige. 'Így a 'c:Python27NEWS.txt' kérés visszaadja ezen program (jelen esetben a Python értelmező) verzióját.'
Mivel a Windows rendszerekben minden MHT fájl alapértelmezés szerint az Internet Explorer-ben nyílik meg, ennek a biztonsági résnek a kihasználása triviális feladat, mivel a felhasználónak csak annyit kell tennie, hogy kétszer rákattint egy veszélyes fájlra, amelyet e-mailen, közösségi hálózatokon vagy üzenetküldő alkalmazásokban kapott.
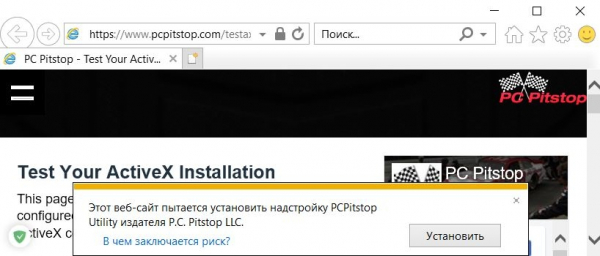
Általában, amikor egy ActiveX-objektum példányát hozunk létre, mint például a Microsoft.XMLHTTP, a felhasználó biztonsági figyelmeztetést kap az Internet Explorerben, amely megerősítést kér a blokkolt tartalom aktiválására – magyarázza a kutató. "Viszont, ha egy előre elkészített .mht fájlt nyitunk meg kifejezetten formázott címkékkel, a felhasználó nem kap figyelmeztetést a potenciálisan veszélyes tartalomról."
Page elmondása szerint sikeresen tesztelte a sebezhetőséget a legfrissebb Internet Explorer 11 verzióval, amely minden legújabb biztonsági frissítést tartalmaz a Windows 7, Windows 10 és Windows Server 2012 R2 rendszerekben.
Valószínűleg az egyetlen jó hír a nyilvánosság számára ezen sebezhetőség felfedésében az, hogy az egykor domináló Internet Explorer piaci részesedése jelenleg mindössze 7,34%-ra csökkent a NetMarketShare szerint. De mivel a Windows az Internet Explorert használja alapértelmezett alkalmazásként az MHT fájlok megnyitásához, a felhasználóknak nem szükséges az IE-t alapértelmezett böngészőként telepíteniük, és még mindig sebezhetőek, amíg az IE jelen van a rendszerükben, amennyiben nem figyelnek oda az online letöltött fájlok formátumára.
Március 27-én John értesítette a Microsoftot a böngészőjükben lévő sebezhetőségről, de április 10-én a kutató választ kapott a cégtől, amely kijelentette, hogy nem tartja kritikusan fontosnak ezt a problémát.
A Microsoft levelében ezt írja: "A javítás a következő termékverzióval együtt fog megjelenni. Jelenleg nem tervezünk megoldást az ügyben."
A Microsoft egyértelmű reakciója után a kutató közzétette a nulladik napi sebezhetőség részleteit a weboldalán, valamint demonstrációs kódot és videót a YouTube-on.
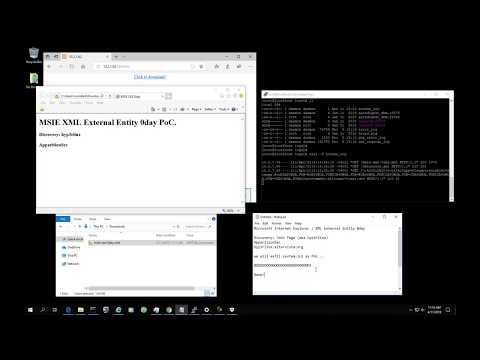
Bár a sebezhetőség kihasználása nem annyira egyszerű, és valamilyen módon rá kell kényszeríteni a felhasználót, hogy ismeretlen MHT fájlt indítson el, ezt a sebezhetőséget nem szabad lebecsülni, a Microsoft reakciójának hiányával együtt. Hackercsoportok már használtak MHT fájlokat adathalászatra és rosszindulatú programok terjesztésére a múltban, semmi sem akadályozza meg őket abban, hogy most is ezt tegyék.
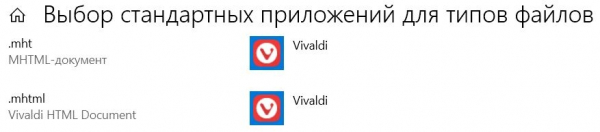
Viszont ahhoz, hogy elkerülje ezt és sok hasonló sebezhetőséget, elég figyelni a fájlok kiterjesztésére, amelyeket az internetről kap, és ellenőrizni őket víruskeresővel vagy a VirusTotal weboldalon. Továbbá, a további óvintézkedés érdekében egyszerűen állítsa be a .mht vagy .mhtml fájlok alapértelmezett alkalmazásának a kedvenc böngészőjét, amely eltér az Internet Explorertől. Például Windows 10-ben ezt viszonylag könnyen megteheti a 'Alapértelmezett alkalmazások választása fájltípusokhoz' menüben.
Forrás: 3dnews.ru
