

Az iráni állam által támogatott hackereknek komoly problémái vannak. Tavasz folyamán ismeretlenek a Telegramon „titkos kiszivárgásokkal” álltak elő – információkkal az iráni kormánnyal kapcsolatos APT-csoportokról – OilRig és MuddyWater – eszközeikről, áldozataikról, kapcsolataikról. De nem mindegyikről. Áprilisban a Group-IB szakértői felfedezték a török ASELSAN A.Ş vállalat email címeinek kiszivárgását, amely taktikai katonai rádiók és védelmi elektronikai rendszerek gyártásával foglalkozik Törökország fegyveres erői számára. Anasztázia Tikhonova, a Group-IB komplex fenyegetésekkel foglalkozó kutatócsoportjának vezetője, és Nikita Rosztoftcev, a Group-IB junior elemzője, leírták az ASELSAN A.Ş ellen indított támadás lefolyását, és találtak egy lehetséges résztvevőt MuddyWater.
Kiszivárgás a Telegragon
Az iráni APT-csoportok „kiszivárgása” onnan indult, hogy egy Lab Dookhtegan nevű illető a hat APT34 (más néven OilRig és HelixKitten) eszköz kódjait, felfedve az IP-címeket és domaineket, amelyek részt vettek az operációkban, valamint adatokat a hackerek 66 áldozatáról, köztük az Etihad Airways és az Emirates National Oil cégekről. Lab Dookhtegan emellett „kiszivárogtatta” a csoport korábbi műveleteinek adatait és az iráni Információs és Nemzetbiztonsági Minisztérium állítólagos munkatársainak információit, akik a csoport műveleteivel összefüggésben álltak. Az OilRig egy iráni APT-csoport, amely körülbelül 2014 óta létezik, és kormányzati, pénzügyi és katonai szervezeteket, valamint energetikai és telekommunikációs vállalatokat céloz meg a Közel-Keleten és Kínában.
A kiszivárgás után az OilRig esetében a „kiszivárgások” folytatódtak – a sötétweben és a Telegragon információk jelentek meg egy másik iráni, államilag támogatott csoportról, a MuddyWater-ről. Azonban, ellentétben az első kiszivárgással, ezúttal nem forráskódokat tettek közzé, hanem dumpokat, amelyek a forráskódok képernyőképeit, a vezérlő szerverek adatait, valamint a hackerek korábbi áldozatainak IP-címeit tartalmazták. Ezúttal a MuddyWater kiszivárgásáért a Green Leakers hackerek vállalták a felelősséget. Nekik több Telegram-csatornájuk és a sötétweben lévő weboldalaik vannak, ahol reklámozzák és értékesítik a MuddyWater műveleteivel kapcsolatos adatokat.
Kibertitkosok a Közel-Keletről
MuddyWater — ez egy olyan csoport, amely 2017 óta működik a Közel-Kelet országai között. Például a Group-IB szakértői megjegyzik, hogy 2019 februárja és áprilisa között a hackerek egy sor phishing kampányt folytattak, amelyek a török, iráni, afganisztáni, iraki és azerbajdzsáni kormányzati, oktatási, pénzügyi, telekommunikációs és védelmi cégeket célozták meg.
A csoport résztvevői egy saját fejlesztésű PowerShell alapú hátsó ajtót használnak, amelyet POWERSTATSnéven ismernek. Ez képes arra, hogy:
- adatokat gyűjtsön a helyi és domain fiókokról, elérhető fájlszerverekről, belső és külső IP-címről, operációs rendszer címéről és architektúrájáról;
- távoli kód végrehajtására;
- fájlok feltöltésére és letöltésére C&C-n keresztül;
- megállapítsa a rosszindulatú fájlok elemzésére használt hibakereső programok létezését;
- megszüntesse a rendszert, ha elemzőprogramokat találnak a rosszindulatú fájlokhoz;
- törölje a fájlokat a helyi lemezekről;
- képernyőképeket készítsen;
- letiltja a Microsoft Office termékek védelmi intézkedéseit.
Egy adott pillanatban a rosszindulatú program készítői hibát vétettek, és a ReaQta cég kutatói meg tudták szerezni a végső IP-címet, amely Teheránban található. Tekintettel a csoport által célzott célokra, valamint a kiberkémkedéssel kapcsolatos feladataira, a szakértők arra a következtetésre jutottak, hogy a csoport iráni kormány érdekeit képviseli.
Támadási indikátorokC&C:
- gladiyator[.]tk
- 94.23.148[.]194
- 192.95.21[.]28
- 46.105.84[.]146
- 185.162.235[.]182
Fájlok:
- 09aabd2613d339d90ddbd4b7c09195a9
- cfa845995b851aacdf40b8e6a5b87ba7
- a61b268e9bc9b7e6c9125cdbfb1c422a
- f12bab5541a7d8ef4bbca81f6fc835a3
- a066f5b93f4ac85e9adfe5ff3b10bc28
- 8a004e93d7ee3b26d94156768bc0839d
- 0638adf8fb4095d60fbef190a759aa9e
- eed599981c097944fa143e7d7f7e17b1
- 21aebece73549b3c4355a6060df410e9
- 5c6148619abb10bb3789dcfb32f759a6
Törökország a célkeresztben
2019. április 10-én a Group-IB szakértői felfedezték a török ASELSAN A.Ş — Törökország legnagyobb katonai elektronikai vállalata — e-mail címeinek kiszivárogtatását. Termékeik között szerepelnek radarak és elektronikus harci eszközök, optikai berendezések, avionika, drónrendszerek, szárazföldi, tengeri és fegyverrendszerek, valamint légvédelmi rendszerek.
A POWERSTATS nevű új kártevőprogram egyik mintájának vizsgálata során a Group-IB szakértői megállapították, hogy a MuddyWater elkövetőcsoport egy licencszerződést használt csalinak, amely a Koç Savunma, információs és védelmi technológiákat gyártó vállalat, valamint a Tubitak Bilgem, az információbiztonság és fejlett technológiák kutatóközpontja között jött létre. Koç Savunma képviseletében Tahir Taner Tımış került megnevezésre, aki 2013 szeptembere és 2018 decembere között Programs Manager volt a Koç Bilgi ve Savunma Teknolojileri A.Ş.-nél. Később az ASELSAN A.Ş.-nél kezdett dolgozni.
Csali dokumentum minta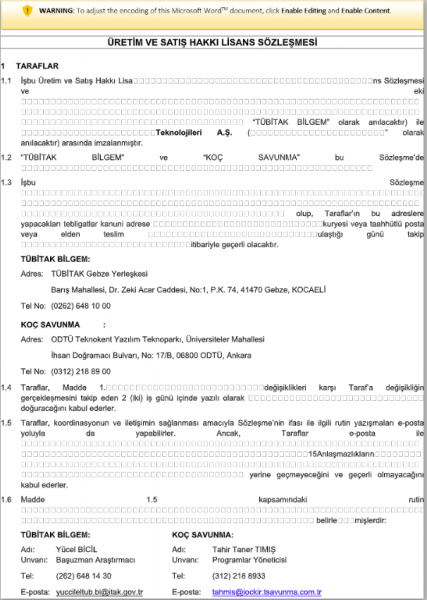
Miután a felhasználó aktiválja a kártékony makrókat, a POWERSTATS hátsó ajtó tölti le a kártevőt az áldozat számítógépére.
A csali dokumentum metadatainak (MD5: 0638adf8fb4095d60fbef190a759aa9e) köszönhetően a kutatók három további mintát tudtak találni, amelyek azonos értékeket tartalmaztak, beleértve a létrehozás dátumát és idejét, a felhasználó nevét és a benne található makrók listáját:
- ListOfHackedEmails.doc (eed599981c097944fa143e7d7f7e17b1)
- asd.doc (21aebece73549b3c4355a6060df410e9)
- F35-Specifications.doc (5c6148619abb10bb3789dcfb32f759a6)
Az azonos metadatákat tartalmazó különböző csali dokumentumok képernyőfelvétele 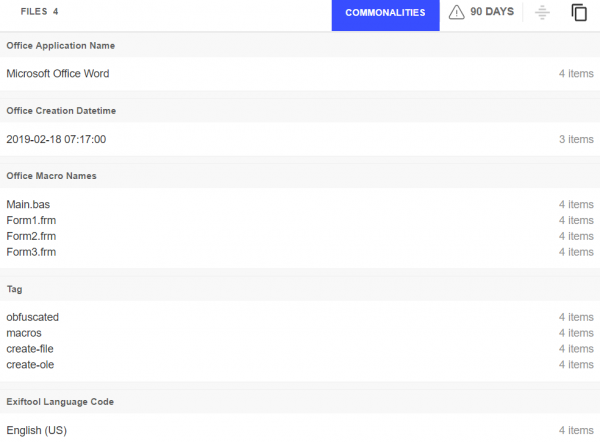
Az egyik felfedezett dokumentum neve ListOfHackedEmails.doc 34 e-mail címet tartalmaz, amelyek a következő domainekhez tartoznak: @aselsan.com.tr.
A Group-IB szakértői ellenőrizték az e-mail címeket a nyilvánosan elérhető adatlopások között, és megállapították, hogy ezek közül 28-at korábban már megszerezhtek egy korábbi adatlopás során. A nyilvánosan elérhető adatok mixeleése körülbelül 400 egyedi bejelentkezést és kapcsolódó jelszót tárt fel ezzel a doménnel. Valószínű, hogy az elkövetők ezeket az nyilvános adatokat használták az ASELSAN A.Ş. elleni támadások során.
A ListOfHackedEmails.doc dokumentum képernyőfelvétele 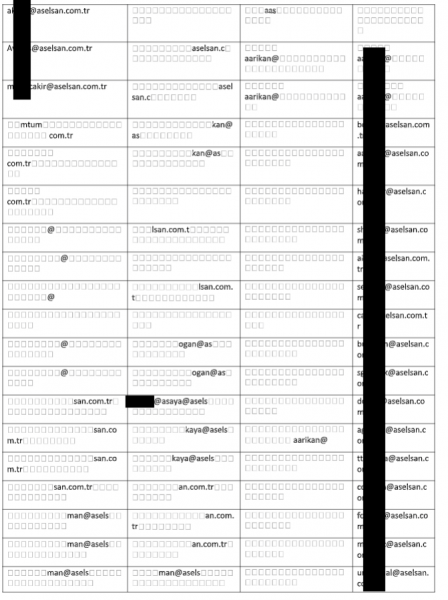
A nyilvános adatlopások során felfedezett több mint 450 bejelentkezési jelszó pár listájának képernyőfelvétele 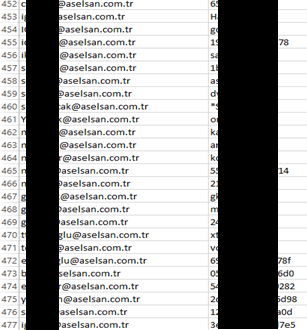
A felfedezett minták között volt egy dokumentum is, amelynek címe F35-Specifications.doc, amely a F-35 vadászgépre utal. A csali dokumentum egy többfeladatú bombázó vadászgép, az F-35 specifikációját tartalmazza, a repülőgépek műszaki adataival és árával. Ennek a csali dokumentumnak a témája közvetlenül kapcsolódik az Egyesült Államok F-35-ösök leszállításának megtagadásához, miután Törökország megvásárolta a S-400-as rendszereket, és a F-35 Lightning II-vel kapcsolatos információk Oroszország részére való átadásának fenyegetéséhez.
Minden begyűjtött adat arra utalt, hogy a MuddyWater kibertámadásának fő célpontjai Törökországban található szervezetek voltak.
Kik azok a Gladiyator_CRK és Nima Nikjoo?
Korábban, 2019 márciusában, egy Windows felhasználó, Gladiyator_CRK néven, rosszindulatú dokumentumokat hozott létre. Ezek a dokumentumok szintén a POWERSTATS hátsó kaput terjesztették és egy hasonló nevű C&C szerverhez csatlakoztak. gladiyator[.]tk.
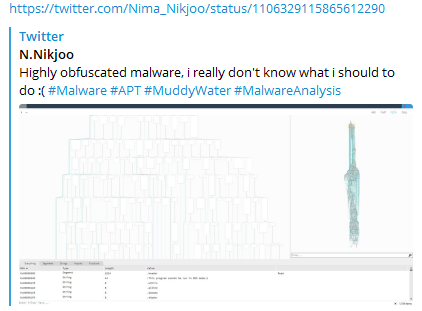
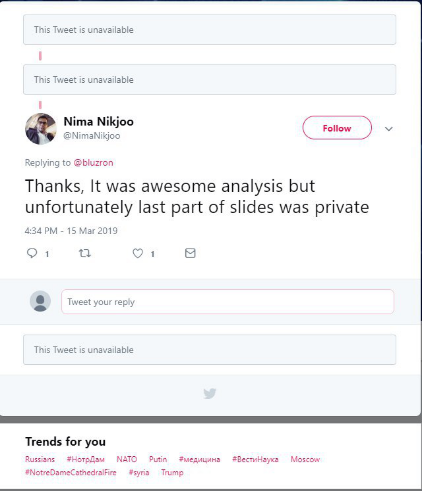
Lehetséges, hogy ez a lépés után történt, hogy 2019. március 14-én Nima Nikjoo a Twitteren közzétett egy bejegyzést, amelyben megpróbálta dekódolni a MuddyWaterhez kapcsolódó obfuszkált kódot. A bejegyzés kommentjei között a kutató azt mondta, hogy nem tudja megosztani a rosszindulatú program támadási mutatóit, mivel ez az információ bizalmas. Sajnos a bejegyzés már törölve lett, de nyoma maradt a neten:
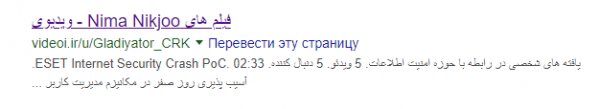
Nima Nikjoo a Gladiyator_CRK profil tulajdonosa iráni videómegosztó oldalakon, mint a dideo.ir és a videoi.ir. Ezen a weboldalon a különböző gyártók antivírus programjainak letiltására és a homokozók megkerülésére vonatkozó PoC exploitokat mutat be. Nima Nikjoo magáról azt írja, hogy hálózati biztonsági szakember, valamint visszafejtő és rosszindulatú program elemző, aki az MTN Irancell-nél dolgozik - egy iráni telekommunikációs cégnél.
Képernyőfotó mentett videókról a Google keresési találatai között:
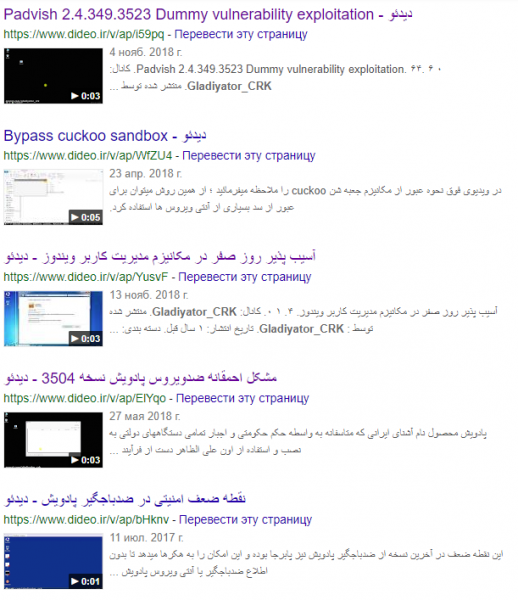
Később, 2019. március 19-én Nima Nikjoo a Twitteren megváltoztatta felhasználónevét Malware Fighter-re, és eltávolította a kapcsolódó posztokat és kommenteket. A Gladiyator_CRK profil a dideo.ir videomegosztón szintén törölve lett, ahogyan a YouTube-on is, a profil nevét pedig N Tabrizire változtatta. Azonban közel egy hónappal később (2019. április 16-án) a Twitter fiók újra Nima Nikjoo néven jelent meg.
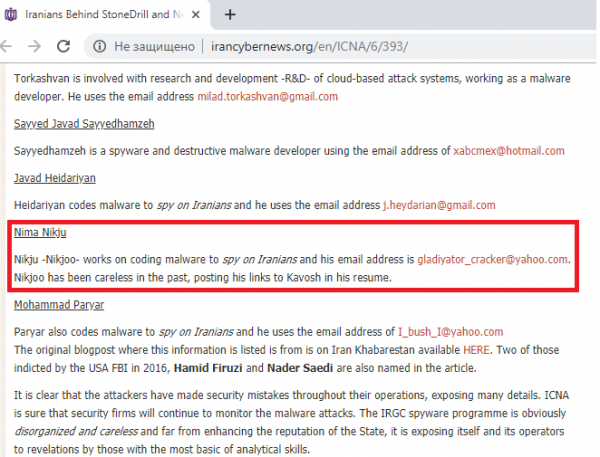
A Group-IB szakértői a kutatás során felfedezték, hogy Nima Nikjoo már korábban is említést nyert kibertámadási tevékenységek kapcsán. 2014 augusztusában az Iran Khabarestan blogján információkat közzétettek az iráni Nasr Institute kibercsoporttal kapcsolatban álló személyekről. A FireEye egyik kutatásában említést nyert, hogy a Nasr Institute az APT33 számára dolgozott, és részt vett az amerikai bankok ellen 2011 és 2013 között végrehajtott DDoS támadásokban, az Operation Ababil nevű kampány keretében.
Ez a blog Nima Nikju-Nikjoo-t említi, aki kártevő programok fejlesztésével foglalkozott, hogy kémkedjen az irániak után, és itt van az email címe: gladiyator_cracker@yahoo[.]com.
Képernyőfotó az iráni Nasr Institute kibercsapatához kapcsolódó adatokkal:
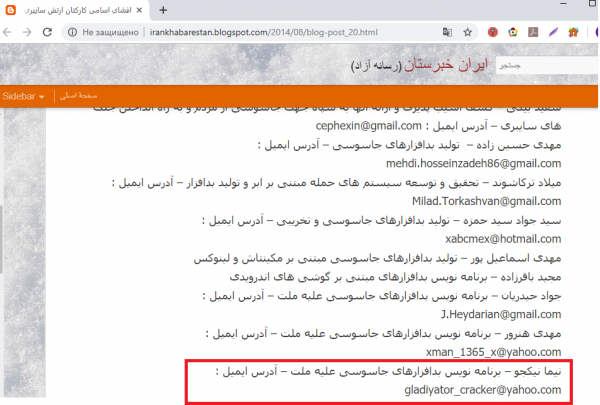
A kiemelt rész magyar fordítása: Nima Nikjo – Kémprogram fejlesztő – Email cím:.
Ez az információ alapján az email cím összefüggésbe hozható azzal a címmel, amelyet a támadások során használtak, valamint a Gladiyator_CRK és Nima Nikjoo felhasználókkal.
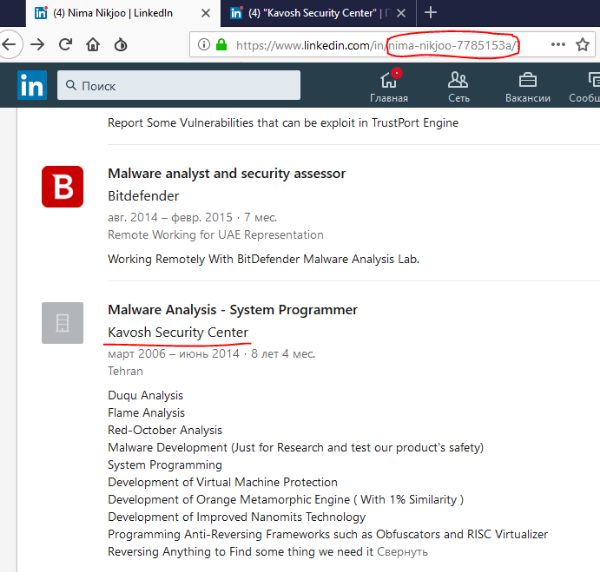
Ezen kívül a 2017. június 15-i cikk azt állította, hogy Nikjoo meglehetősen gondatlan volt, amikor a Kavosh Security Centerre mutató linkeket tette közzé az önéletrajzában. Van , hogy a Kavosh Security Center szervezetet az iráni állam támogatja a kormánybarát hackerek finanszírozására.
Információ Nima Nikjoo munkahelyéről:
A Twitter felhasználója, Nima Nikjoo LinkedIn profilján az első munkahelyeként a Kavosh Security Centert tünteti fel, ahol 2006-tól 2014-ig dolgozott. Munkája alatt különféle kártevő programokat tanulmányozott, és részt vett a fordítási és obfuszkálási munkákban is.
Információ Nima Nikjoo munkahelyéről LinkedIn-en:
MuddyWater és a túlzott önértékelés
Érdekes, hogy a MuddyWater csoport figyelemmel kíséri az összes róluk publikált jelentést és kiberbiztonsági szakértők üzeneteit, sőt eleinte szándékosan hamis nyomokat hagytak, hogy megtévesszék a kutatókat. Például az első támadásaik megtévesztették a szakértőket, mivel DNS Messenger használatát fedezték fel, amelyet általában a FIN7 csoporttal hoztak összefüggésbe. Más támadások során pedig kínai nyelvű kódokat illesztettek be.
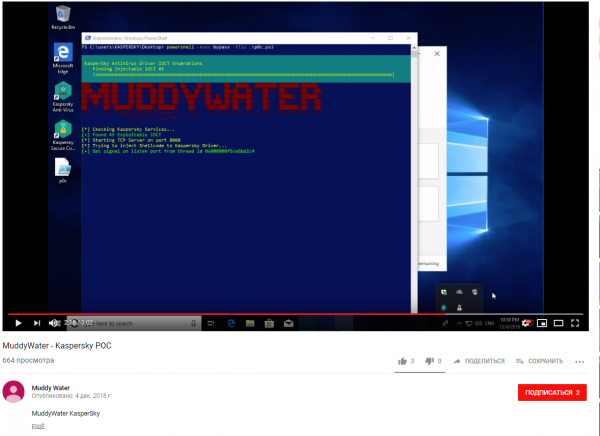
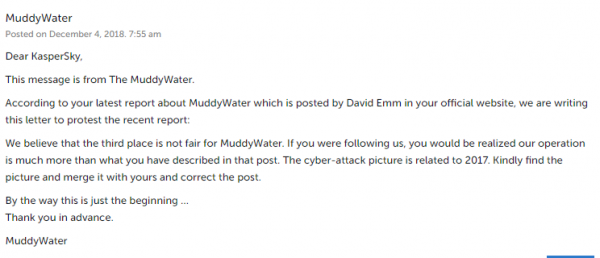
Ezen kívül a csoport nagyon szereti üzeneteket hagyni a kutatóknak. Például nem tetszett nekik, hogy a Kaspersky Lab az éves fenyegetési rangsorában a MuddyWatert a 3. helyre sorolta. Ugyanakkor valaki — feltehetően a MuddyWater csoport — feltöltött a YouTube-ra egy PoC exploitot, amely leállítja a "LK" antivírust. Ők pedig kommentárt hagytak a cikk alatt.
Képernyőképek a "Kaspersky Lab" antivírust lekapcsoló videóból és az alatta lévő kommentárról:
Jelenleg nehéz egyértelmű következtetést levonni Nima Nikjoo részvételéről. A Group-IB szakértői két verziót vizsgálnak. Nima Nikjoo valóban a MuddyWater csoport hackerének bizonyulhat, aki a gondatlansága és az interneten való fokozott aktivitása miatt lelepleződött. A másik lehetőség az, hogy a csoport más tagjai szándékosan „leplezték le” őt, hogy eltereljék a gyanút magukról. Mindenesetre a Group-IB folytatja a nyomozását, és biztosan tájékoztat az eredményeiről.
Ami az iráni APT-kat illeti, úgy tűnik, hogy a sorozatos kiszivárgások és adatlopások után komoly „repülési ellenőrzés” vár rájuk – a hackerek kénytelenek lesznek komolyan megváltoztatni az eszközeiket, eltüntetni a nyomaikat és nyomozni a soraikban lévő lehetséges „kémek” után. A szakértők nem zárták ki, hogy akár szünetet is tarthatnak, de a rövid pihenő után az iráni APT-k támadásai újra folytatódtak.
Forrás: habr.com
