

A nem hivatalos Nekogram Telegram-ügyfélben obfuszkált kódot találtak, amely titokban elküldi a felhasználók telefonszámait a «@nekonotificationbot» botnak, amikor a felhasználók belépnek az alkalmazásba, felhasználói azonosítójukhoz kapcsolva. A telefonszámok gyűjtésére szolgáló módosítás csak azokon az elkészült APK-csomagokon található meg, amelyeket a Google Play, GitHub és a projekt Telegram-csatornája terjeszt. A GitHubon található forráskódban és az F Droid mappában található APK-csomagban nem találhatóak ezek a módosítások.
A hátsó ajtó az Extra.java fájlban volt jelen. Feltételezhetően a küldés a Nekogram 11.2.3 verziótól kezdődött, kezdetben csak a kínai telefonszámokkal rendelkező felhasználók számára, majd mindenki számára. Az alkalmazásban osint-botok, mint a «@tgdb_search_bot» és a «@usinfobot» is használták a felhasználók azonosítására ID-jük alapján, de a telefonszámokat nem küldték el nekik. 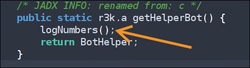
A kutatók egy java-horgot és botot készítettek, amelyek lehetővé teszik bármely felhasználó számára, hogy megbizonyosodjon arról, hogy az alkalmazásának példánya elküldi-e a telefonszámát. 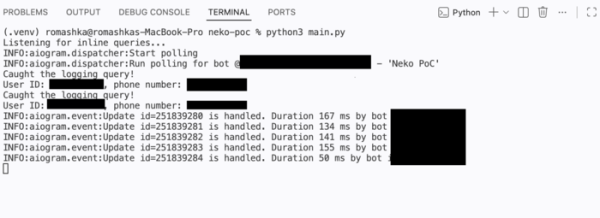
A problémát felfedező kutatók szerint a program szerzői a megszerzett információt adatbázis létrehozására használhatták, amelyet később az OSINT-botok készítőinek adtak el. A szándékos rejtésről az obfuszkáció és az inline-kérések alkalmazása tanúskodik, amelyek adatokat küldtek. Miután a probléma napvilágra került a projekt hibakövető rendszerében, a Nekogram szerzője elismerte a telefonszámok botjának elküldését, de nem magyarázta meg ennek az aktivitásnak az okát, csupán megemlítette, hogy az elküldött telefonszámokat nem tárolták és nem adták át másoknak.
Továbbá megemlíthető, hogy sebezhetőséget találtak a hivatalos Telegram-alkalmazásban is. A Zero Day Initiative (ZDI) projekthez, amely pénzjutalmakat kínál a javítatlan sebezhetőségekről szóló bejelentésekért, közzétette a ZDI-CAN-30207 sebezhetőség előzetes adatait a Telegramban, amely kritikus veszélyességi szintet (9.8 a 10-ből) kapott és távoli támadási jelzést kapott, amely nem igényelt felhasználói beavatkozást. A részleteket július 24-én tervezik közzétenni, időt adva a Telegram fejlesztőinek a javítás eljuttatására a felhasználókhoz.
Külön információk érkeztek arról, hogy a sebezhetőség akkor jelentkezik, amikor a Telegram alkalmazásban kifejezetten megformázott animált matricákat nyitnak meg, és kód végrehajtásához vezethet a felhasználó bármilyen cselekedete nélkül. A sebezhetőséget valószínűleg a rlottie könyvtár kódjában lévő hiba okozza, amely a példaképek működéséért felelős.
A Telegram képviselői kijelentették, hogy nem tartják az észlelt problémát veszélyes sebezhetőségnek, mivel az összes feltöltött matricát előzetesen ellenőrzik. szervereken A Telegram-on, és ilyen ellenőrzés nem engedné meg a felhasználóknak, hogy kártékony matricát lássanak. A Telegram nyilatkozata után a sebezhetőség veszélyességi szintjét 9.8-ról 7.0-ra csökkentették.
Forrás: opennet.ru
