

Az új Tor Browser verzió letölthető a a hivatalos weboldalról, verziók katalógusából és a Google Play áruházból. Az F-Droid verzió a következő napokban lesz elérhető.
A frissítés súlyos biztonsági hibajavításokat tartalmaz Firefox.
Az új verzió főként a kényelmet és az onion-szolgáltatásokkal való egyszerűbb munkát helyezi a középpontba.
A Tor onion-szolgáltatások az egyik legnépszerűbb és legegyszerűbb módja a végponti titkosított kapcsolat létrehozásának. Ezek segítségével az adminisztrátor biztosíthatja az anonimizált hozzáférést az erőforrásokhoz, és elrejtheti a metadatákat a külső megfigyelők elől. Ezenkívül ezek a szolgáltatások lehetővé teszik a cenzúra megkerülését, miközben megvédik a felhasználó adatvédelmét.
Mostantól a Tor Browser első indításakor a felhasználók lehetőséget kapnak arra, hogy alapértelmezettként onion-címet válasszanak, ha a távoli erőforrás ilyen címet kínál. Korábban egyes erőforrások automatikusan átirányították a felhasználókat az onion-címre, amennyiben a Tor-t észlelték, ehhez a technológiát használták. alt-svc. Bár ezek a módszerek napjainkban is relevánsak, az új preferencia-választási rendszer lehetővé teszi a felhasználók értesítését az onion-címek elérhetőségéről.
Onion Locator
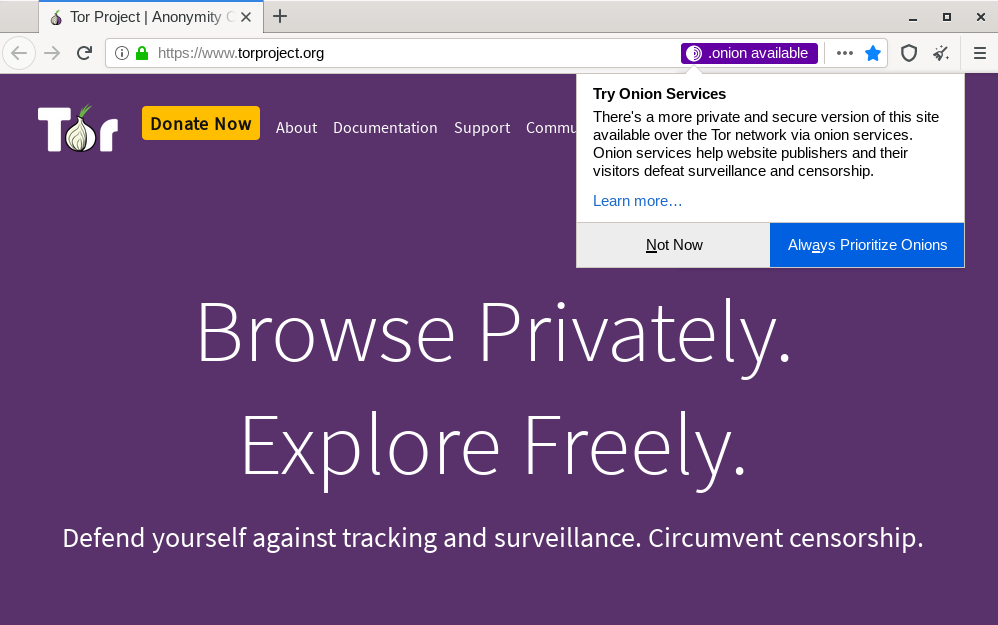
Az internetes erőforrások tulajdonosai egy külön HTTP-fejléccel értesíthetik a felhasználókat az onion-cím elérhetőségéről. Amikor egy felhasználó először látogat meg egy olyan erőforrást, amely ezt a fejet használja és elérhető a .onion, kap egy értesítést, amely lehetővé teszi a .onion preferálását (lásd a képet).
Onion Hitelesítés
Azok az onion-szolgáltatások adminisztrátorai, akik szeretnék növelni a címük biztonságát és adatvédelmét, aktiválhatják a hitelesítést. Mostantól a Tor Browser felhasználói értesítést kapnak egy kulcs megadására, amikor megpróbálnak csatlakozni ezekhez a szolgáltatásokhoz. A felhasználók elmenthetik a megadott kulcsokat, és kezelhetik őket az about:preferences#privacy alatt az Onion Services Authentication részben (lásd a értesítés példája)
Javították a biztonsági értesítési rendszert a címsorban
A böngészők hagyományosan zöld lakat ikonnal jelzik a TLS kapcsolatokat. 2019 közepe óta a Firefox böngészőben a lakat szürkévé vált, hogy jobban felhívja a felhasználók figyelmét ne a védelem alapértelmezett kapcsolatára, hanem a biztonsági problémákra (további részletek itt). Az új Tor böngésző verziója a Mozilla példáját követi, ezért a felhasználóknak mostantól sokkal egyszerűbb megérteniük, hogy az onion-kapcsolat nem biztonságos (például vegyes tartalom betöltésekor a „normál” hálózatról vagy egyéb problémák esetén, például itt)
Hibás betöltési oldalak onion-címekhez
A felhasználók időnként kapcsolódási problémákkal találkoznak az onion-címekhez. A korábbi Tor böngésző verziókban, amikor kapcsolódási probléma lépett fel a .onion címeknél, a felhasználók a Firefox szokásos hibaüzenetét látták, amely nem magyarázta el az onion-cím elérhetetlenségének okát. Az új verzióban viszont informáló hibaüzenetek kerültek bevezetésre a felhasználó, a szerver és a hálózat oldalán. A Tor böngésző most egyszerű diagramot készít, amely alapján következtethetünk a kapcsolati problémák okára.
Onion nevek
Az onion-szolgáltatások kriptográfiai védelmének sajátosságai miatt az onion-címek nehezen megjegyezhetők (például összehasonlítva, https://torproject.org és http://expyuzz4wqqyqhjn.onion/). Ez jelentősen megnehezíti a navigációt, a felhasználóknak nehezebb felfedezni az új címeket és visszatérni a régiekhez. Az cím tulajdonosai korábban organikusan oldották meg a problémát egy módon, de még mindig hiányzott egy univerzális megoldás, amely minden felhasználó számára megfelelő. A Tor projekt más szögből közelítette meg a problémát: ennek a kiadásnak az előkészítése során partnerséget alakított ki a Freedom of the Press Foundation (FPF) és az HTTPS Everywhere (Electronic Frontier Foundation) szervezetekkel az első koncepción alapuló emberi olvasható SecureDrop címek létrehozására (lásd itt). Példák:
The Intercept:
- http://theintercept.securedrop.tor.onion/
- http://xpxduj55x2j27l2qytu2tcetykyfxbjbafin3x4i3ywddzphkbrd3jyd.onion/
Lucy Parsons Labs:
Az FPF korlátozott számú média szervezet részvételét javasolta a kísérletbe, a Tor Projekt és a FPF közösen fogják meghozni a további döntéseket a kezdeményezés kapcsán a koncepcióval kapcsolatos visszajelzések alapján.
A változások teljes listája:
- A Tor Launcher frissítve lett 0.2.21.8 verzióra
- A NoScript frissítve lett 11.0.26 verzióra
- A Firefox frissítve lett 68.9.0esr verzióra
- A HTTPS-Everywhere frissítve lett 2020.5.20 verzióra
- A Tor router frissítve lett 0.4.3.5 verzióra
- A goptlib frissítve lett v1.1.0 verzióra
- A Wasm letiltva lett a megfelelő audit végrehajtásáig
- Elavult Torbutton beállítások eltávolítva
- Удалён неиспользуемый код в torbutton.js
- Eltávolítva az izolációs és ujjlenyomat-beállítások szinkronizálása a Torbuttonból
- A control port modul kompatibilitását kiterjesztették a v3 onion hitelesítéssel
- Настройки по умолчанию перенесены в файл 000-tor-browser.js
- torbutton_util.js перемещён в modules/utils.js
- Visszaállítva a Graphite betűtípusok megjelenítése a biztonsági beállításokban
- Eltávolítva az executable script az aboutTor.xhtml-ből
- A libevent frissítve lett 2.1.11-stable verzióra
- A kivételek kezelése javítva lett a SessionStore.jsm fájlban
- Portolva lett az első fél-izoláció IPv6 címekhez
- A Services.search.addEngine többé nem ignorálja az FPI izolációt
- A MOZ_SERVICES_HEALTHREPORT le van tiltva
- Hibajavítások lettek portolva 1467970, 1590526 és 1511941
- Javítva lett a disconnect search kiegészítő eltávolítási hibája
- Hiba javítva 33726: IsPotentiallyTrustworthyOrigin a .onion számára
- Javítva lett a böngésző hibájának következtében fellépő működésképtelenség, amikor másik könyvtárba mozgatják
- A viselkedés finomítva lett letterboxing
- Eltávolítva lett a Disconnect keresőmotor
- A SecureDrop szabálykészlet támogatása bekapcsolva lett a HTTPS-Everywhere-ben
- Megszüntették a /etc/firefox olvasási kísérleteket
Forrás: linux.org.ru



