

A Sonatype nevű cég, amely a programkomponensek és a függőségek manipulációjával kapcsolatos támadások védelmére specializálódott (supply chain), közzétette a problémákról szóló kutatásának eredményeit (PDF, 62 oldal), amelyek a Java, JavaScript, Python és .NET nyelveken íródott nyílt projektekkel kapcsolatosak, és amelyek a Maven Central, NPM, PyPl és Nuget tárolókban találhatók. Az elmúlt évben átlagosan 29%-kal nőtt a nyílt ökoszisztémákban nyomon követett projektek száma. Az említett tárolókból származó csomagok letöltésének száma 2023-ban 33%-kal nőtt, míg 2021-ben a letöltések száma 73%-kal emelkedett.
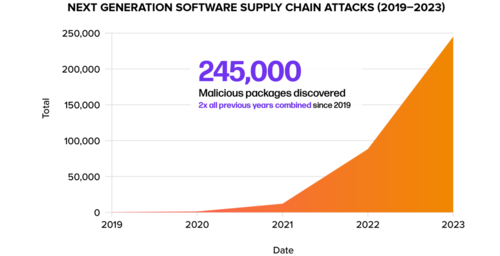
A rosszindulatú tevékenység jelentősen megnövekedett a tárolókban - az év eleje óta 245 ezer rosszindulatú csomagot azonosítottak, és megduplázódott az észlelt, a függőségek manipulálására irányuló támadások száma.
Sok projekt továbbra is sebezhető verziókat használ, például a Java csomag Log4j 23%-ának letöltése még mindig kritikus sebezhetőségeket tartalmazó verziókból származik, amelyeket 2021-ben javítottak. A Maven Central tárolóban a letöltések körülbelül 12%-a ismert sebezhetőségeket tartalmazó komponenseké. Az összes tároló átlagában a kockázatos kategóriákba tartozó régi verziók letöltéseinek aránya 20% (80% esetén a legfrissebb verziót töltik le). A sebezhetőségeket tartalmazó komponensek letöltéseinek 96%-a elkerülhető lett volna, ha olyan verziókat választanak, amelyekben a probléma már megoldódott.
A projektek biztonságának fenntartása terén jelentős problémát jelent a projektek megfelelő támogatása is. A Java és JavaScript nyelvek ökoszisztémáiban ezzel komoly gondok vannak - az elmúlt évben a Maven Central és az NPM tárolóban szereplő, az előző évben támogatott projektek minden ötödikét (18,6%) megszüntették. Az 1,176 millió elemzett projekt közül, amely a Maven, NPM, PyPl és Nuget tárolókban található, csupán 11% (118 ezer) folytatja aktívan a támogatását.
A kutatás során 621 szakmai fejlesztő véleményét is megkérdezték különböző cégekből. A megkérdezettek 67%-a úgy véli, hogy az alkalmazásaik nem használnak sebezhető könyvtárakat, 10% az elmúlt 12 hónapban találkozott biztonsági incidenssel, amelyet nyílt forráskódú szoftverben található sebezhetőségek okoztak, míg 20% nem tudott válaszolni. A cégek 28%-a 1 napon belül észleli a sebezhető összetevőket a sebezhetőségről való információk nyilvánosságra hozatalát követően, 39% -uk 1 és 7 nap között, míg 29% több mint egy hét alatt.
Forrás: opennet.ru
