

A Stamus Networks közzétette a Clear NDR 1.0 specializált disztribúcióját, amelyet a hálózati behatolások észlelésére és megelőzésére, valamint a felfedezett fenyegetésekre való reagálás és a hálózat biztonságának figyelemmel kísérésére terveztek. A felhasználók egy kész megoldást kapnak a hálózati biztonság kezelésére, amelyet közvetlenül a letöltés után használhatnak. A disztribúció támogatja a Live üzemmódot, és elérhető virtualizációs környezetekben vagy konténerekben. A projekt eredményeit GPLv3 licenc alatt terjesztik. A bootolható kép mérete 3,9 GB.
A disztribúció a Debian csomagok alapjára épül, és a nyílt Suricata támadásészlelési rendszert használja. A különböző forrásokból származó adatokat OpenSearch tárolóba menti. Az aktuális állapot és a felfedezett események nyomon követésére egy webes felület áll rendelkezésre, amely a Kibana felületén épül. A szabályok kezelésére és a hozzájuk kapcsolódó aktivitás vizualizálására a Stamus webes felületét használják. Továbbá a rendszer a hálózati csomagok rögzítésére, tárolására és indexelésére szolgáló Arkime, az események értékelésére szolgáló EveBox és a Fluentd adatgyűjtő is helyet kap.
Az utolsó 10 évben a disztribúció SELKS néven fejlődött, de Clear NDR-ra nevezték át, miután a termék alkalmazásra késznek bizonyult a kis- és középvállalatok munkamegoldásaiban, valamint a disztribúció Community és Enterprise kiadásokra való felosztásával. Az Enterprise verzió a gépi tanulási rendszerekkel való integrációval, a forgalom szélesebb osztályozási eszközeivel, a harmadik fél fenyegetés-reakciós rendszereivel való integrációval, a behatolási észlelés szabályainak napi frissítésével és technikai támogatással különbözik.
Főbb változások:
- Három telepítési lehetőség: ISO-kép grafikus felülettel, amelyet azok számára terveztek, akik preferálják a GUI-n keresztüli beállítást; ISO-kép konzolos környezettel a szerverekhez; és verzió az elszigetelt konténerekben való futtatásra.
- A Suricata hálózati behatolás-észlelő és megelőző rendszer frissítve lett a 8.x ágra.
- Átállás történt az Elasticsearch keresési, elemzési és tárolási platformról az OpenSearch 2 forkra.
- Hozzáadva a MCP (Model Context Protocol) támogatása az AI-platformokkal való integrációhoz, amely lehetővé teszi az AI-asszisztensek számára, hogy hozzáférjenek az összegyűjtött adatokhoz és a Clear NDR eszközeihez.
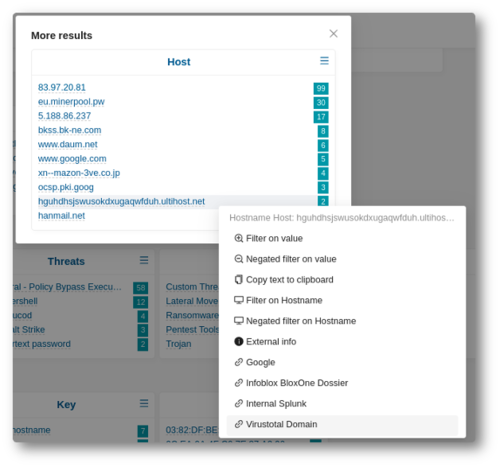
- A webes felületen új dashboard paneleket és adatvizualizáló modulokat kínálunk. Több mint 400 vizualizáló modul és 58 új dashboard panel érhető el.
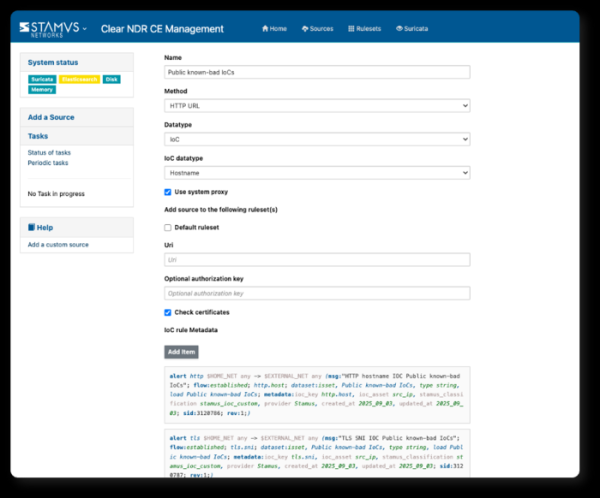
- Automatikus fenyegetési információs áramlások feldolgozásának támogatása került bevezetésre, melyhez nem szükséges manuálisan szabályokat írni a Suricata számára.

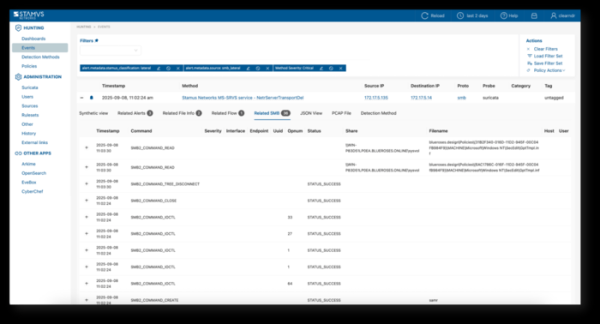
- Gyorsítottuk a biztonsági incidensekre való reagálás folyamatát. Lehetségessé vált, hogy két kattintással hozzáférhessünk az incidenshez kapcsolódó bizonyítékokhoz, például naplókhoz, forgalmi felvételekhez, fájlműveletekhez és PCAP dumpokhoz.

- Lehetőség nyílik a felhasználói felület integrálására más rendszerekkel.

- Bővültek az adatok tárolási idejének kezelésére vonatkozó lehetőségek.
- Beépített értesítési mechanizmus frissítések és új kiadások megjelenéséről.
Forrás: opennet.ru
