

Majdnem egy éves fejlesztés után megjelent a Postfix új stabil ága — 3.10.0. Ezzel egyidejűleg bejelentették a 3.6-os ág támogatásának leállítását, amely 2021 elején jelent meg. A projekt kódja C nyelven készült és az EPL 2.0 (Eclipse Public License) és az IPL 1.0 (IBM Public License) licenc alatt terjed.
A Postfix egyike a ritka projekteknek, amelyek egyszerre kínálnak magas biztonságot, megbízhatóságot és teljesítményt, amit a többprocesszoros architektúra és a kódképzés, valamint a javítóellenőrzés szigorú politikájának kombinálásával értek el. A memóriahibák elleni védelem érdekében a projekt védett változatait használja a memóriafoglalásra és -felszabadításra, valamint egy sor absztrakt kötéstechnikai függvényt a pufferekkel (ellenőrizve a puffertúlcsordulást és a felszabadított memória hozzáférését), fájlkezelési, kimeneti formázási, pufferekkel történő bemeneti/kimeneti műveletekkel és string manipulációkkal (beleértve a változó méretű stringek kezelésére és auto-méretváltoztatására szolgáló lehetőségeket).
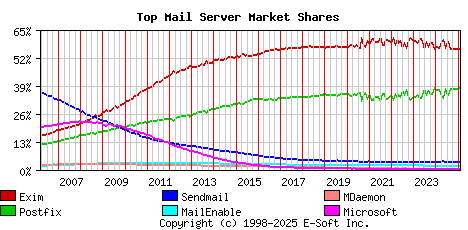
A februári automatizált felmérés szerint körülbelül 550 ezer levelezőszerverrel kapcsolatban szerverek, a Postfix a levelezőszerverek 37.64%-án (egy évvel ezelőtt 36.81%) található, az Exim részesedése 56.03% (egy évvel ezelőtt 56.61%), a Sendmail 3.39% (3.60%), a MailEnable 1.80% (1.82%), a MDaemon 0.39% (0.40%), a Microsoft Exchange 0.19% (0.19%), az OpenSMTPD 0.10% (0.09%).
Főbb újítások:
- Hozzáadva a kvantumszámítógépekkel szemben ellenálló TLS kriptográfiai algoritmusok használatának lehetősége. Ezen algoritmusok alkalmazásához az OpenSSL 3.5 könyvtár fejlesztés alatt álló ágának használata szükséges, amely még nem került ki a fejlesztési szakaszból. A Postfix-ben nem vezettek be új TLS-csoport szintaxist a poszt-kvantum algoritmusok kiválasztásához, hanem megbíztak az OpenSSL beállításaira, amelyeket a "tls_eecdh_auto_curves" és "tls_ffdhe_auto_groups" paraméterek üres értékeinek beállításakor használnak.
- Hozzáadva a "TLS-Required: no" üzenetfejléc támogatása (RFC 8689), amely lehetővé teszi a kézbesítést annak ellenére, hogy nem lehet megvalósítani a TLS biztonsági politikát. Ennek a fejléccel a SMTP-kliensek működnek a "smtp_tls_security_level = may" üzemmódban, azaz nem ellenőrzik a tanúsítványt a szerver És vissza lehet térni a szöveges adatokkal történő kapcsolat megszakításához. A következő jelentős Postfix ágon az SMTP-kiterjesztés megvalósítását tervezik, amely a REQUIRETLS.
- Hozzáadva a TLS-RPT (Transport Layer Security Reporting) protokoll támogatása, amely lehetővé teszi a kézbesítési hibák nyomon követését, amikor nem sikerül titkosított kapcsolatot létesíteni, ami a DANE (DNS-alapú Nevezett Entitások Hitelesítése) vagy az MTA-STS (MTA Szigorú Szállítási Biztonság) kiterjesztések használatának előírása. A levelezési domain tulajdonosa a DNS-ben határozza meg a TLS-RPT paramétereit, majd a levelező szerverek jelentéseket küldenek a sikeres és sikertelen TLS-kapcsolatokról a domain MX szervereinek. A megvalósítás a libtlsrpt könyvtárra épül.
- Hozzáadva a „smtpd_hide_client_session = yes” beállítás, amely letiltja az ügyfél szessionról szóló információk beillesztését az SMTP szerver által a „Received:” fejlécéhez. Példa a lerövidített fejlécre: „Received: by mail.example.com (Postfix) id postfix-queue-id for <user@example.com>; Nap, dd Hónap yyyy hh:mm:ss tz-offset (zóna)”.
- Hozzáadva a MIME-kódolás (RFC 2047) lehetősége a Postfix által generált „From:” fejlécben, amely nem ASCII karaktereket tartalmaz. A javasolt kódolási séma lehetővé teszi az SMTPUTF8 (RFC 6531) kiterjesztés alkalmazása nélküli használatot, amelyet nem minden alkalmazás támogat. A MIME-kódolás eredménye így néz ki: ‘”=?charset?Q?gibberish?=:’. A nevek kiindulási kódolásának meghatározásához hozzáadva a „full_name_encoding_charset” paraméter, amely alapértelmezés szerint utf8 értékre van állítva.
- Megváltozott a hibás kapcsolatok feldolgozásának logikája, amikor a „mysql:” vagy „pgsql:” beállítások között csak egy szerver szerepel. Az ilyen szerver most tehát terheléselosztóként működik, és ha egyedüli hiba merül fel, a következő kérés azonnal, 60 másodperces késleltetés nélkül kerül elküldésre.
- A Milterben végrehajtásra került a naplózás, amely információt tartalmaz az üzenet karanténba helyezésének okáról.
- Az SMTP szerver biztosítja a naplózás során a sorazonosító vagy a „NOQUEUE” érték megjelenítését az időtúllépés, megszakítás vagy a hibaüzenetek számának túllépése esetén. A cleanup folyamat a naplóba a „queueid: canceled” üzenetet adja ki az elindított, de be nem fejezett tranzakcióval rendelkező üzeneteknél.
- A Dovecot SASL kliensben a "Érvénytelen hitelesítési mechanizmus" üzenetek naplózásakor most már megjelenik az a hitelesítési mechanizmus, amelyet nem sikerült alkalmazni. Az SMTP-szerver a 'reject' naplóbejegyzéseknél mostantól a sasl_method, sasl_username és sasl_sender beállítások értékeit is megjeleníti.
- A belső protokoll megváltozása miatt a Postfix verziófrissítése után újra kell indítani a 'postfix reload' paranccsal, vagy a 'postfix stop' és 'postfix start' parancsokkal. Ellenkező esetben a naplóban egy figyelmeztetés jelenik meg: "unexpected attribute smtputf8 from xxx socket (expecting: sendopts)".
Forrás: opennet.ru
