

A RusBITech-Astra company introduced the special-purpose distribution Astra Linux Special Edition 1.8, which can be used to protect confidential information and state secrets up to the level of "special importance." The distribution is based on the Debian GNU/Linux package base and includes additional security mechanisms such as its own mandatory access control, auditing, file integrity and authenticity control (PARSEC), guaranteed file deletion, and a kernel built with security-enhancing patches. The user environment is built on the proprietary Fly desktop environment using components that employ the Qt library.
The distribution is distributed under a license agreement that imposes a number of restrictions on users, particularly prohibiting commercial use without a license agreement, decompilation, and disassembly of the product. The original algorithms and source codes specially developed for Astra Linux are classified as commercial secrets. Users are allowed to reproduce only one copy of the product on one computer or virtuális gépben, and they are also granted the right to make only one backup copy of the media containing the product. Ready-to-use installation packages are not yet publicly available, but container images are accessible and virtuális gépekhez.
The release has successfully passed a series of tests in the information protection certification system of the FSTEC of Russia at the first, highest level of trust, meaning it can be used to process information that constitutes state secrets of "special importance." The certificate confirms compliance with security requirements for operating systems, virtualization and containerization tools, as well as for DBMS.
Főbb változások:
- A csomagbázis frissítve lett Debian 12-re.
- Two Linux kernel packages are offered, based on versions 6.1 and 6.6. The 6.1 kernel comes with modifications and fixes from the RAS Institute and will be supported throughout the entire lifecycle of the OS. The 6.6 kernel is categorized as having a short-term support cycle.
- Két különálló tároló van: Main és Extended. Az első a teljes tanúsítási cikluson átesett csomagokat tartalmazza, míg a második tartalmazza a fejlesztési eszközöket, a Main tároló összeállításához szükséges csomagokat, valamint további alkalmazási és rendszercsomagokat.
- Bevezetésre került az új astra-installer telepítő, amely a rendszer Live-módban történő betöltése után indul el. Támogatott a telepítés távoli vezérlése VNC protokollon keresztül.
- Automatizálva lett az Astra Linux 1.7-ről 1.8-as kiadásra való frissítés folyamata, frissítési problémák esetén lehetséges visszatérés az előző állapotra.
- Bevezetésre került a hálózati interfészek előre meghatározott neveinek kiosztásának eszköze.
- A csomag tartalmazza a Kea DHCP-szervert.
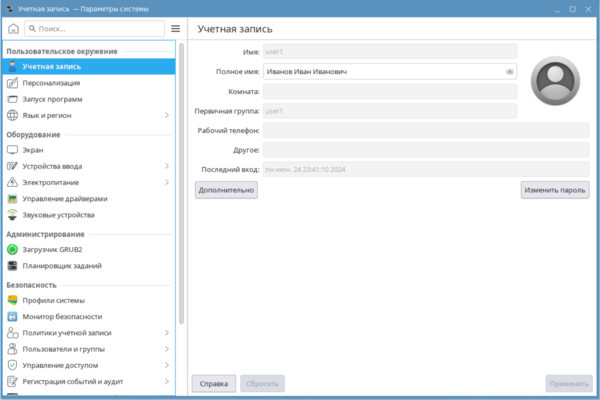
- A rendszer adminisztrációs felülete, a fly-admin-smc helyett az astra-systemsettings eszköz lett bevezetve, amely hozzáférést biztosít különböző beállítási modulokhoz. Többek között integrálva lett olyan modul, amely a helyi biztonsági politikát kezeli, és nem igényli a fly-admin-smc külön program indítását. Továbbá elérhetők a felhasználók, a mandátum alapú hozzáférésmenedzsment, a mandátum alapú integritásellenőrzés, a digitális aláírások alapján történő fájlintegritás-ellenőrzés, az audit rendszer beállítása, a csatlakoztatható tárolók nyilvántartása, a memóriatisztítás beállítása, a grafikus kiosk üzemmód aktiválása és a biztonsági funkciók állapotának értékelése.

- Készen álló javasolt informatikai védelmi beállítási profilok kerültek bevezetésre különböző felhasználási forgatókönyvekhez. Korábban a rendszerszintű védelmi osztályoknak való megfeleléshez kézi beállítást igénylő útmutatók voltak elérhetők. Az új verzióban a beállítások módosításának folyamata automatizálva lett.
- A szoftverintegritás dinamikus ellenőrzéséhez hozzáadva lett a CryptoPro CSP Kormányzott Titkosító Eszköz használata és a digitális aláírás ellenőrzéséhez szükséges tanúsítványok, amelyeket a hitelesítő központ bocsátott ki.
- Elkészült az új Astra Proxima stílus, amely tükrözi a modern interfészépítési tendenciákat, ugyanakkor megőrzi a megszokott struktúrát és minimalizmust. Négy megjelenítési mód érhető el: világos, sötét, egyszerűsített (grafikai effektusok nélkül) és szolgáltatási.

- Modernizálták és átszervezték az alkalmazások menüjét (a klasszikus menü visszaállításának lehetősége is biztosított).
- Hozzáadva a „Csillagos minimalizmus” hangtematika, amelyet a Roszkozmosz közreműködésével valósítottak meg, valós űrobjektumok hangja alapján.
- Hozzáadva a fly-dm-rdp csomag, amely lehetővé teszi a távoli csatlakozást a rendszerhez RDP protokoll használatával.
- A fly-fm fájlkezelőben hozzáadva egy eszköztár szerkesztő, és lehetőség nyílik a csatlakoztatott hálózati erőforrások megjelenítésére a navigációs sávban. Kétpaneles módban két független címsor valósult meg.
- Az OpenSSL csomag frissítve lett 3.2.0 verzióra.
- A Tantor adatbázis-kezelő frissítve lett a PostgreSQL 15 kódalapra (korábban PostgreSQL 11 volt használatban), információvédelemmel és hozzáférés-kezeléssel kapcsolatos kiegészítésekkel. * A Chromium, Chromium-gost és Firefox böngészőkbe beépítve van az Orosz Digitális Fejlesztési Minisztériumának hitelesítésszolgáltató tanúsítványa.
- Hozzáadva a virtuális gépek pillanatfelvételeinek támogatása UEFI-vel, virtuális gépek exportálása/importálása pillanatfelvételekkel, virtuális gépek biztonsági mentése virtnbdbackup segítségével, és virtuális gépek csoportosítása virt-managerben.
- A mandátum alapú integritás-ellenőrzési eszközökben megvalósítva van a hierarchikus integritási szint használata, ahol a fájlrendszer gyökere és minden fájlobjektum a telepítés után nullás lineáris integritással rendelkezik, és a fájlobjektumok és futó folyamatok negatív lineáris integritást kaphatnak.
- Lehetővé vált a fájlrendszer objektumok és deb-csomagok integritásának biztosítása minták alapján, amelyek fájlok ellenőrzési hash-einek listáit tartalmazzák.
- Új privilégiumok kerültek hozzáadásra: cap_perfmon (engedélyezi a monitoring rendszerek használatát), cap_bpf (bizonyos BPF műveleteket engedélyez), cap_checkpoint_restore (lehetővé teszi egy PID azonosítását, amely a következő névtérben létrehozott folyamathoz tartozik).
Forrás: opennet.ru
