

A kutatók csoportja a grazi műszaki egyetemről (Ausztria), akik korábban az MDS, NetSpectre, Throwhammer és ZombieLoad támadások fejlesztéséről voltak ismertek, új támadási módszert (CVE-2021-3714) tett közzé, amely a memóriadédublikálás mechanizmuson keresztül lehetővé teszi bizonyos adatok jelenlétének meghatározását a memóriában, byte-alapú memória-tartalom kifolyásának megszervezését vagy a memória elrendezésének az ASLR-alapú védelem megkerülésére való azonosítását. Az eddig bemutatott deduplikációs mechanizmusok támadási lehetőségeitől eltérően, az új módszer a támadás külső gépről történő végrehajtásával különbözik, az időváltozásokat alapul véve a támadó által küldött HTTP/1 és HTTP/2 protokollok segítségével. A támadás végrehajtásának lehetőségét Linux és Windows alapú szervereken demonstrálták.
A memória deduplikálási mechanizmusok támadásai a memória-tartalom kifolyásához a írási művelet feldolgozási idejének eltérését használják, amikor az adatok módosítása miatt a deduplikált memóriaoldal másolására kerül sor a Copy-On-Write (COW) mechanizmus használatával. A kernel a különböző folyamatok azonos memóriaoldalait azonosítja, és egyesíti őket, miközben az azonos memóriaoldalakat egyetlen fizikai memória területre térképezi, hogy csak egy példányt tároljon. Amikor az egyik folyamat megpróbálja módosítani a deduplikált oldalakkal kapcsolatos adatokat, kivétel (page fault) lép fel, és a Copy-On-Write mechanizmus segítségével automatikusan létrejön a memóriaoldal külön példánya, amely a folyamathoz van rendelve. A másolás elvégzéséhez további idő szükséges, ami jelezheti más folyamatok által érintett adatok módosítását.
A kutatók megmutatták, hogy a COW mechanizmus működése során bekövetkező késlekedések nemcsak helyben, hanem a hálózaton az válaszok szállítási idejének elemzésével is észlelhetők. Javasoltak több módszert a memória tartalmának meghatározására távoli gépről az HTTP/1 és HTTP/2 protokollok kérésvégrehajtási idejének elemzése alapján. A keresett minták megőrzésére tipikus webalkalmazásokat használnak, amelyek a beérkező kérésekben található információt a memóriában tárolják.
A támadás általános elve az szerveren A memóri oldalai adatokat tárolnak, amelyek potenciálisan megismétlik egy már meglévő memóri oldal tartalmát a szerveren. Ezután a támadó megvárja azt az időt, amely a kerneltől a deduplikálási és a memóriablokkok egyesítési folyamathoz szükséges, majd módosítja az irányítása alatt álló adatmintát, és értékeli a reakcióidőt a támadás sikeressége érdekében.
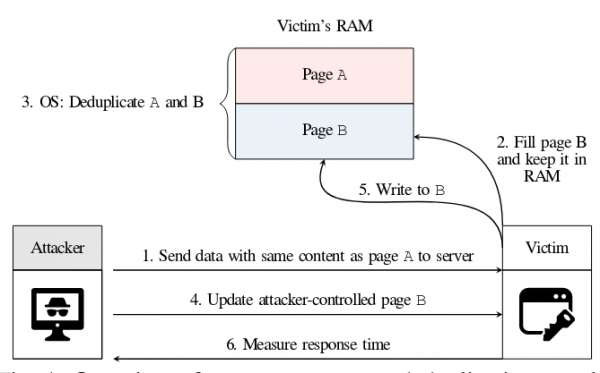
A végrehajtott kísérletek során a maximális információszivárgási sebesség 34,41 bájt óránként volt globális hálózati támadás esetén, míg helyi hálózati támadás során 302,16 bájt óránként, ami gyorsabb, mint más külső csatornákon történő adatkinyerési módszerek (például a NetSpectre támadás sebessége 7,5 bájt óránként).
Három működő támadási lehetőség került javaslatra. Az első lehetőség lehetővé teszi az adatok megállapítását a memóriában webszerverek, amely a Memcached használatával történik. A támadás lényege, hogy bizonyos adathalmazon keresztül betölti ezeket a memóriába, törli a deduplikált blokkot, újraírja ugyanazt az elemet, és olyan körülményt teremt, amely lehetővé teszi a COW másolás létrejöttét a blokk tartalmának megváltoztatásával. A Memcached-dal végzett kísérlet során 166,51 másodperc alatt sikerült meghatározni a rendszerben telepített libc verziót, amely virtuális gépen futott.
A második lehetőség lehetővé tette a MariaDB adatbázis-kezelő rendszer bejegyzéseinek tartalmának megismerését az InnoDB tároló használatával, byte-by-byte tartalom újragenerálása révén. A támadás kifejezetten módosított kérések küldésével zajlik, amelyek egyetlen byte eltéréseket okoznak a memóriablokkokban, és a reakcióidő elemzésével lehet meghatározni, hogy a byte tartalmára tett találgatás helyes volt. Az ilyen jellegű szivárgás sebessége alacsony, mindössze 1,5 byte óránként helyi hálózatból. A módszer előnye, hogy használható ismeretlen memóriatartalom helyreállítására.
A harmadik lehetőség lehetővé tette a KASLR védelmi mechanizmus teljes megkerülését 4 perc alatt, és információt szerzett a virtuális gép kernel képének memóriacíméről, abban az esetben, amikor a címzési eltolás a memóriában található oldalon helyezkedik el, amelynek egyéb adatai nem változnak. A támadást egy olyan gazdagépről indították, amely 14 tranzit átjárón (hop) keresztül volt a támadott rendszerrel. A bemutatott támadások végrehajtásához szükséges kód példáit a GitHub-on ígérték közzétenni.
Forrás: opennet.ru
