

A Google bemutatta az Android 13 nyílt mobilplatform első tesztverzióját. Az Android 13 kiadását 2022 harmadik negyedévére várják. Az új lehetőségek értékelésére egy előzetes tesztprogramot javasoltak. A firmware-építményeket a Pixel 6/6 Pro, Pixel 5/5a, Pixel 4/4 XL/4a/4a (5G) eszközökhöz készítették.
Az Android 13 kulcsfontosságú újdonságai:
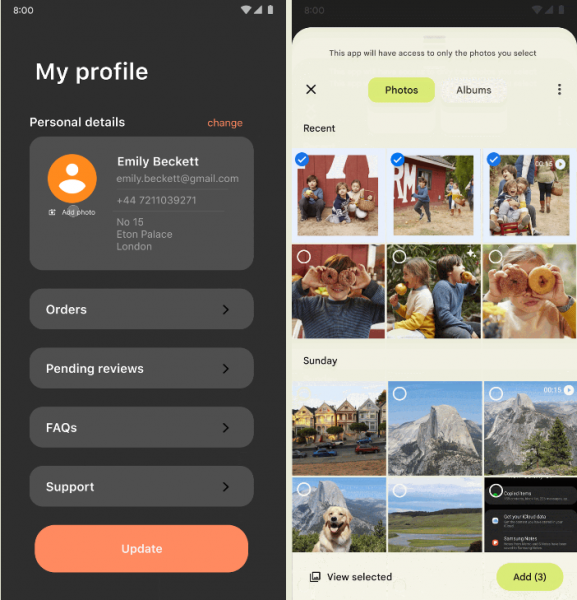
- Megvalósításra került a rendszerképes fényképek és videók kiválasztásának felülete, valamint egy API, amely lehetővé teszi az alkalmazások számára a kiválasztott fájlokhoz való részleges hozzáférés biztosítását. Lehetséges a helyi fájlokkal, valamint a felhőalapú tárolókban elhelyezett adatokkal való munkavégzés is. A felület egyik jellemzője, hogy lehetővé teszi a hozzáférést egyes képekhez és videókhoz anélkül, hogy az alkalmazás teljes hozzáférést kapna az összes multimédiás fájl megtekintéséhez a tárolóban. Korábban hasonló felületet valósítottak meg a dokumentumok számára.

- Új típusú jogosultság került hozzáadásra a Wi-Fi-hoz, amely lehetővé teszi az alkalmazások számára, amelyek vezeték nélküli hálózatok keresésére és hozzáférési pontokhoz való csatlakozására szolgálnak, a Wi-Fi kezelő API-k egy részhalmazához való hozzáférést, a helymeghatározási hívások kivételével (korábban a Wi-Fi-hez csatlakozó alkalmazásoknak hozzáférést adtak a helymeghatározás információihoz is).
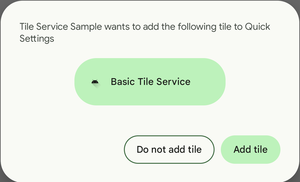
- API került hozzáadásra gombok elhelyezésére a gyorsbeállítások szekcióban, a legördülő értesítések tetején. Ezzel az API-val az alkalmazás kérheti, hogy helyezze el a gyors cselekvéshez való gombját, lehetővé téve a felhasználó számára, hogy a gombot az alkalmazás elhagyása nélkül adja hozzá, és anélkül, hogy külön menne a beállításokhoz.

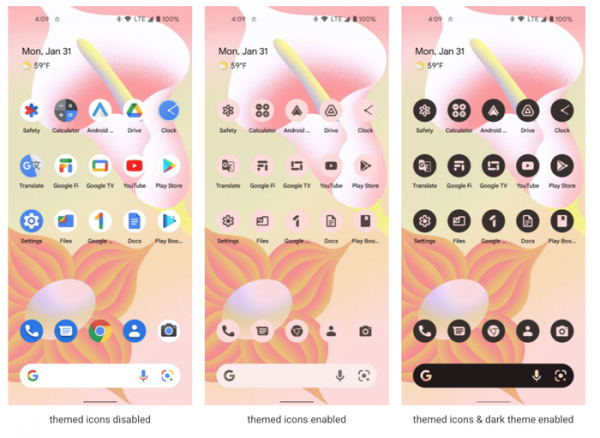
- Lehetőség nyílt az alkalmazások ikonjaiban a háttér alkalmazkodására a téma színvilágához vagy a háttérkép színéhez.

- Lehetővé vált, hogy az alkalmazásokhoz egyedi nyelvi beállításokat kössünk, amelyek eltérnek a rendszerben kiválasztott nyelvi beállításoktól.
- Optimálva lett a szavak eltörésének művelete (a sorba nem illeszkedő szavak kötőjellel történő törése). Az új verzióban a szövegmegosztás teljesítménye 200%-kal nőtt, és most gyakorlatilag nincs hatással a renderelési sebességre.
- Programozható grafikus árnyékolók (RuntimeShader objektumok) támogatása került hozzáadásra, amelyek az AGSL (Android Graphics Shading Language) nyelven vannak definiálva. Ez a GLSL nyelv egy alműve, amely az Android platform renderelő motorjával való használatra van adaptálva. Az ilyen árnyékolók már elérhetők az Android platformon különböző vizuális effektek, például pulzálás, elmosás és görgetés közbeni nyújtás megvalósításához. Ilyen hatások mostantól alkalmazásokban is létrehozhatók.
- A platform alap Java könyvtárai és alkalmazásfejlesztési eszközei frissültek az OpenJDK 11 verzióra. A frissítés a Google Play áruházon keresztül is elérhető az Android 12 alapú eszközök számára.
- A Mainline projekt keretében, amely lehetővé teszi egyes rendszerkomponensek frissítését a teljes platform frissítése nélkül, új frissíthető rendszer modulok készültek. A frissítések olyan hardverfüggetlen komponenseket érintenek, amelyek a Google Play áruházon keresztül tölthetők le, külön az OTA frissítésektől, amelyeket a gyártó biztosít. Az új modulok közé tartozik a Bluetooth és az Ultra wideband, amelyeket a Google Play áruházból lehet frissíteni a firmware frissítése nélkül. A Photo picker és az OpenJDK 11 modulok is a Google Play áruházon keresztül érhetők el.
- Optimalizálták az alkalmazásinterfészek építésére szolgáló eszközöket nagyobb képernyők számára, amelyeket táblagépeken, több kijelzővel rendelkező hajlítható eszközökön és Chromebook laptopokon alkalmaznak.
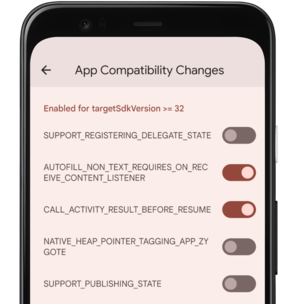
- Egyszerűsödött a platform új funkcióinak tesztelése és hibakeresése. A módosításokat mostantól szelektíven lehet aktiválni az alkalmazások számára a fejlesztői beállításokban vagy az adb segédeszközzel.

Továbbá közzétették a februári biztonsági hibajavító csomagot az Android számára, amely 37 sebezhetőséget érintett, ebből 2 kritikus szintű, a többi magas kockázatú. A kritikus hibák távoli támadást tesznek lehetővé a rendszerben lévő kód végrehajtására. A veszélyes problémák lehetővé teszik, hogy helyi alkalmazások manipulálásával kódot hajtsanak végre egy privilegizált folyamat kontextusában.
Az első kritikus sebezhetőség (CVE-2021-39675) a GKI_getbuf (Generic Kernel Image) függvényben fellépő puffertúlcsordulásból adódik, és lehetővé teszi a rendszerhez való távoli, privilegizált hozzáférést a felhasználó bármiféle beavatkozása nélkül. A sebezhetőséggel kapcsolatos részletek még nem ismertek, de a probléma kizárólag az Android 12 ágat érinti. A második kritikus sebezhetőség (CVE-2021-30317) a Qualcomm chipek zárt komponenseiben található.
Forrás: opennet.ru
