

A kutató a Leuveni Katolikus Egyetemről a Black Hat konferencián bemutatta a Starlink felhasználói termináljának kompromittálására szolgáló technikát, amelyet az előfizetők a SpaceX műholdas hálózatához való csatlakozásra használnak. A terminál egy saját 64-bites SoC-vel van felszerelve, amelyet az STMicro készített kifejezetten a SpaceX számára. A szoftver környezet Linuxra épül.
A javasolt módszer lehetővé teszi, hogy saját kódunkat futtassuk a Starlink terminálján, root hozzáférést kapjunk, és hozzáférjünk egy felhasználók számára elérhetetlen belső hálózathoz, amelyet például a firmware frissítésekhez használnak. A közzétett munkák a programozottan definiált rádiórendszerek (SDR) fejlettebb kísérleteihez is alkalmazhatóak, a Starlink terminál sajátos felépítése miatt (programozottan vezérelt fázisvezérelt antennák tömbje).
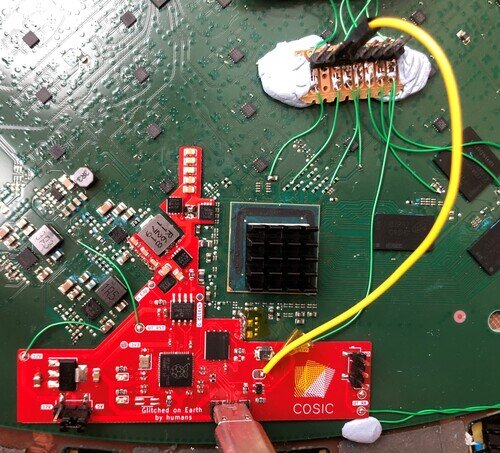
A Starlink terminál hackelése érdekes a jól védett Linux rendszer elleni támadás szempontjából, amelynek kiváló megvalósítása van a biztonságos indítási mód (Secure Boot) terén. Mivel a szoftveres rendszer nem volt kompromittálható, a hackelés hardveres szinten történt, speciális laboratóriumi berendezés felhasználásával. Végül a hackeléshez szükséges berendezéseket egy kész modchipre redukálták, amelyben egy szokásos Raspberry Pi RP2040 mikrokontroller (2 magos Cortex M0) található.
A készített modchip panel csatlakozik a Starlink terminál fő paneljének meghatározott nyomvonalaihoz, és feszültségváltozás révén meghibásodást idéz elő a kapcsolási rajz bizonyos részein ("feszültségi hiba"). A hiba a ROM bootloader (BL1) digitális aláírásának ellenőrzése során zajlik, lehetővé téve tetszőleges kód futtatását az SoC-n, még ha a kódnak nincs is megfelelő digitális aláírása.
A Starlink terminálok hackelésére szolgáló áramkör tervét a GitHubon tették közzé KiCad formátumban. Szintén közzétették a támadás során használt mikrokontroller firmware-ét. A panel előállításának költségét körülbelül 25 dollárra becsülik.
Forrás: opennet.ru
