

A GEICO biztosítótársaság közzétette a TuxTape eszközkészlet előzetes verzióját, amely lehetővé teszi saját infrastruktúrájuk kiépítését, a Linux kernel live-patch-einek létrehozására, összeállítására és kiszállítására. A live-patch-ek lehetővé teszik, hogy a Linux kernel javításait a rendszer újraindítása és leállítása nélkül alkalmazzák. A projekt kódja Rust nyelven íródott, és Apache 2.0 licenc alatt terjesztik.
A sebezhetőségek javítására vonatkozó live-patch-eket olyan cégek kínálják, mint a Red Hat, Oracle, Canonical és SUSE, de a tőlük elérhető nyílt eszközkészlet csak az alacsony szintű patch-kezelésre vonatkozik, az azt létrehozó patch-ek viszont zárt ajtók mögött készülnek. A Gentoo és Debian disztribúciók megpróbálták fejleszteni az elivepatch és linux-livepatching nevű nyílt projekteket, de az első már 6 éve elhagyatott állapotban van, a második pedig a tesztprototípus létrehozásának stádiumában akadt el.
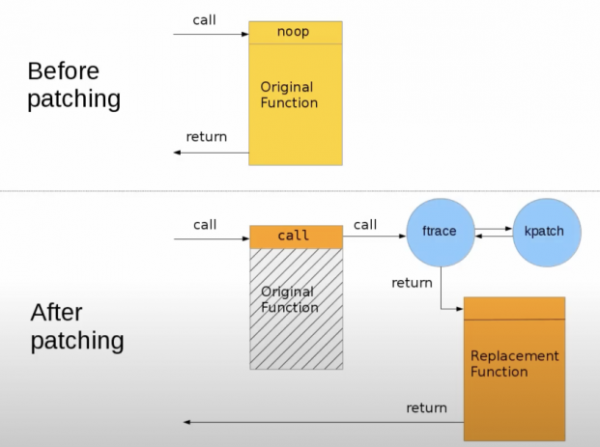
A TuxTape célja, hogy létrehozzon egy saját rendszert a live-patch-ek készítésére és kiszállítására, amely független harmadik fél szállítóktól és bármely Linux kernelhez alkalmazható, nemcsak a konkrét disztribúciók kerneljeihez. A TuxTape képes live-patch-ek készítésére, amelyek kompatibilisek a Red Hat által kifejlesztett kpatch eszközkészlettel (a kpatch mellett hasonló eszközök: kGraft a SUSE-tól, Ksplice az Oracle-tól és az univerzális livepatch). A patch-ek tölthető kernel modulok formájában készülnek, amelyek a kernelben lévő funkciókat a ftrace alrendszer használatával új funkciókra irányítják, amelyek a modulban vannak.
A TuxTape képes nyomon követni a Linux kernel sebezhetőségeivel kapcsolatos információkat, amelyeket a linux-cve-announce levelezőlistán és a Git-repozitóriumban tesznek közzé, rangsorolni a sebezhetőségeket a veszélyesség mértéke alapján, meghatározni a relevanciát a karbantartott Linux kernel verziókhoz, és live-patch-eket generálni az LTS ágak normál patch-jei alapján. Az alap patch-ek alkalmazhatóságát a kernelépítmények profilozásával értékelik. Azokat a patch-eket, amelyek nem érintik a cél kernel sebezhetőségeit, figyelmen kívül hagyják.
A TuxTape egy új sebezhetőségek nyomkövető rendszert, egy patch és sebezhetőség adatbázis-építőt, szerver metaadatok tárolására, kernelépítés kezelő rendszert, kernelösszeállítót, patch-generátort, patch-archívumot, a végső hosztok számára patch-eket szerző klienst, és egy interaktív felületet biztosít a live-patch-ek létrehozásának kezelésére.
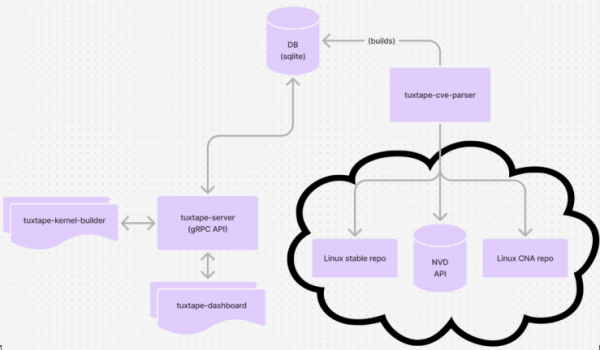
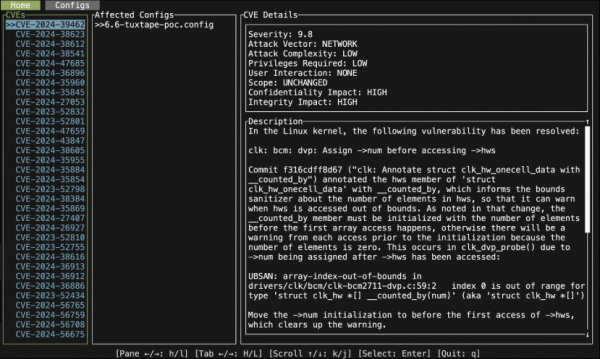
A fejlesztés kísérleti prototípus fázisában van. Az első teszteléshez javasolt: tuxtape-cve-parser a sebezhetőségek információinak elemzésére és a javítók adatbázisának felépítésére; tuxtape-server gRPC interfész megvalósítással a javítók generáló szolgáltatások számára; tuxtape-kernel-builder a megadott konfigurációjú kernel összeszerelésére és az összeszerelési profil létrehozására; tuxtape-dashboard — egy konzolos felület az élő javítók áttekintésére és létrehozására az tuxtape-serverből származó alapjavítók alapján.
Forrás: opennet.ru
