

Az Amsterdam Szabadegyetem és a Zürichi Műszaki Egyetem kutatócsoportja egy hálózati támadási technikát fejlesztett ki (Hálózati Cache Támadás), amely lehetővé teszi a felhasználó által a SSH munkamenet alatt megnyomott billentyűk távoli meghatározását harmadik fél csatornákon keresztül végzett adat-elemzési módszerek alkalmazásával. A probléma csak azon szervereken jelentkezik, ahol az alábbi technológiák alkalmazásra kerülnek (Távvezérelt közvetlen memóriahozzáférés) és (Adat-közvetlen I/O).
Intel vállalat , ami megnehezíti a támadás gyakorlati megvalósítását, mivel az támadónak hozzáférésre van szüksége a helyi hálózathoz, steril körülményekre és a hosztok közötti kommunikációs kapcsolat létrehozására RDMA és DDIO technológiák alkalmazásával, amelyeket általában elszigetelt hálózatokban használnak, például számítástechnikai klaszterekben. A probléma kis fokú veszélyt jelent (CVSS 2.6, ) és javaslatot kaptak a DDIO és RDMA nem használatára olyan helyi hálózatokban, ahol nem biztosított a biztonsági perem, és nem megbízható ügyfelek csatlakozhatnak. A DDIO alkalmazása az Intel szerverprocesszorokban 2012 óta elérhető (Intel Xeon E5, E7 és SP). Az AMD és más gyártók processzoraira alapozott rendszerek nem érintettek a problémában, mivel nem támogatják a hálózaton átívelő adatok CPU cache-ben történő tárolását.
A támadási módszer hasonlít a "" sebezhetőséghez, amely lehetővé teszi a RAM egyes biteinek tartalmának módosítását a hálózati csomagok manipulálásával RDMA rendszerekben. Az új probléma a DDIO mechanizmus alkalmazásakor felmerülő késések minimalizálására irányuló munkák következménye, amely közvetlen kapcsolatot biztosít a hálózati kártya és egyéb perifériás eszközök között a processzor cache-ével (a hálózati csomagok feldolgozása során az adatok a cache-be kerülnek, és onnan kerülnek kiolvasásra, anélkül hogy a memóriához kellene fordulni).
A DDIO révén a processzor cache-ébe kerülnek azok az adatok is, amelyeket rosszindulatú hálózati aktivitás során generáltak. A NetCAT támadás arra épít, hogy a hálózati kártyák aktívan gyorsítják az adatokat, és a mai helyi hálózatok csomagfeldolgozási sebessége elegendő ahhoz, hogy befolyásolja a cache telítettségét, és a késleltetések elemzése révén meghatározza, hogy adatok vannak-e a cache-ben vagy sem.
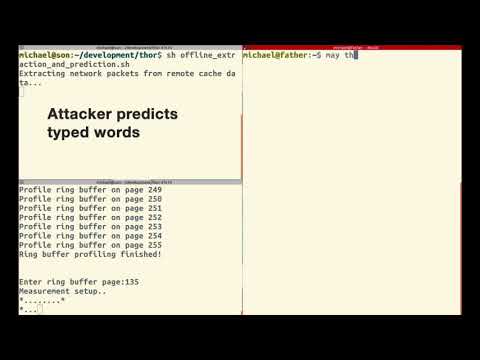
Interaktív ülések használatakor, például SSH-n keresztül, a hálózati csomag közvetlenül a billentyű megnyomása után kerül elküldésre, vagyis a csomagok közötti késleltetés korrelál a billentyűleütések közötti késleltetéssel. Statisztikai elemzési módszerek alkalmazásával és figyelembe véve, hogy a billentyűleütések közötti késleltetés általában a billentyű helyzetétől függ a billentyűzeten, a bevitt információk egy bizonyos valószínűséggel visszaállíthatók. Például a legtöbb ember általában sokkal gyorsabban gépel 's'-t 'a' után, mint 'g'-t 's' után.
A processzor cache-ében megmaradó információk szintén lehetővé teszik a hálózati kártya által SSH kapcsolatkezelés során elküldött csomagok pontos időpontjának meghatározását. Bizonyos forgalom generálásával a támadó meghatározhatja, mikor jelennek meg új adatok a cache-ben, amelyek egy adott rendszerszintű aktivitáshoz kapcsolódnak. A cache tartalmának elemzésére a következő módszert alkalmazzák: , amely a cache referenciaértékekkel való feltöltésén alapul, és a hozzáférési idő mérésére szolgál a második feltöltés során a változások meghatározására.
Nem zárható ki a javasolt technika alkalmazása nemcsak a billentyűleütések, hanem más típusú bizalmas adatok meghatározására is, amelyek a CPU cache-ében találhatók. Potenciálisan a támadás RDMA kikapcsolt állapotában is végrehajtható, de RDMA nélkül a hatékonyság csökken, és a végrehajtás jelentősen bonyolultabbá válik. Lehetséges a DDIO használata is rejtett kommunikációs csatorna létrehozására, amelyet az adatok szerverkompromittálás utáni továbbítására használnak a biztonsági rendszerek megkerülésével.
Forrás: opennet.ru
