

A Google bemutatta a Chrome 100 webböngésző kiadását. Egyidejűleg elérhető a Chromium szabad projekt stabil kiadása, amely a Chrome alapjául szolgál. A Chrome böngésző a Google logóinak használatával, a rendszerhibák esetén történő értesítések küldésével, a másolásvédett videótartalom (DRM) lejátszásához szükséges modulokkal, az automatikus frissítések telepítésének lehetőségével és az RLZ-paraméterek keresés során való átadásával jellemezhető. A következő Chrome 101 kiadást április 26-ára tervezik.
A Chrome 100 főbb változásai:
- Mivel a böngésző elérte a 100-as verziószámot, amely három számjegyből áll, a nem megfelelő User-Agent értelmezésére használó webhelyeknél nem kizárt, hogy működési problémák lépjenek fel. A problémák esetére a „chrome://flags##force-major-version-to-minor” beállítás áll rendelkezésre, amely lehetővé teszi a 99-es verziójú User-Agent fejléc kiadását, míg a böngésző ténylegesen 100-as verziót használ.
- A Chrome 100 a felhasználó ügynök teljes tartalommal rendelkező utolsó verziójaként van megjelölve. A következő kiadásban a HTTP User-Agent fejléc és a JavaScript navigator.userAgent, navigator.appVersion és navigator.platform paramétereiben található információk csökkentésére kerül sor. A fejlécben csak a böngésző neve, a fő verzió száma, a platform és az eszköz típusa (okostelefon, PC, táblagép) marad meg. Az API User Agent Client Hints használatával kell majd további információkat, például a pontos verziót és a platform részleteit szerezni. Azok számára, akiknek az új információ nem elegendő, és akik még nem készültek fel a User Agent Client Hints használatára, 2023 májusáig lehetőség nyílik a teljes User-Agent visszaadására.
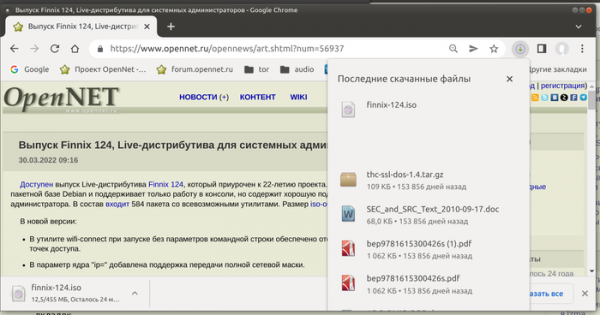
- Hozzáadtak egy kísérleti lehetőséget az URL-sávban a letöltési állapot mutatására, amelyre kattintva megjelenik a letöltött és a folyamatban lévő fájlok állapota, hasonlóan a chrome://downloads oldalhoz. Az indikátor aktiválásához a „chrome://flags#download-bubble” beállítás szükséges.

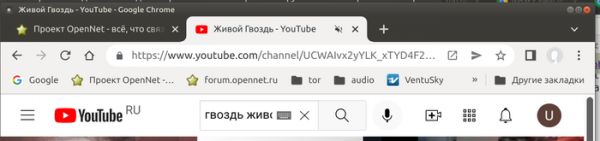
- Visszaállították a hang letiltásának lehetőségét a lejátszási indikátoron való kattintáskor, amely a fül gombján látható (korábban a hangot a jobb kattintásos menü segítségével lehetett letiltani). E lehetőség aktiválásához a „chrome://flags#enable-tab-audio-muting” beállítást adták hozzá.

- Hozzáadva a „chrome://flags/#enable-lens-standalone” beállítás a Google Lens szolgáltatás kikapcsolásához, amely lehetővé teszi a képek keresését (a „Kép keresése” lehetőség a jobb klikkes menüben).
- A tab-sharing funkció használatakor a kék keret ezentúl nem az egész lapot, hanem csak a másik felhasználónak továbbított tartalom részét jelöli ki.
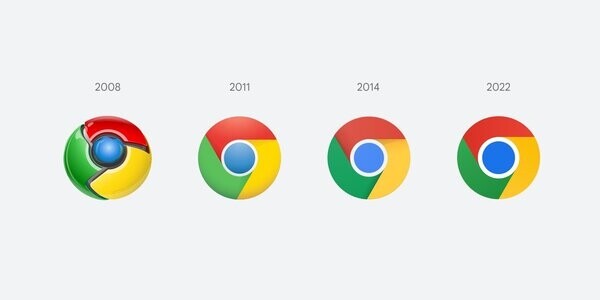
- Megváltozott a böngésző logója. Az új logó, amely eltér a 2014-es változattól, kissé nagyobb kört tartalmaz a közepén, élénkebb színekkel rendelkezik, és hiányoznak belőle a színek közötti árnyékok.

- Változások az Android verzióban:
- Megszűnt a Lite forgalomcsökkentő mód támogatása, amely csökkentette a bitrátát a videók betöltésekor és alkalmazott egyéb képtömörítést. A mód eltávolításának oka, hogy csökkentek a mobilhálózatok tarifái, és más módszerek fejlődtek a forgalom csökkentésére.
- Hozzáadva a böngészővel való interakció lehetősége a címsorból. Például beírhatod, hogy „töröld a történetet”, és a böngésző felajánlja, hogy átirányít a böngészési előzmények törlésének oldalára, vagy „szerkeszd a jelszavakat”, és a böngésző megnyitja a jelszókezelőt. Asztali rendszerek számára ez a funkció a Chrome 87 verziójában valósult meg.
- Lehetővé vált a Google-fiókba való bejelentkezés QR-kód beolvasásával, amely egy másik eszköz képernyőjén látható.
- A böngésző összes lapjának egyszerre történő bezárásakor megjelenik egy megerősítő párbeszédpanel.
- Az új laptáblán megjelent egy váltó a RSS-nyelvek (Követett) és a javasolt tartalom (Felfedezés) megtekintése között.
- Megszűnt a TLS 1.0/1.1 protokollok használatának lehetősége az Android WebView komponensében. A böngészőben a TLS 1.0/1.1 támogatását a Chrome 98 kiadásban eltávolították. A jelenlegi verzióban ugyanez a változás a WebView komponenst használó mobilalkalmazásokra is vonatkozik, amelyek most már nem tudnak csatlakozni a TLS 1.2 vagy TLS 1.3 támogatásával nem rendelkező szerverhez.
- A tanúsítványok minden logban való szerepléséhez, amelyeket különböző szolgáltatók támogatnak, a Certificate Transparency mechanizmus használatakor most már szükség van aláírt SCT bejegyzésekre (signed certificate timestamp). A Certificate Transparency független nyilvános logok vezetését biztosítja, amelyek nyomon követik az összes kiadott és visszavont tanúsítványt, lehetővé téve a tanúsítványkiadó központok független auditálását, és lehetővé teszik a hamis bejegyzések rejtett létrehozásának nyomon követését.
A Safe Browsing módot aktiváló felhasználóknál alapértelmezetten be van kapcsolva az SCT bejegyzések auditálása, amelyeket a Certificate Transparency logokban használnak. Ez a változás további kérések küldését eredményezi a Google felé, hogy megerősítse a log működőképességét. Az ellenőrző kéréseket nagyon ritkán küldik, körülbelül 10 000 TLS kapcsolat után egyszer. Ha problémákat észlelnek, a Google-nek átadott adatok a problémás tanúsítványláncra és az SCT-re vonatkoznak (csak a már nyilvánosan elérhető tanúsítványok és SCT adatai kerülnek átadásra).
- A veszélyes webhelyek elleni kiterjesztett védelmi mód (Enhanced Safe Browsing) aktiválásakor és a Google fiókba való bejelentkezéskor a szerverek Google-nek küldött incidensadatokba mostantól beépülnek a Google-fiókhoz kapcsolódó tokenek, amelyek fokozzák a védekezést a phishing, rosszindulatú tevékenységek és egyéb fenyegetések ellen a Weben. Inkognitó módban a hasonló adatok nem kerülnek átadásra.
- A Chrome asztali verziójában lehetőség van a kompromittált jelszavak használatára vonatkozó figyelmeztetések elutasítására.
- Hozzáadva a Multi-Screen Window Placement API, amely lehetővé teszi, hogy információt szerezzünk a számítógéphez csatlakoztatott monitorokról és megszervezzük az ablakok elhelyezését a megadott képernyőkön. Az új API segítségével pontosan választható az ablakok kiemelt helye, továbbá meghatározható a teljes képernyős módra való áttérés, amit az Element.requestFullscreen() metódussal lehet kezdeményezni. Az új API használatának példái között említik a prezentációs alkalmazásokat (projektorra való kivetítés és megjegyzések megjelenítése a laptop képernyőjén), pénzügyi alkalmazásokat és monitoring rendszereket (grafikonok elhelyezése különböző képernyőkön), orvosi alkalmazásokat (magas felbontású képek megjelenítése külön képernyőkön), játékokat, grafikus szerkesztőket és más típusú többablakos alkalmazásokat.
- Az Origin Trials üzemmódban (kísérleti lehetőségek, amelyek külön aktiválást igényelnek) megvalósították a Media Source Extensions-hez való hozzáférés támogatását kiemelt worker-ökből, amely például a multimédiás adatok pufferelt lejátszásának teljesítményének javítására használható, azzal, hogy MediaSource objektumot hozunk létre egy külön worker-ben, és az eredményeket közvetítjük a HTMLMediaElement-be a fő szálon. Az Origin Trial lehetővé teszi az adott API használatát olyan alkalmazásokból, amelyeket localhost-ról vagy 127.0.0.1-ról töltenek be, vagy regisztráció után külön token birtokában, amely korlátozott ideig érvényes egy bizonyos weboldalra.
- Stabilizálták és elérhetővé tették a Digital Goods API-t, amelynek célja a webalkalmazásokból történő vásárlások egyszerűsítése. Kapcsolódást biztosít a termékek forgalmazási szolgáltatásaihoz, Androidon pedig egy csomagolást nyújt az Android Play Billing API-ra.
- Hozzáadva az AbortSignal.throwIfAborted() metódus, amely lehetővé teszi a jel végrehajtásának megszakítását a jel állapotának és megszakításának okának figyelembevételével.
- A HIDDevice objektumhoz hozzáadva a forget() metódus, amely lehetővé teszi a felhasználó által biztosított hozzáférési jogok visszavonását a bemeneti eszközhöz.
- A CSS mix-blend-mode tulajdonsághoz, amely megszabja az elemek átfedésének keverési módját, hozzáadva a „plus-lighter” érték támogatása az két elem metszéspontjának kiemelésére, amelyek közös pixelekkel rendelkeznek.
- A NDEFReader objektumhoz hozzáadva a makeReadOnly() metódus, amely lehetővé teszi az NFC címkék használatát csak olvasási módban.
- A WebTransport API designed for sending and receiving data between the browser and the server has introduced the serverCertificateHashes option for authenticating the connection to the server using a certificate hash without using Web PKI (for example, when connecting to szerverhez or a virtual machine not on a public network).
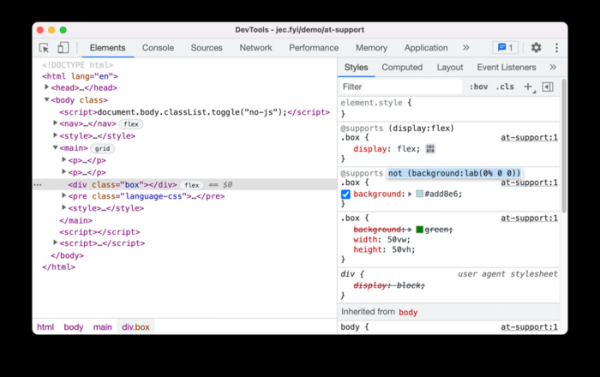
- Improvements have been made to web developer tools. The capability of the Recorder panel has been expanded, allowing users to record, replay, and analyze user actions on the page. When viewing code during debugging, property values are now displayed when hovering over classes or functions. The User-Agent list emulating devices for iPhone has been updated to version 13_2_3. In the CSS styles navigation panel, the capability to view and edit '@supports' rules has been implemented.

In addition to new features and bug fixes, the new version has resolved 28 vulnerabilities. Many of the vulnerabilities were identified through automated testing tools such as AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer, and AFL. No critical issues that could bypass all levels of browser protection and execute code outside the sandbox environment have been identified. As part of the reward program for discovering vulnerabilities in the current release, Google has paid out 20 rewards totaling $51,000 (one reward of $16,000, two rewards of $7,000, three rewards of $5,000, and one reward each for $3,000, $2,000, and $1,000. The amount of 11 rewards has not yet been determined.
Forrás: opennet.ru
