

A Google bemutatta a Chrome 104 web-böngésző kiadását. Ezzel egy időben elérhető a Chromium szabad projekt stabil kiadása, amely a Chrome alapját képezi. A Chrome böngésző eltér a Chromiummal szemben a Google logók használatában, a rendszeres összeomlásról értesítő értesítések meglétében, a másolásvédett videó tartalom lejátszásához szükséges modulokban (DRM), az automatikus frissítések telepítésének rendszerében, a Sandbox-elkülönítés folyamatos bevezetésében, a Google API-kulcsok rendelkezésre bocsátásában és a keresések során RLZ-paraméterek továbbításában. Azok számára, akiknek hosszabb időre van szükségük a frissítéshez, külön támogatott az Extended Stable ág, amely 8 hétig tart. A következő Chrome 105 kiadás augusztus 30-án esedékes.
A Chrome 104 főbb változásai:
- Bevezetésre került a Cookie-k maximális élettartama — minden új vagy módosított Cookie automatikusan törlésre kerül 400 nap elteltével, még akkor is, ha az Expires és Max-Age attribútumokon keresztül beállított lejárati idő meghaladja a 400 napot (az ilyen Cookie-k élettartama 400 napra lesz korlátozva). A megszorítás bevezetése előtt készült Cookie-k megtartják élettartamukat, még ha az meghaladja a 400 napot is, de frissítési esetén korlátozva lesznek. A változás új követelményeket tükröz, amelyeket az új specifikáció tervezete említ.
- Lehetővé vált az iframe-ből a helyi fájlrendszerre mutató URL-ek blokkolása („filesystem://”).
- Az oldal betöltésének gyorsítása érdekében új optimalizációt vezettek be, amely lehetővé teszi a kapcsolat létrehozását a célgazdával a linkre kattintást követően, anélkül, hogy meg kellene várni a gomb felengedését vagy az ujj elmozdítását a touch képernyőről.
- Új beállítások kerültek bevezetésre a Topics & Interest Group API kezelésére, amely a Privacy Sandbox kezdeményezés keretein belül terjed és lehetővé teszi a felhasználó érdeklődési köreinek meghatározását, valamint azok használatát a nyomkövető Cookie-k helyett az azonos érdeklődésű felhasználói csoportok kiemelésére anélkül, hogy az egyes felhasználók azonosítására sor kerülne. Továbbá egyszer megjelenő információs párbeszédek is hozzá lettek adva, amelyek elmagyarázzák a felhasználónak a technológia lényegét és javasolják annak aktiválását a beállításokban.
- A külső források indításának korlátozásának küszöbértékeit 4 ms-nál rövidebb intervallummal meghívott setTimeout és setInterval időzítők esetén megemelték 5-ről 100-ra, amely lehetővé teszi az egyedi meghívások agresszív kezelését, ugyanakkor megakadályozza a teljesítményt befolyásoló visszaéléseket.
- Engedélyezve lett a fő weboldal szervere számára a CORS (Cross-Origin Resource Sharing) jogosultsági ellenőrzésének megerősítési kérésének küldése, a "Access-Control-Request-Private-Network: true" fejléc használatával, amikor az oldal egy belső hálózaton (192.168.x.x, 10.x.x.x, 172.16-31.x.x) található alforráshoz vagy localhost-ra (127.x.x.x) fordul. A kérésre adott válaszban a szervernek vissza kell adnia az "Access-Control-Allow-Private-Network: true" fejlécet. A Chrome 104-es verzióban a megerősítés eredménye egyelőre nem befolyásolja a kérés feldolgozását - ha nincs megerősítés, a webkonzolban figyelmeztetés jelenik meg, de magát az alforrást is tartalmazó kérést nem blokkolják. A megerősítés nélküli blokkolás bekapcsolására a szerver nem várható korábban, mint a Chrome 107-es kiadásában. A blokkolás korábbi verziókban való aktiválásához a "chrome://flags/#private-network-access-respect-preflight-results" beállítást lehet aktiválni.
A jogosultsági ellenőrzés szerverrel bevezetésre került, hogy fokozza a védelmet a helyi hálózaton vagy a felhasználó gépén (localhost) található erőforrásokhoz történő hozzáférésből eredő támadások ellen, amelyek a weboldal megnyitásakor betöltött szkriptek által generáltak. Az ilyen jellegű kéréseket a támadók használják a CSRF-támadások végrehajtására routerek, hozzáférési pontok, nyomtatók, vállalati webes felületek és más olyan eszközök és szolgáltatások ellen, amelyek csak a helyi hálózatról fogadnak el kéréseket. Az ilyen támadásokkal szembeni védelem érdekében, ha bármilyen belső hálózatra irányuló alforráshoz fordul a böngésző, egy nyilvános jogosultsági kérést küld az alforrások betöltéséhez.
- Bevezetésre került a Region Capture mechanizmusa, amely lehetővé teszi a képernyőrögzítés alapján készült videóból a felesleges tartalom levágását. Például a getDisplayMedia API segítségével a webalkalmazás videóátvitelt tud szervezni a fül tartalmával, míg a Region Capture lehetővé teszi egyes tartalmi elemek, például a videokonferencia kezelőszereinek eltávolítását.
- Hozzáadva a Media Queries Level 4 specifikációjában meghatározott új szintaxisú média lekérdezések támogatása, amelyek a látható terület (viewport) minimális és maximális méretét határozzák meg. Az új szintaxis lehetővé teszi a hagyományos matematikai összehasonlító és logikai operátorok, például a „not”, „or” és „and” használatát. Például ahelyett, hogy „@media (min-width: 400px) { … }”, most már megadható, hogy „@media (width >= 400px) { … }”.
- Az Origin Trials módban (kísérleti lehetőségek, amelyek külön aktiválást igényelnek) számos új API került hozzáadásra. Az Origin Trial lehetőséget ad az adott API használatára olyan alkalmazásokból, amelyeket a localhost vagy a 127.0.0.1-től töltöttek be, vagy a regisztráció és a különleges token megszerzése után, amely korlátozott ideig érvényes egy adott webhelyre.
- Hozzáadva a CSS „focusgroup” tulajdonság a navigáció javítása érdekében a billentyűzet kurzor vezérlő nyílbillentyűivel.
- A Secure Payment Confirmation API-ban lehetőség van a felhasználó számára a hitelkártya paraméterek mentésének letiltására. A PaymentRequest() konstruktorban egy „showOptOut: true” kapcsoló áll rendelkezésre, amely lehetővé teszi a párbeszédpanel megjelenítését a hitelkártya paraméterek mentésének elutasításához.
- Hozzáadva a Shared Element Transitions API, amely lehetővé teszi a tartalom különböző nézetei közötti sima átmenet megszervezését egylapos webalkalmazásokban.
- Stabilizálva a spekulatív szabályok (Speculation rules) támogatása, amelyek lehetővé teszik a webhely készítői számára, hogy átadják a böngészőnek a felhasználó által legvalószínűbbnek tartott oldalak adatait. A böngésző ezt az információt a legvalószínűbb oldalak előzetes betöltésére és megjelenítésére használja.
- Stabilizálva a szubforrások webbundel formátumban történő csomagolásának mechanizmusa, amely növeli a kísérő fájlok (CSS-stílusok, JavaScript, képek, iframe) betöltésének hatékonyságát. A Webpack formátumbeli csomagokkal ellentétben a Web Bundle formátum az alábbi előnyökkel bír: a HTTP-cache-ban nem maga a csomag, hanem annak összetevői maradnak; a JavaScript összeállítása és végrehajtása nem várja meg a csomag teljes betöltését; további források, például CSS és képek beleszólása megengedett, amelyeket a webpackben JavaScript karakterláncokká kellett kódolni.
- Hozzáadva a CSS object-view-box tulajdonság, amely lehetővé teszi a kép olyan részének meghatározását, amely a megadott elem helyett a területen jelenik meg, például keretezés vagy árnyék hozzáadására használható.
- Hozzáadva a Fullscreen Capability Delegation API, amely lehetővé teszi egy Window objektum számára, hogy egy másik Window objektumnak átadja a requestFullscreen() meghívására vonatkozó jogot.
- Új API Fullscreen Companion Window került bevezetésre, amely lehetővé teszi a teljes képernyős tartalom és a felugró ablakok elhelyezését egy másik képernyőn, miután a felhasználó megerősítette azt.
- A CSS overflow-clip-margin tulajdonsághoz hozzáadódott a visual-box attribútum, amely meghatározza, hogy honnan kezdődjön a tartalom levágása az érintett területen kívül (lehet content-box, padding-box és border-box).
- Az Async Clipboard API-hoz hozzáadták a lehetőséget, hogy speciális formátumokat határozzanak meg a vágólapon átvitt adatok számára, eltérve a szövegtől, képektől és a formázott szövegtől.
- A WebGL támogatja a színterek megadását a rajzolási puffernél és a textúrákból való importáláskor.
- Megszűnt a támogatás az OS X 10.11 és macOS 10.12 platformok számára.
- Megszűnt az U2F API (Cryptotoken) támogatása, amely korábban elavultnak volt nyilvánítva és alapértelmezés szerint le volt tiltva. Az U2F API helyébe a Web Authentication API lépett.
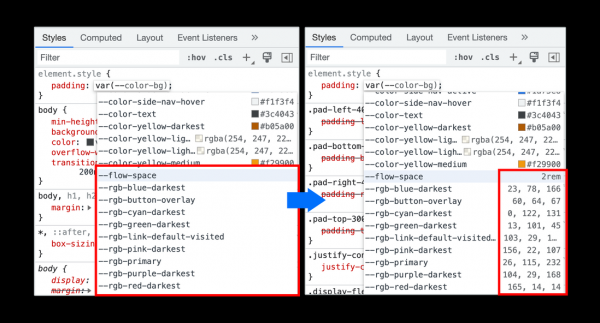
- Fejlesztések kerültek bevezetésre a webfejlesztői eszközökben. A hibakeresőben lehetőség nyílt a kód újraindítására a függvény elejétől, miután a töréspont valahol a függvény törzsében aktiválódott. A Recorder panel bővítmények fejlesztését támogató funkciót is bevezették. A teljesítményelemző panelen lehetőség nyílt a webalkalmazásban a performance.measure() metódus hívása során beállított címkék vizualizálására. A JavaScript objektumok tulajdonságainak automatikus kiegészítésénél javították az ajánlásokat. CSS-változók automatikus kiegészítésekor megjelenik a színnel nem összefüggő értékek előnézete.

Az új verzióban a hibajavítások mellett 27 sebezhetőséget is orvosoltak. Számos sebezhetőséget átfogó automatikus tesztelés során fedeztek fel az AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer és AFL eszközökkel. Kritikus problémák, amelyekkel megkerülhető a böngésző összes védelmi szintje és kód futtatható a rendszerben a sandbox környezeten kívül, nem kerültek elő. A sebezhetőségi jutalmazási program keretében a Google a jelenlegi verzióhoz 22 díjat ítélt oda összesen 84 ezer amerikai dollár (egy díj 15000 dollár, egy díj 10000 dollár, egy díj 8000 dollár, egy díj 7000 dollár, négy díj 5000 dollár, egy díj 4000 dollár, három díj 3000 dollár, négy díj 2000 dollár és három díj 1000 dollár). Az egyes jutalmak pontos összege még nem került megállapításra.
Forrás: opennet.ru
