

A Google közzétette a Chrome 118 webböngésző verzióját. Ugyanakkor elérhető a Chromium szabad projekt stabil kiadása is, amely a Chrome alapjául szolgál. A Chrome böngésző eltér a Chromiumtól, mivel Google logókat használ, rendelkezik egy rendszerrel, amely értesítéseket küld összeomlás esetén, DRM védett videók lejátszására alkalmas modulokkal bővült, automatikus frissítési rendszerrel, állandóan bekapcsolt Sandbox izolációval, biztosítja a Google API-hoz szükséges kulcsokat, és RLZ-paramétereket továbbít keresések során. Azok számára, akiknek több időre van szükségük a frissítéshez, külön támogatott az Extended Stable ág, ami 8 hétig tart. A következő Chrome 119 kiadása október 31-re van tervezve.
A Chrome 118 főbb változásai:
- Megkezdődött a Chrome-ban a harmadik féltől származó sütik támogatásának megszüntetésére való felkészülés, amelyek a jelenlegi oldal domainek eltérő webhelyekhez való hozzáféréskor kerülnek beállításra. Ezek a sütik a felhasználók webhelyek közötti mozgásának nyomon követésére szolgálnak a hirdetési hálózatok, a közösségi média widgetek és a webanalitikai rendszerek kódjában. A változtatások a Privacy Sandbox kezdeményezés keretein belül valósulnak meg, amely a felhasználói adatvédelem iránti igény és a hirdetési hálózatok, valamint weboldalak preferenciák nyomon követésére irányuló vágy közötti kompromisszum elérésére összpontosít.
A Chrome 118 webfejlesztői eszközeiben figyelmeztetés jelenik meg, amikor a jövőbeli blokkolás alá eső sütiket küldenek. Ezenkívül hozzáadódott a "--test-third-party-cookie-phaseout" parancssori opció, valamint a "chrome://flags/#test-third-party-cookie-phaseout" beállítás a blokkolás kényszerített aktiválásához tesztelési célokból. A harmadik féltől származó sütik tényleges blokkolása 2024 első negyedévében kezdődik, és a tesztelési időszak alatt a Chrome felhasználók 1%-át érinti. 2024 harmadik negyedéve után a blokkolás kiterjedése 100%-ra emelkedik.
A következő API-k használatát javasolják a nyomkövető sütik helyett:
- FedCM (Federated Credential Management), amely lehetővé teszi a megbízható azonosító szolgáltatások létrehozását, amelyek megőrzik a magánélet védelmét és működnek harmadik féltől származó sütik nélkül.
- Private State Tokens, amely lehetővé teszi a felhasználók azonosításának megosztását harmadik féltől származó azonosítók használata nélkül, és a felhasználó hitelesítési adatai különböző kontextusok között való továbbítását.
- Topics (témák), lehetővé teszi a felhasználó érdeklődési köreinek meghatározását, amelyeket felhasználói csoportok kiemelésére lehet használni hasonló érdeklődésű látogatók között anélkül, hogy a nyomkövető sütik azonosítanák az egyes felhasználókat. Az érdeklődések a felhasználó böngészőbeli aktivitása alapján kerülnek kiszámításra, és a felhasználó eszközén tárolódnak. A Topics API segítségével a reklámhálózat általános információkat kaphat az egyes érdeklődésekről az egyes felhasználók konkrét aktivitásának információi nélkül.
- Védett közönség, a retargeting és a saját közönség értékelésének megoldása (már korábban a webhelyet meglátogató felhasználókkal való munka).
- Attribution Reporting, lehetővé teszi a hirdetések hatékonyságának olyan jellemzőinek értékelését, mint a kattintások és a konverzió (vásárlás a webhelyen a kattintás után).
- Storage Access API, felhasználható arra, hogy a felhasználótól engedélyt kérjünk a cookie tárolójához való hozzáférésre, ha alapértelmezés szerint a harmadik féltől származó cookie-k blokkolva vannak.
- Minden felhasználó számára elérhető az ECH (Encrypted Client Hello) mechanizmus támogatása, amely az ESNI (Encrypted Server Name Indication) fejlesztését folytatja, és a TLS-munkamenetek paramétereinek, például a kért domainek nevének titkosítására szolgál. Az ECH kulcsfontosságú különbsége az ESNI-hez képest, hogy az ECH esetében nem csak egyes mezők titkosítása történik, hanem a teljes TLS ClientHello üzenet titkosítva van, ami megakadályozza az olyan mezőkön keresztüli kiszivárgást, amelyeket az ESNI nem fed le, például a PSK (Pre-Shared Key) mezőt. Az ECH engedélyezésének kezelésére a „chrome://flags#encrypted-client-hello” beállítás áll rendelkezésre.
- A böngésző fejlett védelmének (Safe Browsing > Enhanced protection) aktiválásakor lehetőség nyílik a nem hivatalos bővítmények távoli letiltására. Az eltávolítási döntést a Google szerverein hozzák meg manuális ellenőrzés vagy automatikus rosszindulatú kódfelismerő rendszer aktiválásának alapján.
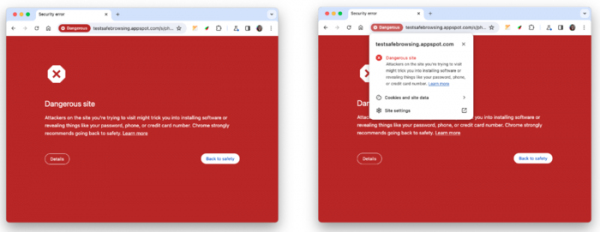
- A böngésző standard védelme (Safe Browsing > Standard protection) esetén valós időben végrehajtott biztonsági vizsgálat indításra kerül az Open URL-ek ellen, amely az alábbiak szerint történik: szerverek A Google felé részleges hash-eket küldenek a felhasználó által megnyitott URL-ekről. A felhasználó és a hash összepárosításának elkerülése érdekében az adatokat egy köztes proxy-n keresztül továbbítják. Korábban a vizsgálat helyi példány letöltésével történt a felhasználó rendszerére a nem biztonságos URL-ek listájából. Az új módszer lehetővé teszi a rosszindulatú URL-ek gyorsabb blokkolását. IP address A nem biztonságos webhely megnyitásának kísérletekor megjelenített oldalak formázása továbbfejlesztésre került, amikor a webhelyet a Safe Browsing mechanizmusa szerint nem biztonságosnak minősítik.
- A kibővített böngészővédelem (Safe Browsing > Enhanced protection) aktiválásakor a Google szerverekre küldött telemetriában figyelembe veszik a bővítmények chrome.tabs API-hoz intézett hívásait. Az adatokat a rosszindulatú tevékenységek és a bővítmények szabálysértéseinek azonosítására gyűjtik.

- A böngésző kiterjesztett védelme (Safe Browsing > Enhanced protection) során biztosított a titkosított ZIP- és RAR-archívumok mélyreható vizsgálatának támogatása a Google oldalán (a felhasználótól a kicsomagoláshoz szükséges jelszót kérik, ezt követően a tartalom ellenőrzés céljából a Google szervereire kerül).
- A böngésző kiterjesztett védelme (Safe Browsing > Enhanced protection) során biztosított a Google által történő titkosított ZIP- és RAR-archívumok mélyreható vizsgálatának támogatása (a felhasználótól a kicsomagoláshoz szükséges jelszót kérnek, ezt követően a tartalom a Google szervereire kerül ellenőrzésre).
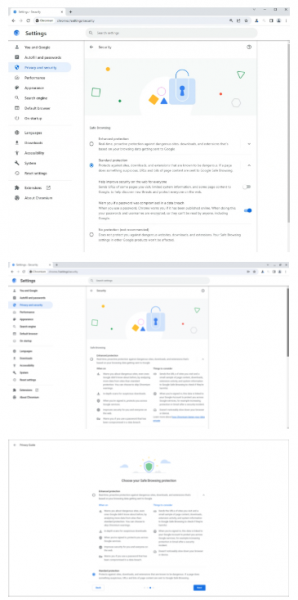
- A konfigurátorban és az adatvédelmi útmutatóban új szöveg került hozzáadásra, amely magyarázza a Safe Browsing védelmi szintjeit, és hivatkozások lettek hozzáadva a további információkat tartalmazó cikkekhez. Egyszerűsödtek a standard védelem, a védelem kikapcsolása és a jelszó kompromittálásáról szóló figyelmeztetések leírásai.

- A Quests szekció (árfigyelés online boltokban) információt kapott a kedvezmények elérhetőségéről az új lapoldalon. A kedvezményjelző mostantól megjelenhet a címsorban is, amikor az online boltok termékeire navigálunk, amelyeket a Google szolgáltatás figyel.
- A RFC-6265bis specifikáció szerint blokkolva lettek a vezérlő karaktereket tartalmazó cookie-k, amelyeket JavaScript-en keresztül állítottak be. Korábban a nullával, visszaeséssel és sortöréssel rendelkező cookie-k a problémás karakterig lettek levágva, nem blokkolva, ami egyes esetekben rosszindulatú tevékenységre használható volt. Az új viselkedés letiltásához használható az „—disable-features=BlockTruncatedCookies” opció.
- A regisztrált Service Worker kiegészítőknek engedélyezve van a WebUSB API elérése.
- Eltávolították a felhasználói aktiválás szükségességét a kérések és kifizetések megerősítésére szolgáló párbeszédpanelek megjelenítéséhez.
- Megszüntették az ASCII karakterek kódjaiként történő dekódolását „%xx” formátumban. Például korábban a „http://example.com/” írásakor dekódolva lett „http://example.com/A”, most viszont megmarad „http://example.com/”.
- Hozzáadva a szöveg függőleges elhelyezésének lehetősége a webformák select, meter, progress, button, textarea és input elemeiben. A szöveg pozicionálása a formákban CSS writing-mode tulajdonsággal történik, amely függőleges megjelenítéshez vertical-rl vagy vertical-lr értékeket vehet fel.
- A CSS „appearance” tulajdonságban megszüntették a nem szabványos kulcsszavak támogatását: inner-spin-button, media-slider, media-sliderthumb, media-volume-slider, media-volume-sliderthumb, push-button, searchfield-cancel-button, slider-horizontal, sliderthumb-horizontal, sliderthumb-vertical és square-button. Azokra a kulcsszavakra vonatkozóan, amelyek nem kerültek be a specifikációba, statisztikát gyűjtöttek, amely alapján ezek csak 0.001%-ban fordultak elő.
- Hozzáadva egy @scope CSS-szabály, amely a CSS-stílusok kötését végzi az alapján, hogy a stílusdefiníció mennyire közel van az elemekhez. Az @scope szabály használható a stílusok tipikus elrendezésének megkerülésére az elemek követési sorrendje alapján, vagy a komponens stílusának kiigazítására anélkül, hogy megérintené az abban található elemek stílusait. Például a beágyazott div-ek esetében: <div class="»lightpink-theme»"> <a href="/hu/»/#»">Én világos rózsaszín vagyok!</a> <div class="»pink-theme»"> <a href="/hu/»/#»">Különböző rózsaszín!</a> </div> </div> Az összes tartalom világos rózsaszínre lesz festve a "lightpink-theme" stílusblokk hatása miatt, amely a szülő div-ben van meghatározva. Az @scope használatával megváltoztathatjuk a láthatóság terjedelmét és elérhetjük, hogy a beágyazott div-nek a "pink-theme" stílusát közel a stílusdefinícióhoz hozzuk létre, nem pedig a kódos sorrend szerint: @scope (.pink-theme) { a { color: hotpink; } } @scope (.lightpink-theme){ a { color: lightpink; } }
- Hozzáadva a @media „scripting” media query támogatása, amely lehetővé teszi a szkriptek végrehajtási lehetőségének ellenőrzését (például a CSS-ben meg lehet határozni, hogy engedélyezve van-e a JavaScript támogatása).
- Hozzáadva a prefers-reduced-transparency media query támogatása, amely lehetővé teszi a rendszerbeállításokban bekövetkezett változások észlelését, amelyek a transparens vagy félig átlátszó effektusok csökkentéséért felelősek (például a „Reduce transparency” mód a macOS-ben, amely a szöveg olvashatóságának javítására szolgál).
- A CSS-ben hozzáadva az új értékek támogatása: „float: inline-start”, „float: inline-end”, „clear: inline-start”, „clear: inline-end”, „resize: block”, „resize: inline”, amelyek az elemek logikai pozicionálásának szabályozására szolgálnak (azoknál a nyelveknél, ahol az írás nem fentről lefelé és balról jobbra történik, a logikai pozicionálás a szöveg kezdetéről, végéről és irányáról szól).
- A CSS „transform-box” tulajdonságában hozzáadva a stroke-box, content-box és border-box értékek támogatása, amelyek lehetővé teszik a referencia terület számítási módszerének megváltoztatását a transzformációs műveletekhez, például a továbbfejlesztett grafikai hatások megvalósításához.
- Lehetővé vált a görgetési blokkok fókuszálása billentyűzet használata során történő navigáláskor (például a fókusz beállítása a görgetéshez a Tab billentyű megnyomásával, majd a kurzor irányító billentyűivel történő görgetéssel).
- Javítások történtek a webfejlesztői eszközökben. Kiterjesztették a Sources („Források”) panel képességeit, ahol a „Filesystem” szakasz helyett egy „Workspace” fül áll rendelkezésre, amely lehetővé teszi a fejlesztői eszközökkel végrehajtott módosítások szinkronizálását az eredeti fájlokkal.
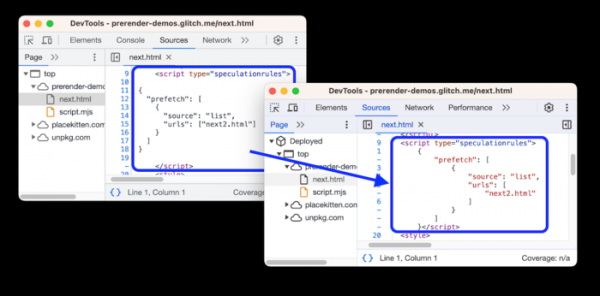
Lehetővé vált a tabok sorrendjének megváltoztatása a Sources panelen a drag & drop módszerrel. A JavaScript-kód formázását biztosítják, amely be van ágyazva a script elemekbe, module, importmap és speculationrules típusokkal. Hozzáadva a szintaxis kiemelése az importmap és speculationrules típusú szkriptekhez.

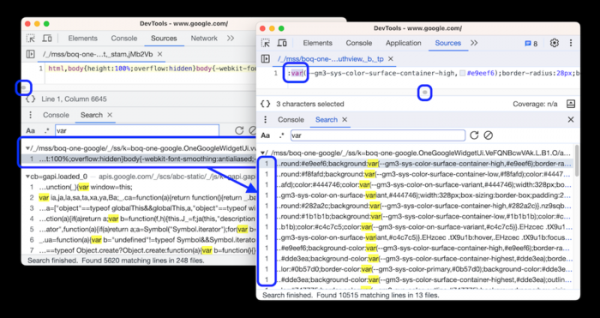
Az Elelemek panelján a Stílusok fülön egy külön szakasz került hozzáadásra a felhasználói tulajdonságokhoz, amely lehetővé teszi saját CSS tulajdonságok meghatározását JavaScript végrehajtása nélkül. A keresési eredményekben minden egyezést megjelenítünk a sorban, nem csak az első egyezést, ami kényelmes a méretcsökkentésre csomagolt JavaScript fájlok keresésekor (ha az eredményre kattint, a fájl megnyílik a szerkesztőben, és függőlegesen és vízszintesen görgetve mutatja a megtalált helyet).

Az új verzióban a hibajavítások mellett 20 sebezhetőséget is megszüntettek. Sok sebezhetőséget automatikus tesztelés során az AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer és AFL eszközök révén fedeztek fel. Mások mellett a kiadásban egy kritikus sebezhetőséget, a CVE-2023-5218-at is orvosolták, amely a memória felszabadítása utáni hozzáféréssel (Use after free) kapcsolatos a webhelyek elszigetelési mechanizmusában. Ez a sebezhetőség lehetővé teszi a böngésző összes védelmi szintjének megkerülését és kód végrehajtását a rendszeren a sandbox környezeten kívül. A sebezhetőségek felfedezéséért járó pénzjutalom program keretében a Google a jelenlegi kiadás során 14 díjat fizetett ki összesen 30,5 ezer dollár értékben (egy díj $6000, két díj $5000, két díj $3000, egy díj $2000, hat díj $1000 és egy díj $500). A jutalom mértékét még nem határozták meg.
Forrás: opennet.ru
