

A Google kiadta a Chrome 120 web böngésző verzióját. Ezzel egy időben elérhető a Chromium ingyenes projektének stabil kiadása, amely a Chrome alapjául szolgál. A Chrome böngésző a Chromium-tól eltér a Google logók használatával, a hibák esetén küldött értesítési rendszerrel, a másolásvédelem alá eső videó tartalom reprodukálására szolgáló modulokkal (DRM), az automatikus frissítési rendszerrel, a Sandbox izoláció folyamatos bekapcsolásával, a Google API-hoz szükséges kulcsok biztosításával és a keresés során RLZ-paraméterek átadásával. Akiknek több időre van szükségük a frissítéshez, külön támogatott az Extended Stable ág, ami 8 hétig érhető el. A következő Chrome kiadás, a 121-es verzió január 23-ára van tervbe véve.
A Chrome 120 főbb változásai:
- Megkezdődött a kísérlet a harmadik féltől származó sütik támogatásának letiltására, amelyek a más oldalakat látogató felhasználókra vonatkoznak. domain Ezek a sütik a felhasználók weboldalak közötti mozgásának nyomon követésére szolgálnak reklámhálózatok kódjában, közösségi média widgetekben és webanalitikai rendszerekben. 2024 januárjában a harmadik féltől származó sütik 1% -ának letiltására kerül sor a böngésző felhasználói között. A változtatások a Privacy Sandbox iniciatíva keretében történnek, amely a felhasználói adatvédelem igénye és a reklámhálózatok, valamint weboldalak látogatói preferenciáinak nyomon követésére tett erőfeszítések közötti kompromisszum elérésére irányul.
A következő API-k használatát javasolják a nyomkövető sütik helyett:
- FedCM (Federated Credential Management), amely lehetővé teszi a megbízható azonosító szolgáltatások létrehozását, amelyek megőrzik a magánélet védelmét és működnek harmadik féltől származó sütik nélkül.
- Private State Tokens, amely lehetővé teszi a felhasználók azonosításának megosztását harmadik féltől származó azonosítók használata nélkül, és a felhasználó hitelesítési adatai különböző kontextusok között való továbbítását.
- Topics (témák), lehetővé teszi a felhasználó érdeklődési köreinek meghatározását, amelyeket felhasználói csoportok kiemelésére lehet használni hasonló érdeklődésű látogatók között anélkül, hogy a nyomkövető sütik azonosítanák az egyes felhasználókat. Az érdeklődések a felhasználó böngészőbeli aktivitása alapján kerülnek kiszámításra, és a felhasználó eszközén tárolódnak. A Topics API segítségével a reklámhálózat általános információkat kaphat az egyes érdeklődésekről az egyes felhasználók konkrét aktivitásának információi nélkül.
- Védett közönség, a retargeting és a saját közönség értékelésének megoldása (már korábban a webhelyet meglátogató felhasználókkal való munka).
- Attribution Reporting, lehetővé teszi a hirdetések hatékonyságának olyan jellemzőinek értékelését, mint a kattintások és a konverzió (vásárlás a webhelyen a kattintás után).
- Storage Access API, felhasználható arra, hogy a felhasználótól engedélyt kérjünk a cookie tárolójához való hozzáférésre, ha alapértelmezés szerint a harmadik féltől származó cookie-k blokkolva vannak.
- Az Európai Unióban elfogadott DMA (Digitális Piacok Törvénye) jogszabályának megfelelően egyes felhasználók számára megjelenik egy párbeszéd a kiválasztott alapértelmezett keresőmotorról, amelynek beállításai megfelelnek a chrome://settings/search beállításainak. A Chrome 120 verziójában a párbeszéd 1% felhasználónak jelenik meg, és a Chrome 122 közzétételekor 100%-ra tervezik növelni.
- Megkezdődött a Theora videokodek támogatásának megszüntetése. A kezdeti szakaszban a Theora 1% felhasználó számára le van tiltva, de január 16-ig tervezi, hogy minden felhasználónál letiltja. Az átmeneti szakaszban a kodek visszaállításához a 'chrome://flags/#theora-video-codec' beállítás áll rendelkezésre. A Theora támogatásának megszüntetésének okaként említik, hogy a Theora megvalósításában, ahol elég bonyolult bináris adatok elemzésére és adatfolyamok dekódolására van szükség, sebezhetőségek lehetnek, amelyek hasonlítanak a közelmúlt kritikus problémáira a VP8 kodekkeresőben.
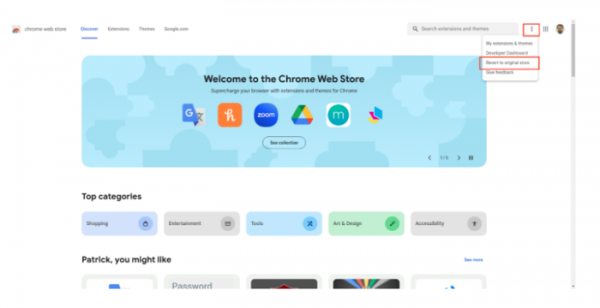
- A Chrome Web Store katalógusának dizájnja átdolgozásra került, hogy megkönnyítse a bővítmények keresését és kezelését. Új bővítmény kategóriák kerültek hozzáadásra (például gépi tanuláson alapuló bővítmények kategóriája és 'szerkesztői választás' rész). A menübe » ⋮ » hozzáadódott a korábbi dizájn visszaállításának lehetősége.

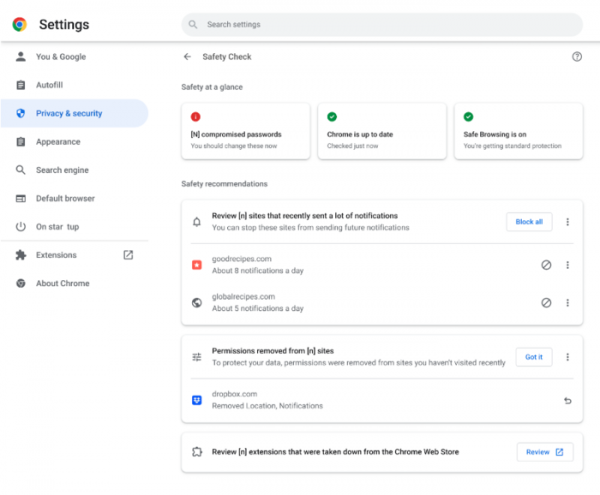
- A 'Biztonsági ellenőrzés' (Safety check) felület funkcionalitása kibővült, amely áttekintést nyújt a lehetséges biztonsági problémákról, mint például a kompromittált jelszavak használata, a rosszindulatú webhelyek ellenőrzésének állapota (Safe Browsing), a telepítetlen frissítések megléte és a rosszindulatú bővítmények észlelése. Az új verzióban proaktív mód került bevezetésre, amely időnként elvégzi a böngésző biztonsági ellenőrzéseit, és értesíti a felhasználót, ha problémákat észlel. A beállításokhoz opciók kerültek hozzáadásra a proaktív módban végzett műveletek kezelésére.

- Megvalósult az alkalmazkodó eszköztár, amely a böngészőablak méretének változása szerint alakítja magát.
- A jelszókezelőnél lehetőség van egyes jelszavak megosztására a Google Családi Csoportra vonatkozóan, amely a Google Fiók beállítása révén érhető el. Egyszerre csak egy jelszót lehet megosztani, ezt követően a megosztott jelszót nem lehet frissíteni vagy visszavonni az elküldő által.
- A nyomtatók kezelését külön szolgáltatásfolyamatba terelték, amely javította a böngésző stabilitását és a nyomtatás előtti oldalelőnézeti felület reakcióképességét.
- A TLS-ben megvalósították a kulcsok kapszulázásának (KEM, Key Encapsulation Mechanism) mechanizmusát, amely a kvantumszámítógépekkel szemben ellenálló hibrid X25519Kyber768 algoritmust használ. A TLS-kapcsolatokon belüli adatok titkosítására használt munkamenet kulcsok létrehozásához mostantól egyesíteni lehet az elliptikus görbék alapú X25519 kulcscserélő mechanizmust, amely jelenleg is alkalmazásban van a TLS-ben, a Kyber-768 algoritmussal, amely rácselmélet alapú titkosítást alkalmaz, amelynek megoldási ideje nem különbözik a klasszikus és kvantumszámítógépek esetében.
- A jogosultságok megerősítésére vonatkozó javaslatok szolgáltatásánál (Permission Suggestions Service) figyelembe veszik a jogosultságot kérő oldal URL-jét (az szerverek Google a jogosultságot kérő URL-ek hash értékeit fogják továbbítani).
- Android verzióban megszűnik az Android 7.0 'Nougat' platform támogatása.
- Hozzáadtunk egy keretrendszert a Close-kérelmek megvalósításához, amely lehetővé teszi a felhasználók számára, hogy a modal és felugró párbeszédek bezárását kérjék az Esc billentyű megnyomásával, vagy érintő mozdulattal, illetve a 'Vissza' gomb használatával okostelefonokon. A Close-kérelmek támogatása hozzá lett adva a
- A elemhez hozzáadtuk a 'name' attribútum támogatását, amely lehetővé teszi csoportok létrehozását a sorozatban találhatóelemek egy névvel történő definiálásával.
- A Media Session API hozzáadódott az "enterpictureinpicture" esemény, amely lehetővé teszi az oldal számára, hogy regisztráljon egy kezelőt, amelyet a tartalom "kép a képben" módban történő megnyitásakor hívnak meg.
- Egyszerűsített szintaxis az összetett CSS-blokkok számára — az összetett CSS-szabályok mostantól bármely elemmel kezdődhetnek, anélkül hogy az összetett szabály előtt meg kellene adni az ampersand karaktert vagy az is() függvényt. dl { dt { /* stílus a dl dt-hez */ } dd { /* stílus a dl dd-hez */ } }
- A CSS "background-clip" tulajdonsága hozzáadta a "text" paraméter támogatását, amely lehetővé teszi a kiválasztott háttér megjelenítését csak a szöveg karaktereivel határolt területen. Például a "background: linear-gradient(60deg, red, yellow, red, yellow, red); background-clip: text; color: rgba(0, 0, 0, 0.2)" megadása a következő megjelenítést eredményezi:

- A CSS-hez hozzáadódott a "scripting" médiakérdés, amely használható annak meghatározására, hogy a szkriptek, például a JavaScript futtathatók-e az aktuális oldalon.
- A CSS-hez hozzáadódott a ":dir()" pszeudoklasszis, amely lehetővé teszi az elemek kiválasztását a szöveg irányultsága alapján (például ":dir(ltr)" a balról jobbra kiírt szöveget tartalmazó elemeket fogja lefedni).
- A CSS-hez hozzáadódott a hatványozási függvények: pow(), sqrt(), hypot(), log() és exp().
- A CSS-hez az alábbi tulajdonságok támogatása került: mask, mask-image, mask-repeat, mask-position, mask-clip, mask-origin, mask-size, mask-composite és mask-mode a képek bizonyos pontokkal való átfedésével történő elrejtésére.
- A FontFaceSet API-hoz hozzáadódott a check() metódus, amely lehetővé teszi annak ellenőrzését, hogy a kiválasztott betűtípusokkal megjeleníthető-e a szöveg anélkül, hogy olyan betűtípusokat használnánk a FontFaceSet-ben, amelyek betöltése még nem fejeződött be.
- A WebGPU API-hoz hozzáadódott a 16-bites lebegőpontos fajták használatának lehetősége a shader-ekben.
- A Media Capabilities API-hoz a decodingInfo() metódusba hozzáadták az hdrMetadataType, colorGamut és transferFunction mezőket az HDR támogatásának meghatározására.
- A MediaStreamTrack API-hoz lehetőség került bevezetésre az elkapott és eldobott videókockák számlálóinak információinak beszerzésére.
- Lehetővé vált az ArrayBuffer objektum átadása a VideoFrame, AudioData, EncodedVideoChunk, EncodedAudioChunk és ImageDecoder konstruktorokba a bájtok tömbjének másolatának létrehozása nélkül történő közvetlen használathoz.
- A megváltozott specifikáció szerint, a XSS támadások elleni védelem fokozása és a böngészők közötti hordozhatóság javítása érdekében az SVGUseElement-ben megszűnt a nem támogatott "data:" URL-k támogatása, amely korábban nem volt támogatva a WebKit motorban.
- Hozzáadása az experimentális (origin trial) támogatás HTTP-fejléchez »Priority«, amely lehetővé teszi a kérés feldolgozásának prioritásáról való információk továbbítását (RFC 9218) a forráshoz való első kapcsolódás során.
- Fejlesztések történtek a webfejlesztők számára készült eszközökben. Az alapértelmezett hibakeresőben a Node.js moduljaival rendelkező könyvtárak, mint a »/node_modules/« és a »/bower_components/« alatt elhelyezett szkriptek figyelmen kívül hagyása be van kapcsolva. A távoli hibakeresés üzemmódban bevezetésre került egy át- és érintő képernyő közötti váltókapcsoló. Javították az animációk hibakeresését. Az Elemei panelhez hozzáadták a »media« váltókapcsolót az

A legújabb verzióban a hibajavítások és újdonságok mellett 10 sérülékenységet is megszüntettek. A sérülékenységeket nagyrészt automatizált teszteléssel az AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer és AFL eszközökkel fedezték fel. Kritikus problémák, amelyek megkerülhetik a böngésző védelmi szintjeit, és kódot hajthatnak végre a rendszerben a sandbox környezetén kívül, nem kerültek azonosításra. Az aktuális verzió sérülékenységeinek felfedezéséért tervezett jutalmi program keretein belül a Google 13 díjat ítélt oda összesen 15 000 dollár értékben (egy díj 10 000 dollár, egy díj 2000 dollár és három díj 1000 dollár).
Forrás: opennet.ru
