

A Google vállalat webböngésző kiadása . Egyszerre stabil kiadás egy nyílt projekt alapja , amely a Chrome alapjául szolgál. A Chrome böngésző a Google logóinak használatával, a leállás esetén küldött értesítési rendszerével, a Flash modul kérés szerinti betöltésével, a védett videóanyagok (DRM) lejátszásához szükséges modulokkal, az automatikus frissítések telepítési rendszerével és a keresés során történő átvitelével . A Chrome 80 következő kiadása február 4-ére van tervezve.
:
- a Password Checkup komponens, amely a felhasználó által használt jelszavak megbízhatóságának elemzésére szolgál. Bármely weboldalra való belépési kísérlet esetén a Password Checkup ellenőrzi a felhasználónév és jelszó párosát a kompromittált fiókok adatbázisában, és figyelmeztetést ad ki, ha problémát észlel (a vizsgálat a felhasználó oldalán történik, a hash-elő prefix alapján). A vizsgálat több mint 4 milliárd kompromittált fiókot ölel fel, amelyeket felhasználói adatbázisok kiszivárgásakor találtak. Figyelmeztetés kerül kiadásra a triviális jelszavak, például az „abc123” használatának megkísérlésekor is. A Password Checkup bekapcsolásának kezelésére a „Sync and Google Services” szekcióban egy speciális beállítást valósítottak meg.
- Bemutatásra került egy új, valós idejű phishing-észlelő technológia. Korábban a vizsgálat lokálisan letöltött Safe Browsing feketelista alapján történt, amelyek frissítése körülbelül 30 percenként zajlott, ami nem volt elegendő például a károkozók gyors domain váltása esetén. Az új módszer lehetővé teszi a URL-ek valós idejű ellenőrzését előzetes vizsgálattal a megbízható weboldalak hash-ei alapján, a fehérlistán szereplő népszerű weboldalak ezer hash-jével. Ha a megnyitott weboldal nem található a fehérlistán, a böngésző a Google szerverén ellenőrzi a URL-t, az SHA-256 hash link első 32 bitjét átadva, eltávolítva a lehetséges személyes adatokat. A Google becslése szerint az új megközelítés 30%-kal növeli az új phishing-weboldalak figyelmeztetéseinek hatékonyságát.
- Hozzáadott proaktív védelmet a Google fiók adatai és bármilyen jelszó, amelyet a jelszókezelőben mentettek, phishing-oldalakon való átvitelével szemben. Ha a felhasználó megkísérel mentett jelszót beírni olyan weboldalon, ahol ez a jelszó általában nem alkalmazott, figyelmeztetés fog megjelenni a potenciálisan veszélyes műveletre.
- TLS 1.0 és 1.1 használatával a kapcsolatoknál most már megjelenik a nem biztonságos kapcsolat jelzője. A TLS 1.0 és 1.1 teljes támogatása a Chrome 81-ben, amely 2020. március 17-én került tervezésre.
- Hozzáadva a lehetőség, hogy fagyasszuk be a inaktív füleket, amely lehetővé teszi, hogy automatikusan kiürítsük a memóriát azokról a fülekről, amelyek háttér állapotban több mint 5 percig tartózkodnak, és nem végeznek lényeges tevékenységeket. A fagyasztásra való alkalmasságról döntést heuristic alapú értékelés alapján hoznak. A funkció aktiválása a „chrome://flags/#proactive-tab-freeze” zászlóval történik.
- A vegyes tartalom blokkolása a HTTPS-en megnyitott oldalakon annak érdekében, hogy garantáljuk, hogy az https:// protokollal megnyitott oldalak csak védett kapcsolaton keresztül betöltött forrásokat tartalmazzanak. Bár a legveszélyesebb típusú vegyes tartalmat, például szkripteket és iframe-eket alapértelmezés szerint blokkolják, a képek, hangfájlok és videók még mindig betölthetők http://-n keresztül. A korábban használt vegyes tartalom jelzőt ezekre a beágyazásokra hatékonyan elavultnak és megtévesztőnek ítélték, mivel nem ad egyértelmű biztonsági értékelést az oldalról. Például a képek manipulálásával a támadó nyomon követési Cookie-kat helyezhet el, megpróbálhatja kihasználni a képfeldolgozók sérülékenységeit, vagy hamis információkat adhat meg a bemutatott kép helyett. A vegyes elemek blokkolásának letiltásához külön beállítás került hozzáadásra, amely a lakat ikonra kattintva megjelenő menüből érhető el.
- Hozzáadva egy kísérleti lehetőség, amely lehetővé teszi a vágólap tartalmának megosztását az asztali és mobil Chrome verziók között. Az egy fiókhoz tartozó Chrome példányok között most hozzáférhetünk egy másik eszköz vágólapjának tartalmához, beleértve a mobil és asztali rendszer közötti vágólap-megosztást is. A vágólap tartalmát végponttól végpontig terjedő titkosítással védik, amely megakadályozza, hogy a Google szervereken hozzáférjenek a szöveghez. A funkció a chrome://flags#shared-clipboard-receiver, chrome://flags#shared-clipboard-ui és chrome://flags#sync-clipboard-service beállításokon keresztül aktiválható.
- A címsorban bizonyos pillanatokban (például jelszó mentésekor) a profil szinkronizálása nélkül az avatar mellett megjelenik a Google aktuális fiókjának neve, hogy a felhasználó pontosan azonosíthassa az aktív fiókját.
- Az 1% felhasználónál aktiválva van A „DNS HTTPS-en keresztül” (DoH, DNS over HTTPS) funkcióban csak azok a felhasználók vehetnek részt, akiknél a rendszerbeállításokban már olyan DNS-szolgáltatók vannak megadva, amelyek támogatják a DoH-t. Például, ha a felhasználó rendszerbeállításaiban a DNS 8.8.8.8, akkor a Chrome-ben aktiválódik a Google DoH-szolgáltatása ("https://dns.google.com/dns-query"), ha a DNS 1.1.1.1, akkor pedig a Cloudflare DoH-szolgáltatása ("https://cloudflare-dns.com/dns-query"). A DoH bekapcsolására a "chrome://flags/#dns-over-https" beállítás érhető el. Három működési mód támogatott: „secure”, „automatic” és „off”. A „secure” módban a hosztok csak korábban gyorsítótárazott biztonságos értékek (védett kapcsolaton keresztül szerzett) és DoH-n keresztüli lekérdezések alapján határozhatók meg, a hagyományos DNS-re való visszaállás nem alkalmazható. Az „automatic” módban, ha a DoH és a védett gyorsítótár nem elérhető, megengedett az adatok megszerzése a nem biztonságos gyorsítótárból és a hagyományos DNS-en keresztüli lekérdezés. Az „off” módban először a közös gyorsítótár ellenőrzése történik, és ha nincs adat, a lekérdezés a rendszer DNS-én keresztül történik.
- Bevezetésre került egy kísérleti a háttérben történő tartalom-rajzolás gyorsítótárazása, amely jelentősen csökkentheti a késleltetést az ilyen típusú navigálás során azáltal, hogy teljesen tárolja az oldalt, amely nem igényel újrarajzolást és erőforrások betöltését. Az optimalizálás különösen a mobil verzióban figyelhető meg, ahol a teljesítménynövekedés a navigálás során elérheti a 19%-ot. A mód a "chrome://flags#back-forward-cache" opció segítségével kapcsolható be.
- a "chrome://flags/#omnibox-ui-hide-steady-state-url-scheme-and-subdomains" beállítás visszaállítja a protokoll megjelenítését a címsorban (mostantól minden hivatkozás mindig https:// és http://, valamint a „www.” nélkül jelenik meg).
- A Windows buildokban aktiválva van a hanglejátszó szolgáltatás sandbox-izolációja. Az izoláció aktiválásának kezelésére az AudioSandboxEnabled tulajdonság került megjelenítésre.
- A központosított adminisztrációs eszközökben lehetőség nyílik a szabályok meghatározására, amelyek előírják, hogy mekkora memóriahasználat megengedett a böngészőpéldány számára, mielőtt a háttérfülek kezdődnének eltávolításra. Az eltávolítás után felszabadított memória használhatóvá válik, és a fül tartalma újra betöltődik, amikor arra a fülre váltunk.
- A Linuxban beépített tanúsítvány-ellenőrző kezelőt alkalmaznak, amely helyettesítette a korábban használt NSS rendszert. A beépített kezelő a tanúsítványok ellenőrzésekor továbbra is használja az NSS tárolót, de szigorúbb követelményeket támaszt a helytelenül kódolt és külön érvényesített tanúsítványok feldolgozásánál (minden tanúsítványt érvényesítési központnak kell érvényesítenie).
- Android platformhoz készült verzióban az adaptív ikonok hozzárendelésének lehetősége a telepített webalkalmazásokhoz, amelyek Progresszív Web Alkalmazás (PWA) módban működnek. Az adaptív ikonok a készülék gyártója által használt interfészhez igazodhatnak, például lehetnek kerekek, négyzet alakúak vagy lekerekített sarkúak.
- API , amely hozzáférést biztosít a virtuális és kiterjesztett valóság létrehozásához szükséges komponensekhez. Az API lehetővé teszi a különböző eszközkategóriák egységes kezelését, az álló virtuális valóság sisakoktól, mint az Oculus Rift, HTC Vive és Windows Mixed Reality, a mobil eszközök, például a Google Daydream View és a Samsung Gear VR megoldásokig. Az új API alkalmazásaként említhetők az 360°-os videónéző programok, a háromdimenziós tér vizualizáló rendszerei, virtuális mozik létrehozása videók bemutatására, kísérletek folytatása 3D bolt- és galéria-interfészek megalkotására;
- Az Origin Trials módban (kísérleti lehetőségek, amelyek külön aktiválást igényelnek, ) több új API került javaslatra. Az Origin Trial lehetőséget biztosít a megadott API használatára az localhost vagy 127.0.0.1 címről betöltött alkalmazásokból, vagy külön regisztráció és egy speciális token megszerzése után, amely korlátozott ideig érvényes egy konkrét webhelyre.
- Minden HTML elemhez a «rendersubtree» attribútum van bevezetve, amely biztosítja a DOM elem megjelenítésének rögzítését. Ha az attribútumnak az «invisible» értéket adjuk, az elem tartalma nem lesz renderelve és ellenőrizve, ami lehetővé teszi a renderelés optimalizálását. Az «activatable» érték beállítása esetén a böngésző eltávolítja a láthatatlan attribútumot, megjeleníti a tartalmat és láthatóvá teszi azt.
- API-változat hozzáadva. a Promise mechanizmus alapján, amely biztonságosabb módot kínál a képernyő automatikus lezárásának kezelésére és az eszköz energiatakarékos üzemmódba való átváltására.
- Az attribútum alkalmazásának lehetősége megvalósítva. minden HTML és SVG elemhez, amelyekre a fókusz beállítható.
- Képek és videók esetén a szélesség vagy a magasság attribútumai alapján számítva a képarányt, ami felhasználható a kép méretének meghatározására CSS segítségével akkor, amikor a kép még nem töltődött be (megoldja a problémát, amikor a kép betöltése után a lap újraépül).
- CSS-tulajdonság hozzáadva , amely automatikusan beállítja a változó font méretét az optikai koordináták «», ha a betűtípus támogatja azokat. A mód lehetővé teszi az optimális glifformák kiválasztását a megadott méret alapján, például kontrasztosabb glifák használatát a címekhez.
- CSS-tulajdonság hozzáadva , amely lehetővé teszi bármilyen jel használatát a listapontok helyett, például «-«, «+», «★» és «▸».
- Ha a Worklet.addModule() nem hajtható végre, most egy részletes hibainformációval rendelkező objektum kerül visszaadásra, amely lehetővé teszi a hiba okának pontosabb felmérését (hálózati kapcsolati problémák, helytelen szintaxis stb.).
- A <script> elemek feldolgozása leállítva a dokumentumok közötti áthelyezéskor. A dokumentumok közötti áthelyezéskor a script események «error» és «load» végrehajtása is leállt.
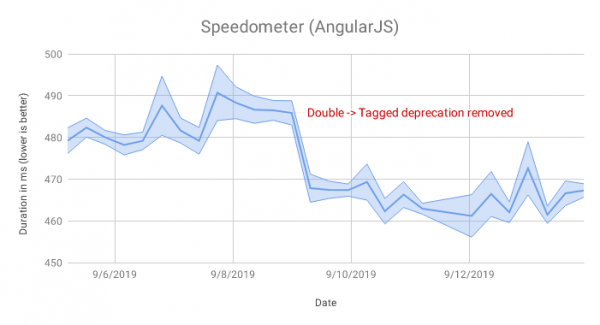
- A JavaScript motorban V8 optimalizálva lett a mezők nézetének megváltoztatásának feldolgozása az objektumokban, aminek eredményeként az AngularJS kód végrehajtása a Speedometer tesztkészletben 4%-kal gyorsabbá vált.

- A V8-ban a beépített API-kban, mint például a Node.nodeType és Node.nodeName getterek feldolgozásának optimalizálása is megtörtént, az IC (inline caching) kezelőjének hiányában. A módosítás körülbelül 12%-kal csökkentette az IC futási idő költségeit a Speedometer tesztkészlet Backbone és jQuery tesztjei alatt.
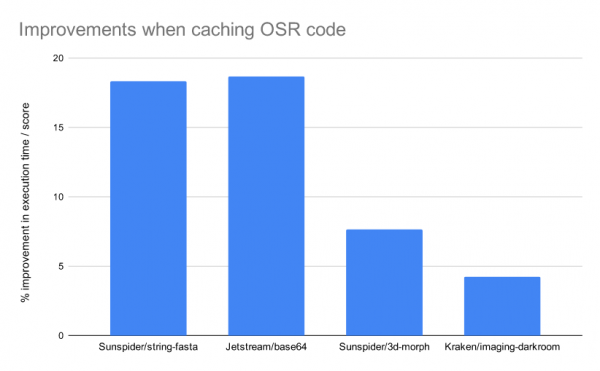
- Biztosított az OSR (on-stack replacement) mechanizmusának eredményeinek gyorsítótárazása, amely optimalizált kódot helyettesít a függvények végrehajtása során (lehetővé teszi az optimalizált kód használatát a hosszú ideig futó függvények esetén, anélkül, hogy meg kellene várni azok újbóli indítását). Az OSR gyorsítótárazás lehetővé teszi az optimalizálás eredményeinek felhasználását is a függvények újbóli indításakor, anélkül, hogy szükség lenne az optimalizálás megismétlésére.
Egyes tesztekben a változtatás lehetővé tette a csúcs teljesítmény 5–18%-kal történő emelését.
- Változások a webfejlesztők számára készült eszközökben:
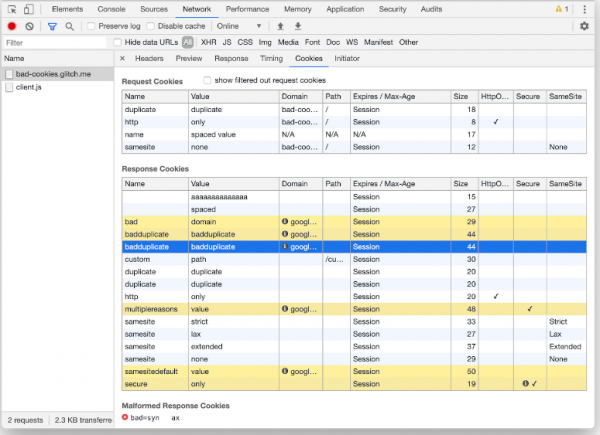
- hibakereső mód a lekérdezés leállásának okainak meghatározására vagy a Cookie-k visszaadására.
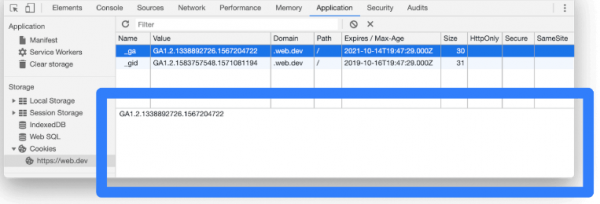
- A Cookie-k listájában hozzáadva a kiválasztott Cookie értékének gyors megtekintésének lehetősége egy adott sorra való kattintással.

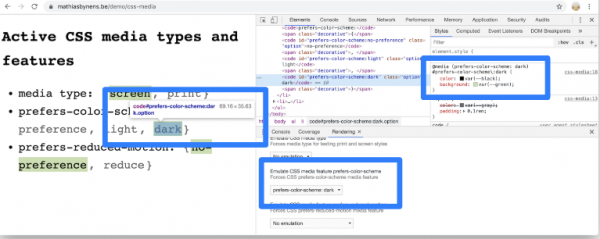
- Lehetővé vált különböző beállítások szimulálása a prefers-color-scheme és prefers-reduced-motion media lekérdezésekhez (például a weboldal viselkedésének ellenőrzése sötét rendszerfelületi téma vagy animált hatások kikapcsolása esetén).

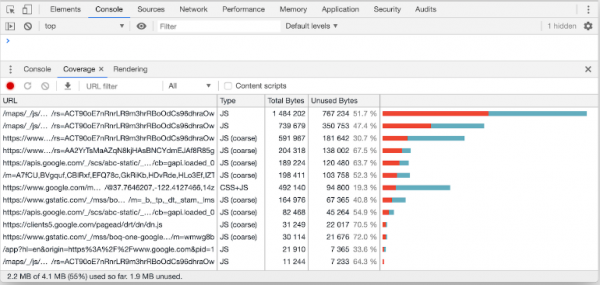
- Modernizálták a Coverage fül megjelenését, amely lehetővé teszi a használt és nem használt kód értékelését. Hozzáadva a szűrési lehetőség az információ típusának (JavaScript, CSS) alapján. A kód felhasználásával kapcsolatos információk is hozzáadásra kerültek a forráskód megjelenítésénél.

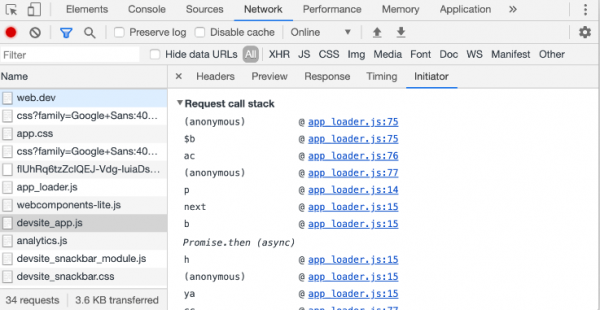
- Lehetővé vált a kérés okainak hibakeresése egy adott hálózati erőforrás esetén a hálózati aktivitás rögzítése után (megnézhető a JavaScript-kód hívásának nyomvonala, amely a forrás betöltéséhez vezetett).

- Hozzáadva a "Beállítások > Preferenciák > Források > Alapértelmezett behúzás" beállítás a behúzás típusának (2/4/8 szóköz vagy tabulátor) meghatározásához a Console és Sources paneleken megjelenített kódban.

- A Cookie-k listájában hozzáadva a kiválasztott Cookie értékének gyors megtekintésének lehetősége egy adott sorra való kattintással.
A legújabb verzióban a hibajavítások mellett 51 sérülékenységet is megszüntettek. Sok sérülékenységet az AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer és AFL eszközök automatikus tesztelésének eredményeként fedeztek fel. Két probléma (CVE-2019-13725, amely a Bluetooth támogatásához kapcsolódó már felszabadított memória területhez való hozzáférés, és CVE-2019-13726, amely a jelszókezelőben bekövetkező halom túlfolyás) kritikusnak lett címkézve, azaz lehetővé teszi a böngésző minden védelmi szintjének megkerülését és kód végrehajtását a rendszerben a sandbox környezeten kívül. Most először került két kritikus probléma egyetlen fejlesztési ciklus során a Chrome-ban felfedezésre. Az első sérülékenységet a Tencent Keen Security Lab kutatói találták meg, és a Tianfu Cup versenyen, a másodikat pedig Szergej Glazunov a Google Project Zero-tól fedezte fel.
A jelenlegi kiadás sérülékenységeinek felfedezéséért járó jutalmi program keretében a Google 37 jutalmat fizetett ki összesen 80,000 amerikai dollár értékben (egy díj 20,000, egy díj 10,000, két díj 7,500, négy díj 5,000, egy díj 3,000, két díj 2,000, két díj 1,000 és nyolc díj 500). A 15 jutalom nagysága még nem lett meghatározva.
Forrás: opennet.ru
