

A Google bemutatta a Chrome 92 webböngésző kiadását. Egyidejűleg elérhető a Chromium nyílt forráskódú projekt stabil verziója, amely a Chrome alapját képezi. A Chrome böngésző a Google logóinak használatával, a rendszerrel a hibák jelentésére, a védett videótartalmak (DRM) lejátszását lehetővé tevő modulokkal, az automatikus frissítések telepítésével, valamint az RLZ paraméterek kereséskor történő átvitelével különbözik. A következő Chrome 93 kiadására augusztus 31-én kerül sor.
A Chrome 92 főbb változásai:
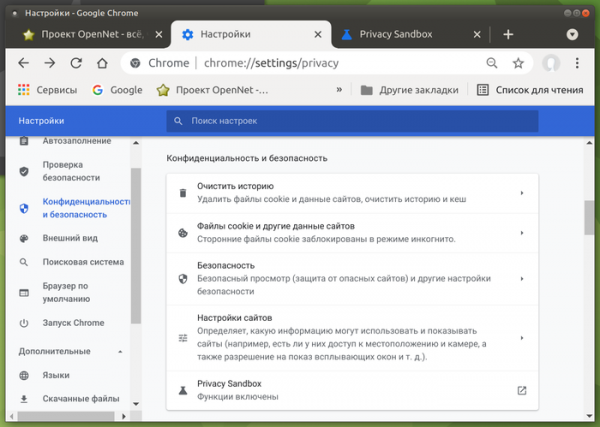
- A beállításokhoz eszközök kerültek a Privacy Sandbox komponensek engedélyezésének kezelésére. A felhasználók lehetőséget kaptak az FLoC (Federated Learning of Cohorts) technológia letiltására, amelyet a Google fejleszt az Cookie-k helyettesítésére "kohorszokkal", lehetővé téve a hasonló érdeklődésű felhasználók kiemelését anélkül, hogy az egyes személyeket azonosítanák. A kohorszokat a böngésző oldalán számolják ki gépi tanulási algoritmusok alkalmazásával a böngészés történeti adatai és az ott megnyitott tartalom alapján.

- Asztali rendszerek felhasználói számára alapértelmezés szerint engedélyezve van a visszalépés-cache (Back-forward cache), amely lehetővé teszi a gyors navigálást a "Vissza" és "Előre" gombok használatával, illetve a folyamatban lévő weboldalon korábban megtekintett oldalak segítségével. Korábban a visszalépés-cache csak Android platformokra készült összeállításokban volt elérhető.
- Jelentősen megerősítették a webhelyek és kiegészítők izolációját különböző folyamatokban. Míg korábban a webhelyek egymástól való elkülönítését a Site Isolation mechanizmus biztosította különböző folyamatokban, és valamennyi kiegészítőt külön folyamatba választották el, a legújabb kiadásban a böngésző kiegészítők közötti elkülönítést valósították meg úgy, hogy minden kiegészítőt egy-egy külön folyamatba helyeztek, ezáltal létrehozva egy újabb védelmi réteget a kártékony kiegészítők ellen.
- Jelentősen növelve lett a teljesítmény és a phishing észlelésének hatékonysága. A phishing gyorsasága a helyi képelemzés alapján az esetek felében akár 50-szeresére nőtt, míg 99%-nál legalább 2,5-szer gyorsabb lett. Átlagosan a phishing képekre vonatkozó osztályozási idő 1,8 másodpercről 100 ms-ra csökkent. Összességében a képmegjelenítési folyamatok okozta CPU terhelés 1,2%-kal csökkent.
- A tilalmi hálózati portok közé felvették a 989 (ftps-data) és 990 (ftps) portokat. Korábban már blokkolták a 69, 137, 161, 554, 1719, 1720, 1723, 5060, 5061, 6566 és 10080 portokat. A feketelistás portok esetében a HTTP, HTTPS és FTP-kérelmek küldése le van tiltva a NAT slipstreaming támadások elleni védelem érdekében, amely lehetővé teszi, hogy a támadó által előkészített weboldal megnyitásakor a felhasználó rendszerén hálózati kapcsolat létesüljön a támadó szerveréhez bármely UDP vagy TCP porton, függetlenül a belső címek (192.168.x.x, 10.x.x.x) használatától.
- Bevezették a kétfaktoros hitelesítés kötelezettségét a fejlesztők számára, amikor új bővítményeket vagy verziófrissítéseket tesznek közzé a Chrome Web Store-ban.
- Biztosították a már telepített bővítmények letiltását a böngészőben, ha azok eltávolításra kerültek a Chrome Web Store katalógusából a szabályok megsértése miatt.
- DNS-kérelmek küldésekor, ha klasszikus DNS-szervereket használnak, a "A" és "AAAA" rekordok mellett mostantól a "HTTPS" DNS-rekordot is lekérdezik, amely paramétereket közvetít, amelyek gyorsítják a HTTPS-kapcsolatok létrehozását. IP-címek Ezek a paraméterek tartalmazzák a protokoll beállításait, a TLS ClientHello titkosítási kulcsait és az alias aldomain listáját.
- Iframe blokkok esetében, amelyeket a jelenlegi oldal domainjeitől eltérő domainről töltenek be, tilos a JavaScript párbeszédablakok, mint a window.alert, window.confirm és window.prompt meghívása. Ez a változtatás védelmet nyújt a felhasználóknak azzal szemben, hogy egy idegen értesítést a főoldal kérdéseként tálaljanak. domainokAz új lap oldalán megjelenik a legkeresettebb dokumentumok listája, amelyeket a Google Drive-ban mentettek el.
- Lehetőséget biztosítottak a PWA (Progressive Web Apps) alkalmazások nevének és ikonképeinek megváltoztatására.
- Kis véletlenszerű számú web-űrlap esetén, amelyek cím vagy hitelkártyaszám megadásához kapcsolódnak, kísérletképpen letiltják az automatikus kitöltési ajánlások megjelenítését.
- A desktop verzióban a képfelkeresési lehetőség ("Kép keresése" a jobb gombos menüben) átkonvertálásra került a Google Lens szolgáltatás használatára az egyszerű Google keresőmotor helyett. Amikor a felhasználó a megfelelő gombot megnyomja a jobb gombos menüben, egy külön webalkalmazásra irányítják át.
- A Google Lens szolgáltatás használatára való áttérés következtében a képfelkeresési lehetőség a desktop verzióban most a Google Lens rendszert használja a Google általános keresőmotorja helyett. Amikor a megfelelő gombra kattint a felhasználó a jobb gombos menüben, átirányítják egy dedikált webalkalmazásra.
- A böngésző „incognito” módjában rejtve maradnak a meglátogatott oldalak hivatkozásai (ezek a hivatkozások értelmetlenek, mivel csak olyan üzenetet nyitottak meg, amely informál arról, hogy a böngészési előzményeket nem gyűjtik).
- Új parancsok lettek hozzáadva, amelyeket a címsorba beírva lehet aktiválni. Például a biztonsági jelszó- és kiegészítőellenőrző oldalra való gyors átmenethez elegendő beírni a „safety check” kifejezést, míg a biztonsági és szinkronizálási beállításokhoz a „manage security settings” és „manage sync” kifejezések segítenek.
- Speciális változások a Chrome Android verziójában:
- A kezelőfelületen megjelent egy új, testreszabható „Magic Toolbar” gomb, amely a felhasználó aktuális aktivitása alapján kiválasztott különböző linkeket mutat, valószínűleg szükséges hivatkozásokat tartalmazva.
- Frissült a gépi tanulási modell megvalósítása az eszközön, amely a phishing kísérleteit azonosítja. Ha phishing kísérletet észlelnek, a böngésző nemcsak figyelmeztető oldalt jelenít meg, hanem elküldi a Safe Browsing külső szolgáltatásnak a gépi tanulási modell verzióját, a kategóriák súlyát és a új modell használatának jelzőjét is.
- Eltávolították a „Show suggestions for similar pages when a page can’t be found” beállítást, amely hasonló oldalak ajánlásához vezetett a Google-hoz történő lekérdezés alapján, ha az oldal nem található. Ezt a beállítást korábban már eltávolították a desktop verzióból.
- Kiterjesztették a webhelyek izolálásának alkalmazását külön folyamatok révén. Erőforrás-felhasználási megfontolásokból eddig csak néhány nagyobb népszerű webhely került a külön folyamatokba. Az új verzióban az izoláció mostantól azokra az oldalokra is alkalmazásra kerül, ahol a felhasználó OAuth azonosítással jelentkezett be (például Google fiókkal való belépés) vagy amelyek HTTP fejlécet adnak meg Cross-Origin-Opener-Policy néven. Aki szeretné aktiválni az izolációt a webhelyek számára, annak a „chrome://flags/#enable-site-per-process” beállításhoz kell fordulnia.
- Kikapcsolták a V8 motorba beépített védelmi mechanizmusokat, amelyek a Spectre típusú harmadik fél csatornák támadásai ellen nyújtottak védelmet, mivel ezek nem bizonyultak olyan hatékonyaknak, mint a webhelyek külön folyamatokba való izolálása. A desktop verzióban ezt a mechanizmust már a Chrome 70 kiadás óta kikapcsolták.
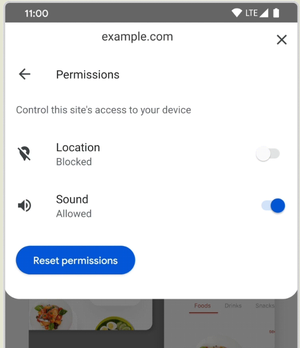
- Egyszerűsített hozzáférés a weboldal engedélyeinek beállításaihoz, mint például a mikrofonhoz, kamerához és a helymeghatározáshoz való hozzáférés. Az engedélyek listájának megjelenítéséhez elegendő rákattintani a zár szimbólumra a címsorban, majd kiválasztani a "Permissions" szekciót.

- Az Origin Trials módban (kísérleti lehetőségek, amelyek külön aktiválást igényelnek) számos új API került hozzáadásra. Az Origin Trial lehetőséget ad az adott API használatára olyan alkalmazásokból, amelyeket a localhost vagy a 127.0.0.1-től töltöttek be, vagy a regisztráció és a különleges token megszerzése után, amely korlátozott ideig érvényes egy adott webhelyre.
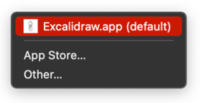
- API Fájlkezelés, amely lehetővé teszi webalkalmazások regisztrálását fájlkezelőként. Például egy PWA (Progressive Web Apps) üzemmódban futó webalkalmazás, ami szövegszerkesztőként működik, regisztrálhatja magát a ".txt" fájlok kezelőjeként, majd a rendszer fájlkezelője felhasználhatja szöveges fájlok megnyitásához.

- API Shared Element Transitions, amely lehetővé teszi a böngésző által biztosított kész effektusok használatát, a felhasználói felület állapotának megváltoztatását vizualizálva egyoldalas (SPA, single-page applications) és többoldalas (MPA, multi-page applications) webalkalmazásokban.
- API Fájlkezelés, amely lehetővé teszi webalkalmazások regisztrálását fájlkezelőként. Például egy PWA (Progressive Web Apps) üzemmódban futó webalkalmazás, ami szövegszerkesztőként működik, regisztrálhatja magát a ".txt" fájlok kezelőjeként, majd a rendszer fájlkezelője felhasználhatja szöveges fájlok megnyitásához.
- A CSS @font-face szabályhoz hozzáadva van a size-adjust paraméter, amely lehetővé teszi a glyph méretének skálázását egy adott betűtípusnak, anélkül, hogy megváltoztatná a CSS font-size tulajdonság értékét (a karakterek helye változatlan marad, de a glyph mérete ezen a területen megváltozik).
- A JavaScript-ben az Array, String és TypedArray objektumokban megvalósították az at() metódust, amely lehetővé teszi a relatív indexelést (az indexként megadott tömbhöz viszonyított pozíciót), beleértve a végéhez viszonyított negatív értékek megadását is (például „arr.at(-1)” visszaadja a tömb utolsó elemét).
- A JavaScript Intl.DateTimeFormat konstruktora új tulajdonságot tartalmaz, a dayPeriod-et, amely lehetővé teszi a napszak (reggel, este, napközben, éjszaka) megjelenítését.
- A SharedArrayBuffers objektumok használatakor, amelyek lehetővé teszik a megosztott memóriában tárolt tömbök létrehozását, szükség van a Cross-Origin-Opener-Policy és Cross-Origin-Embedder-Policy HTTP-fejlécek meghatározására, különben a kérés blokkolva lesz.
- A Media Session API-ban hozzáadták a „togglemicrophone”, „togglecamera” és „hangup” műveleteket, amelyek lehetővé teszik videokonferencia rendszerek által használt weboldalak számára, hogy saját kezelőiként csatlakozzanak a képernyőn megjelenő picture-in-picture gombokhoz a mikrofon ki-/bekapcsolásához, a kamera ki-/bekapcsolásához és a hívás befejezéséhez.
- A Web Bluetooth API-ban új lehetőség került bevezetésre a Bluetooth-eszközök gyártói és termékazonosítók alapján történő szűrésére. A szűrőt az "options.filters" paraméterrel lehet megadni a Bluetooth.requestDevice() metódusban.
- Megvalósult a User-Agent HTTP-fejléc tartalmának csökkentése első szakasza: a DevTools Issues fülön most figyelmeztetés jelenik meg a navigator.userAgent, navigator.appVersion és navigator.platform elavultságáról.
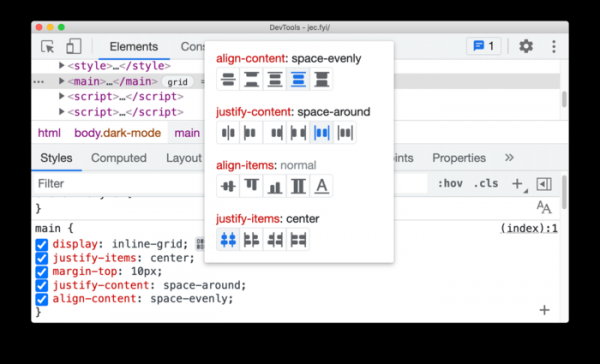
- A webfejlesztői eszközökbe új fejlesztések kerültek bevezetésre. A webkonzolban lehetőség nyílt a „const” kifejezések felülírására. Az Elements panelen az iframe elemeihez gyors megtekintési lehetőség lett hozzáadva a jobb egérgombbal kattintva megjelenő kontextusmenü révén. Javították a CORS (Cross-origin resource sharing) hibák hibakeresését. A hálózati aktivitás vizsgálati panelén hozzáadták a lehetőséget a WebAssembly hálózati kérések szűrésére. Bevezettek egy új CSS Grid szerkesztőt (a „display: grid” és „display: inline-grid” funkciókkal) a változások előnézetének megjelenítéséhez.

A új funkciók mellett az új verzióban 35 sebezhetőséget is kijavítottak. Sok sebezhetőséget automatizált tesztelés révén fedeztek fel az AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer és AFL eszközökkel. Kritikus problémákat, amelyek lehetővé tennék a böngésző védelmeinek kijátszását és a kód futtatását a sandbox környezeten kívül, nem találtak. A sebezhetőségek feltárásáért kifizetett pénzbeli jutalmazási program keretében a Google a jelenlegi kiadásra 24 prémium kifizetést tett 112 000 dollár összegben (két 15 000 dolláros, négy 10 000 dolláros, egy 8 500 dolláros, két 7 500 dolláros, három 5 000 dolláros, egy 3 000 dolláros és egy 500 dolláros prémium). 11 jutalom összegét még nem határozták meg.
Forrás: opennet.ru
