

A Google bemutatta a Chrome 93 webböngésző legújabb kiadását. Egyúttal elérhető a Chromium szabad projektének stabil kiadása, amely a Chrome alapjául szolgál. A Chrome böngésző jellemzője a Google logók használata, a hibák esetén értesítési rendszer, védett videó tartalmak (DRM) lejátszására szolgáló modulok, automatikus frissítés telepítési rendszer és az RLZ paraméterek megadásának lehetősége a keresés során. A következő Chrome 94 kiadására szeptember 21-én kerül sor (a fejlesztés négyhetes kiadási ciklusra vált).
A Chrome 93 főbb változásai:
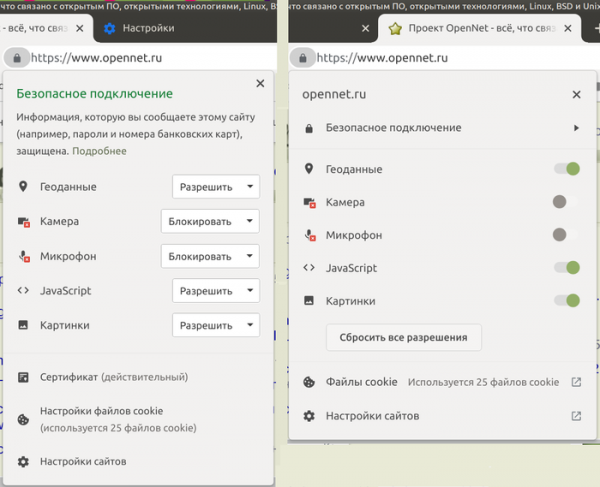
- Frissítették az oldalinformációs blokk megjelenését (page info), amely most már támogatja a beágyazott blokkokat, míg a hozzáférési jogok legördülő listáit kapcsolókra cserélték. A listákban a legfontosabb információk kerülnek először megjelenítésre. Ez a módosítás nem érhető el minden felhasználónak, aktiválásához a „chrome://flags/#page-info-version-2-desktop” beállítást lehet használni.

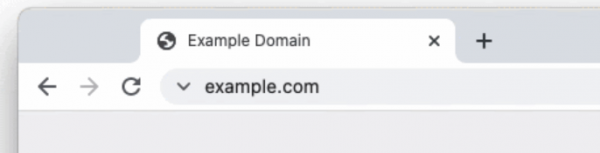
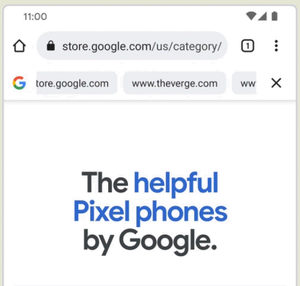
- A felhasználók kis százaléka számára, kísérletként, a címsorban a védett kapcsolat jelzője egy semlegesebb és félreértésre nem adó szimbólumra cserélődik (a lakat helyett egy „V” jel keletkezik). A nem titkosított kapcsolatok esetén továbbra is a „nem védett” jelző jelenik meg. A jelző cseréjének okaként említik, hogy sok felhasználó a lakatot a weboldal megbízhatóságával azonosítja, nem pedig a kapcsolat titkosítottságának jeléül. A Google felmérése szerint csupán a felhasználók 11%-a érti a lakat ikon jelentését.

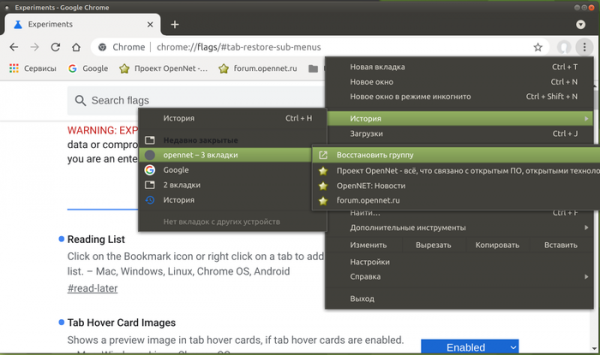
- A nemrégiben bezárt lapok listájában lehetőség van a bezárt lapcsoportok tartalmának megjelenítésére (korábban a listában csak a csoport neve látszott, részletek nélkül), így egyaránt visszaállítható az egész csoport, vagy akár egyes lapok is a csoportból. Ez a lehetőség nem érhető el minden felhasználónak, így aktiváláshoz a „chrome://flags/#tab-restore-sub-menus” beállítás módosítása szükséges.

- Új beállítások kerültek bevezetésre az Enterprise számára: DefaultJavaScriptJitSetting, JavaScriptJitAllowedForSites és JavaScriptJitBlockedForSites, amelyek lehetővé teszik a JIT-mentes üzemmód kezelését, amely kikapcsolja a JIT-kompilálás alkalmazását JavaScript végrehajtása során (csak az Ignition interpretert használja) és megakadályozza az végrehajtható memória lefoglalását kód végrehajtásakor. A JIT letiltása hasznos lehet potenciálisan veszélyes webalkalmazásokkal való munka biztonságának növelésére, cserébe a JavaScript végrehajtásának teljesítménycsökkenése körülbelül 17% lesz. Jelentős, hogy a Microsoft még tovább ment, és az Edge böngészőben bevezette a „Super Duper Secure” kísérleti módot, amely lehetővé teszi a felhasználó számára a JIT kikapcsolását és a JIT-vel inkompatibilis hardvervédelmi mechanizmusok aktiválását CET (Controlflow-Enforcement Technology), ACG (Arbitrary Code Guard) és CFG (Control Flow Guard) számára, amelyek a webtartalom feldolgozását végző folyamatokhoz kapcsolódnak. Ha a kísérlet sikeres lesz, akkor várható, hogy a Chrome fő összesítésébe is átkerül.
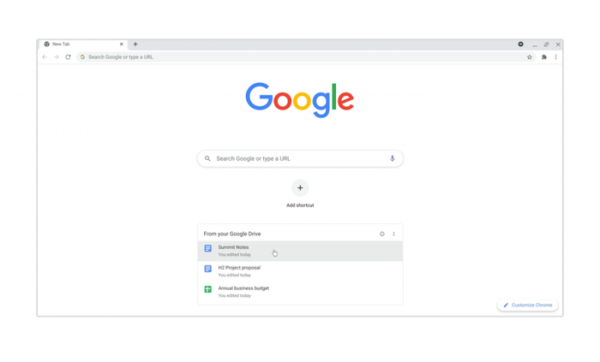
- Az új fül oldalán megjelenik a legkeresettebb dokumentumok listája, amelyeket a Google Drive-on mentettek el. A lista tartalma megfelel a drive.google.com Prioritás szakaszának. A Google Drive tartalmának megjelenésének kezelésére a „chrome://flags/#ntp-modules” és a „chrome://flags/#ntp-drive-module” beállításokat lehet használni.

- Az új fül megnyitásához új információs kártyák kerültek javasoltak, amelyek segítenek a nemrég megtekintett tartalom és a kapcsolódó információk megtalálásában. A kártyák célja, hogy megkönnyítsék a megszakított információk folytatását, például segítenek megtalálni egy étel receptját, amelyet nemrég találtak az interneten, de elveszett az oldal bezárása után, vagy folytatni a vásárlást az üzletekben. Kísérletként a felhasználóknak két új kártyát kínálnak: „Receptek” (chrome://flags/#ntp-recipe-tasks-module) a gasztronómiai receptkereséshez és a nemrégiben megtekintett receptek megjelenítéséhez; „Vásárlások” (chrome://flags/#ntp-chrome-cart-module) a kiválasztott internetes üzletekben lévő termékek emlékeztetésére.
- Az Android platform verziójába opcionális támogatás került a folyamatos keresési panelhez (chrome://flags/#continuous-search), amely lehetővé teszi a legutóbbi Google keresési eredmények szem előtt tartását (a panel továbbra is mutatja az eredményeket, miután más oldalakra navigáltak).

- Az Android platform verziójához egy kísérleti idézetmegosztó mód került hozzáadásra (chrome://flags/#webnotes-stylize), amely lehetővé teszi, hogy a kijelölt weboldalrészletet idézet formájában elmentsük és megosszuk más felhasználókkal.
- Az új kiegészítők vagy a Chrome Web Store verzióinak közzétételekor mostantól kötelező a fejlesztői kétfaktoros hitelesítés alkalmazása.
- A Google-fiók felhasználói számára elérhetővé vált a lehetőség, hogy a Google-fiókjukban tárolják a fizetési információkat.
- Inkognitó módban, ha aktiválva van az adatok törlésére vonatkozó lehetőség, egy új megerősítő párbeszédablak került bevezetésre, amely magyarázza, hogy az adatok törlése a böngészőablak bezárásához és az összes incognito munkamenet befejezéséhez vezet.
- Néhány eszköz firmware-ével való inkompatibilitás miatt ideiglenesen letiltották a Chrome 91-ben bevezetett új, kvantumszámítógépekkel szemben ellenálló kulcsmegosztási módszer támogatását, amely a TLSv1.3 CECPQ2 (Combined Elliptic-Curve and Post-Quantum 2) kiterjesztésének felhasználásán alapul, egyesítve a klasszikus X25519 kulcsmegosztási mechanizmust a HRSS séma, NTRU Prime algoritmusra épülő, post-quantum kriptoszisztémákra kifejlesztett módszerrel.
- A betiltott hálózati portok közé bekerült a 989 (ftps-data) és a 990 (ftps) port a ALPACA támadás blokkolása érdekében. Korábban a NAT slipstreaming támadások védelme érdekében már letiltották a 69, 137, 161, 554, 1719, 1720, 1723, 5060, 5061, 6566 és 10080 portokat.
- A TLS-ben megszűnik a 3DES algoritmussal alapuló titkosítások támogatása. Különösen eltávolították a TLS_RSA_WITH_3DES_EDE_CBC_SHA titkosítási készletet, amely a Sweet32 támadásnak volt kitéve.
- Megszűnt az Ubuntu 16.04 disztribúció támogatása.
- Lehetővé vált a WebOTP API használata különböző eszközök között, amelyek közös Google-fiókkal rendelkeznek. A WebOTP lehetővé teszi a webalkalmazás számára, hogy elolvassa az SMS-ben küldött egyszer használatos megerősítési kódokat. Az új változtatás lehetővé teszi, hogy a megerősítési kódot Androidos Chrome mobil eszközről kapják meg, majd azt asztali rendszeren alkalmazzák.
- Kiterjesztették az User-Agent Client Hints API-t, amely a User-Agent fejléc helyettesítésére fejlődik. Az User-Agent Client Hints lehetővé teszi a böngésző és a rendszer (verzió, platform stb.) adott paramétereiről szóló adatok szelektív visszaadását csak kérés alapján. szerverrelA felhasználó egyúttal meghatározhatja, hogy milyen információt oszthat meg a webhelytulajdonosokkal. A User-Agent Client Hints használatakor a böngésző azonosítója nem kerül továbbításra kifejezett kérés nélkül, és alapértelmezetten csak az alapvető paraméterek vannak megadva, ami megnehezíti a passzív azonosítást.
Az új verzióban bevezetésre került a Sec-CH-UA-Bitness paraméter támogatása, amely a platform bitméretéről szolgáltat adatokat, és ez felhasználható optimalizált bináris fájlok megadására. Alapértelmezetten a Sec-CH-UA-Platform paraméter általános platformadatokat küld. Az UADataValues értékben, amely a getHighEntropyValues() híváskor kerül visszaadásra, alapértelmezetten általános paraméterek kibocsátása történik, ha a részletes változat nem áll rendelkezésre. A NavigatorUAData objektumba egy toJSON metódus került, amely lehetővé teszi a JSON.stringify(navigator.userAgentData) típusú konstrukciók használatát.
- Stabilizálták és alapértelmezettként javasolták az erőforrások csomagba foglalásának lehetőségét Web Bundle formátumban, amely az összes kiegészítő fájl (CSS-stílusok, JavaScript, képek, iframe) hatékonyabb betöltésére alkalmas. A JavaScript fájlok (webpack) csomagjainak meglévő támogatásának hátrányai, amelyeket a Web Bundle próbál orvosolni: a HTTP-cache-ben magának a csomagnak kell megérkeznie, nem pedig az összetevőinek; a fordítás és végrehajtás csak a csomag teljes betöltése után kezdődhet el; további erőforrások, mint például a CSS és a képek, JavaScript karakterláncként történő kódolást igényelnek, ami megnöveli a méretüket és még egy szakasz értelmezését is igényli.
- Bevezetésre került a WebXR Plane Detection API, amely információt nyújt a sík felületekről virtuális 3D-környezetben. Az említett API lehetővé teszi, hogy elkerüljük a MediaDevices.getUserMedia() hívás során bekövetkező erőforrásigényes adatfeldolgozást, saját gépi látási algoritmusok megvalósításával. Emlékeztetünk, hogy a WebXR API egységesíti a különböző virtuális valóság eszközosztályokkal való munkát, a statikus 3D-s sisakoktól kezdve a mobil eszközökre épülő megoldásokig.
- Az Origin Trials módban (kísérleti lehetőségek, amelyek külön aktiválást igényelnek) számos új API került hozzáadásra. Az Origin Trial lehetőséget ad az adott API használatára olyan alkalmazásokból, amelyeket a localhost vagy a 127.0.0.1-től töltöttek be, vagy a regisztráció és a különleges token megszerzése után, amely korlátozott ideig érvényes egy adott webhelyre.
- Javasolt a Multi-Screen Window Placement API, amely lehetővé teszi az ablakok elhelyezését bármely, a jelenlegi rendszerhez csatlakoztatott kijelzőn, valamint az ablak pozíciójának megőrzését és szükség esetén teljes képernyős megjelenítését. Például a megadott API segítségével egy webalkalmazás, amely bemutatókat tart, rendezheti a dia megjelenítést az egyik képernyőn, míg a prezentáló megjegyzéseit egy másikon mutathatja.
- A Cross-Origin-Embedder-Policy fejlécbe, amely a Cross-Origin izolációs módot szabályozza és lehetővé teszi a biztonságos használati szabályok meghatározását a kiváltságos műveletekhez az oldalon, hozzáadva a „credentialless” paraméter támogatását, amely lehetővé teszi a hitelesítési adatokkal, például Cookie és kliens tanúsítványokkal kapcsolatos információk átadásának kikapcsolását.
- Függetlenül telepített webalkalmazásokhoz (PWA, Progressive Web Apps), amelyek kezelik az ablak tartalmát és a bemenetek feldolgozását, elérhetővé vált egy ablakvezérlő overlay, amely tartalmazza az ablak címterületét és a kibővítő/minimáló gombokat. Az overlay kiterjeszti a módosítható területet az egész ablakra, és lehetővé teszi, hogy saját elemeket adjunk hozzá a címterülethez.

- Lehetőség van PWA-alkalmazások létrehozására, amelyek URL-kezelőként használhatók. Például az alkalmazás music.example.com regisztrálhatja magát a https://*.music.example.com URL-kezelőjeként, és minden külső alkalmazásból, például üzenetküldőkből és levelező kliensekből elindított hivatkozás ezen PWA-alkalmazásokat nyitja meg, nem pedig új böngészőfület.
- Lehetővé tették CSS-fájlok betöltését az „import” kifejezés segítségével, hasonlóan a JavaScript modulok betöltéséhez, ami kényelmes a saját elemek létrehozásakor, és lehetővé teszi, hogy elkerüljük a JavaScript kóddal való stílusbeállítást. import sheet from ‘./styles.css’ assert { type: ‘css’ }; document.adoptedStyleSheets = [sheet]; shadowRoot.adoptedStyleSheets = [sheet];
- Új statikus abort signal metódus került bevezetésre, amely visszaadja az AbortSignal objektumot, amely már állítsa az aborted paramétert. Ahelyett, hogy több sor kódra lenne szükség az aborted állapotú AbortSignal objektum létrehozásához, elegendő egyetlen sor: „return AbortSignal.abort()”.
- A Flexbox elemhez hozzáadva a start, end, self-start, self-end, left és right kulcsszavak támogatását, amelyek kiegészítik a center, flex-start és flex-end kulcsszavakat, amelyek megkönnyítik a flex-elemek pozíciójának egyszerűbb igazítását.
- Az Error() konstruktorban új választható "cause" tulajdonság került megvalósításra, amely lehetővé teszi a hibák összekapcsolását. const parentError = new Error('parent'); const error = new Error('parent', { cause: parentError }); console.log(error.cause === parentError); // → true
- Az HTMLMediaElement.controlsList tulajdonsághoz hozzáadták a noplaybackrate mód támogatását, amely lehetővé teszi a böngésző által biztosított felhasználói felület elemeinek letiltását a multimédiás tartalom lejátszási sebességének megváltoztatásához.
- Hozzáadták a Sec-CH-Prefers-Color-Scheme fejlécet, amely lehetővé teszi a felhasználói által preferált színskála adatainak átadását a lekérdezés során. Ez a 'prefers-color-scheme' médiakérdések hasznosításával lehetővé teszi a weboldal számára, hogy optimalizálja a választott színsémához tartozó CSS betöltését, és elkerülje a más sémákra való látható váltásokat.
- Hozzáadták az Object.hasOwn tulajdonságot, amely az Object.prototype.hasOwnProperty egyszerűsített változata, statikus metódus formájában. Object.hasOwn({ prop: 42 }, 'prop') // → true
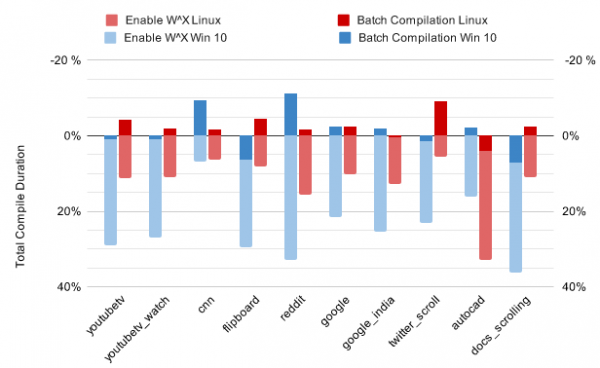
- A Sparkplug JIT-kompilátorba, amely gyors nyers kompilációs végrehajtáshoz készült, hozzáadták a műveletek kötegelt végrehajtásának módját, amely csökkenti a memóriaoldalak írási és végrehajtási mód közötti váltás költségeit. A Sparkplug most egyszerre több funkciót is összefűz, és az mprotect-et egyszer hívja meg az egész csoport hozzáférési jogainak megváltoztatására. Az ajánlott mód jelentősen csökkenti a kompilációs időt (akár 44%-kal) anélkül, hogy negatívan befolyásolná a JavaScript végrehajtásának teljesítményét.

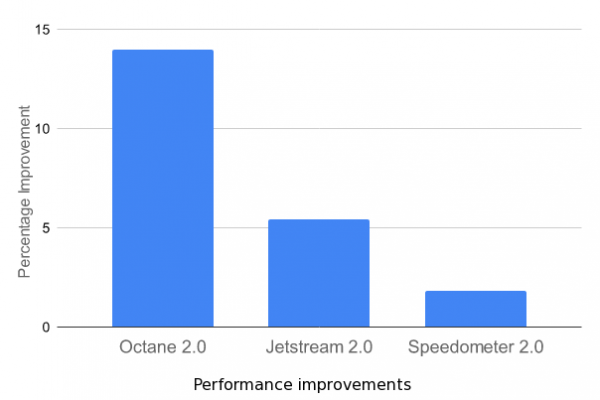
- Az Android verzióban letiltották a V8 motorba beépített védelmi mechanizmusokat a kódszivárgásos támadások, például a Spectre ellen, amelyek nem bizonyultak olyan hatékonynak, mint a weboldalak elszigetelése külön folyamatokban. A desktop verzióban ezeket a mechanizmusokat már a Chrome 70 kiadásakor letiltották. A felesleges ellenőrzések kikapcsolása 2-15%-os teljesítménynövekedést eredményezett.

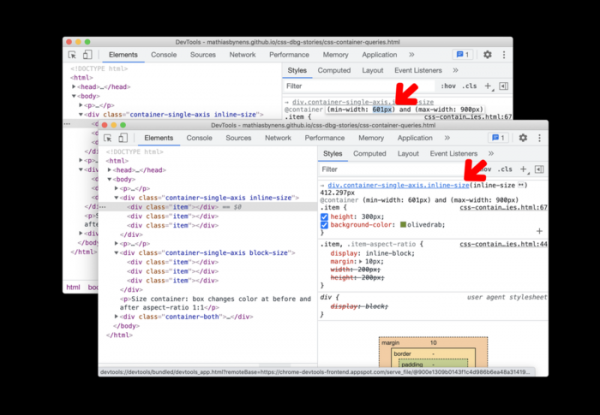
- Fejlesztések történtek a webfejlesztős eszközökben. A stílustáblák inspekciós módjában lehetőség nyílik a @container kifejezés segítségével kialakított lekérdezések szerkesztésére. A hálózati inspekciós módban valós idejű előnézet áll rendelkezésre Web bundle formátumban. A webkonzolban a kontextuális menübe új lehetőségek kerültek a sorok JavaScript vagy JSON literálok formájában történő másolására. Egyszerűsödött a CORS (Cross-Origin Resource Sharing) hibák hibakeresése.

A legújabb verzióban 27 sebezhetőséget javítottak, emellett új funkciókat is bevezettek. A sebezhetőségek többsége automatizált tesztelések során került feltárásra, melyeket az AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer és AFL eszközök végeztek. Kritikus problémákat, amelyek lehetővé tennék a böngésző minden védelmi szintjének megkerülését és a kód végrehajtását a sandbox környezeten kívül, nem észleltek. A sebezhetőségek felfedezéséért járó pénzjutalom program keretein belül a Google 19 jutalmat osztott ki az aktuális kiadásra 136,500 dollár értékben (három $20,000, egy $15,000, három $10,000, egy $7,500, három $5,000 és három $3,000 jutalom). Öt jutalom mértéke még nem került meghatározásra.
Forrás: opennet.ru
