

A Google bemutatta a Chrome 98-as web böngészőjének kiadását. Egyidejűleg elérhető egy stabil verzió a Chromium szabad projektből, amely a Chrome alapját képzi. A Chrome böngésző megkülönböztető jegyei közé tartozik a Google logók használata, a rendszer a leállás utáni értesítések küldésére, a másolásvédelemmel ellátott videótartalom lejátszásához szükséges modulok (DRM), az automatikus frissítések telepítésének rendszere és az RLZ-paraméterek átadása kereséskor. A következő Chrome 99-es kiadás időpontja március 1-re van tervezve.
A legfontosabb változások a Chrome 98-ban:
- A böngészőbe beépítették a saját gyökértanúsítvány-tárolót (Chrome Root Store), amelyet a különböző operációs rendszerek specifikus külső tárolói helyett fognak használni. A tároló a Firefox független gyökértanúsítvány-tárolójára hasonlít, amely az első lépés a tanúsítványok hitelesítési láncának ellenőrzésére az HTTPS-webhelyek megnyitásakor. Az új tároló jelenleg még nem használatos alapértelmezés szerint. A rendszertárolókra vonatkozó konfigurációk egyszerűsítése és a hordozhatóság biztosítása érdekében egy átmeneti időszak lép érvénybe, amely során a Chrome Root Store-ban teljes körű tanúsítvány-gyűjtemény kerül bevezetésre, amelyet a legtöbb támogatott platform többsége jóváhagyott.
- Folyamatban van a helyi hálózathoz vagy a felhasználó számítógépéhez (localhost) való hozzáférést célzó támadásokkal szembeni védelem megerősítésének terve. Ezüstben a kártevők a CSRF-támadások végrehajtására használják ezeket a kéréseket útválasztók, hozzáférési pontok, nyomtatók, vállalati webes felületek és más, csak a helyi hálózatból érkező kéréseket fogadó eszközök és szolgáltatások ellen.
Ilyen támadások elleni védelem érdekében, ha bármilyen alforrás elérésére kerül sor a belső hálózaton, a böngésző egyértelmű kérelmet fog küldeni az ilyen alforrások letöltési jogosultságára. A jogosultságok kérése egy szerver A fő weboldal CORS (Cross-Origin Resource Sharing) lekérdezéséhez hozzá kell adni a „Access-Control-Request-Private-Network: true” fejlécet, mielőtt a belső hálózathoz vagy a localhosthoz fordulnánk. A művelet megerősítésekor a szervernek meg kell sértenie a „Access-Control-Allow-Private-Network: true” fejlécet a kérésre adott válaszban. A Chrome 98-ban az ellenőrzés tesztelési módban működik, és ha a jóváhagyás hiányzik, a webkonzolon figyelmeztetés jelenik meg, de a kérés nem blokkolódik. A blokkolást legkorábban a Chrome 101 megjelenésével tervezik aktiválni.
- A fiók beállításaiba integrálták a védelmet a veszélyes weboldalak ellen (Enhanced Safe Browsing), ami további ellenőrzéseket aktivál a phishing, rosszindulatú tevékenységek és egyéb webes fenyegetések ellen. A funkció aktiválásakor a Google fiókban felajánlják a mód engedélyezését a Chrome-ban is.
- Új modellt adtak hozzá a phishing kísérletek azonosítására az ügyfélnél, amelyet a TFLite (TensorFlow Lite) gépi tanulási platform segítségével valósítottak meg, és nem igényli adatok küldését a Google felé az ellenőrzéshez (ebben az esetben a telemetria továbbítja a modell verziójával és a kategóriánkénti kiszámított súlyokkal kapcsolatos információt). A phishing kísérlet észlelésekor a felhasználónak a gyanús weboldal megnyitása előtt figyelmeztető oldal jelenik meg.
- Az API Client Hints fejlesztés alatt áll, mint a User-Agent fejléc helyettesítője, amely lehetővé teszi a böngésző és a rendszer specifikus paramétereiről (verzió, platform stb.) való adatok szelektív megadását csak kérés után. szerverrelMegvalósították a lehetőséget, hogy a böngésző azonosítók listájába hamis neveket illesszenek, hasonlóan a TLS GREASE (Generate Random Extensions And Sustain Extensibility) mechanizmusához. Például a ‚Chrome; v=”98“‘ és a ‚Chromium; v=”98“‘ mellett be lehet illeszteni egy véletlenszerű, nem létező böngésző azonosítót, mint például ‚(Not;Browser; v=”12“‘. Ez lehetővé teszi az ismeretlen böngészők azonosításaival kapcsolatos problémák felderítését, amelyek miatt az alternatív böngészőknek más népszerű böngészőknek kell kiadniuk magukat, hogy kikerüljék az elfogadott böngészők listájának ellenőrzését.
- Január 17-től a Chrome Web Store katalógusába nem fogadnak el olyan bővítményeket, amelyek a Chrome második verziójú manifesztusát használják. Az új bővítmények ezentúl csak a harmadik verziójú manifesztussal lesznek elfogadva. A korábban hozzáadott bővítményeket fejlesztők folytathatják a második verziójú manifesztussal való frissítéseket. A második verziójú manifesztus teljes támogatása 2023 januárjára van tervezve.
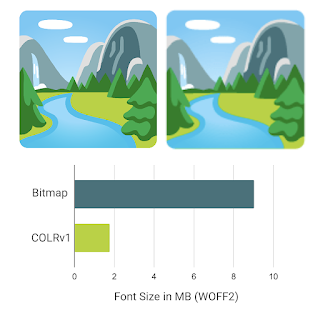
- Megérkezett a COLRv1 formátumú színes vektorialapú betűtípusok támogatása (az OpenType betűtípusok egy almintája, amely a vektorgliftek mellett színinformációs réteget is tartalmaz), melyek például színes emoji-k létrehozására alkalmazhatók. A korábban támogatott COLRv0 formátummal ellentétben a COLRv1-ben lehetőség van a gradiens, réteg és transzformációk használatára is. A formátum emellett tömörített tárolási formát biztosít, hatékony tömörítést garantál, és lehetővé teszi a kontúrok újrafelhasználását, ami lényegesen csökkentheti a betűtípus méretét. Például, a Noto Color Emoji raszteres megjelenítése 9MB, míg COLRv1 vektoralapú formátumban 1.85MB.

- Az Origin Trials (kísérleti lehetőségek, amelyek külön aktiválást igényelnek) módban megvalósításra került a Region Capture API, amely lehetővé teszi a rögzített videók megvágását. Például, webalkalmazásokban, amelyek a saját fülkéjükből rögzítenek videót, szükség lehet a konkrét tartalom vágására a küldés előtt. Az Origin Trial lehetőséget nyújt arra, hogy az adott API-t localhost vagy 127.0.0.1-ről betöltött alkalmazásokból használják, vagy a regisztráció után speciális token megszerzésével, amely korlátozott ideig működik egy adott weboldal számára.
- A CSS "contain-intrinsic-size" tulajdonsághoz hozzáadva a "auto" érték támogatása, amelynek megadásával az elem utolsó elmentett mérete lesz használva (a "content-visibility: auto" használatakor a fejlesztőnek nem kell kitalálnia az elem kirajzolt méretét).
- Hozzáadásra került az AudioContext.outputLatency tulajdonság, amely keresztül információt lehet kapni a hangkimenet előrejelzett késleltetéséről (a hangkérés és az eszköz által a kapott adatok feldolgozásának kezdete közötti késleltetés).
- A CSS property called color-scheme has been introduced, allowing the definition of which color schemes can properly display the element (‘light’, ‘dark’, ‘day mode’, and ‘night mode’). An ‘only’ parameter has been added, enabling the exclusion of forced color scheme changes for specific HTML elements. For example, specifying ‘div { color-scheme: only light }’ will use only the light theme for the div element, even if the browser is forcefully set to dark mode.
- CSS has introduced support for media queries ‘dynamic-range’ and ‘video-dynamic-range’ to determine the presence of a screen supporting HDR (High Dynamic Range).
- The window.open() function now allows for selecting to open a link in a new tab, a new window, or a popup window. Additionally, the window.statusbar.visible property now returns ‘false’ for popups and ‘true’ for tabs and windows. const popup = window.open(‘_blank’,’,’popup=1′); // Open in a popup const tab = window.open(‘_blank’,’,’popup=0′); // Open in a tab
- For windows and workers, the structuredClone() method has been implemented, which allows for creating recursive copies of objects, including properties not only of the specified object but also of all other objects to which the current object refers.
- The Web Authentication API has added support for the FIDO CTAP2 specification extension, allowing the setting of a minimum acceptable PIN length (minPinLength).
- For installed standalone web applications, the Window Controls Overlay component has been added, expanding the application’s screen area to the entire window, including the title area, where the standard window control buttons (close, minimize, maximize) overlap. The web application can control rendering and input handling across the entire window, except for the overlay with window control buttons.
- The WritableStreamDefaultController has added a signal handling property that returns an AbortSignal object, which can immediately stop write operations in the WritableStream without waiting for them to finish.
- In WebRTC, support for the SDES key agreement mechanism has been removed, which was deprecated by the IETF in 2013 due to security issues.
- The U2F API (Cryptotoken) is disabled by default, which was previously deprecated and replaced by the Web Authentication API. The U2F API will be completely removed in Chrome 104.
- Az API Katalógusban elavultnak nyilvánították az installed_browser_version mezőt, helyette egy új pending_browser_version mezőt vezettek be, amely tartalmazza a böngésző verziójának információját a letöltött, de még nem alkalmazott frissítések figyelembevételével (azaz a verzió, amely a böngésző újraindítása után érvényesül).
- Eltávolították azokat a paramétereket, amelyek lehetővé tették a TLS 1.0 és 1.1 támogatásának visszaállítását.
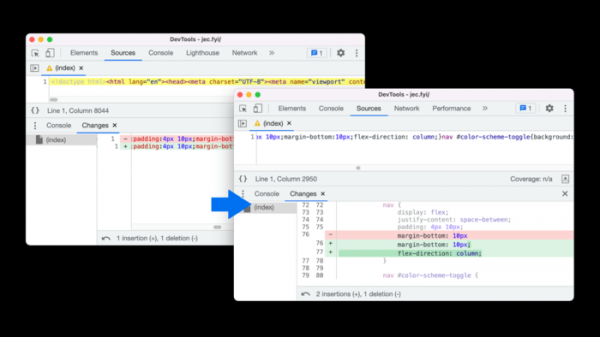
- Javításokat végeztek a webfejlesztők eszközeiben. Hozzáadtak egy fület a visszafelé gyorsítótárazás (Back-forward cache) működésének értékelésére, amely azonnali áttérést biztosít a „Vissza” és „Tovább” gombok használatakor. Lehetőség nyílt a forced-colors média lekérdezések emulálására. A Flexbox szerkesztőbe gombokat adtak hozzá a row-reverse és column-reverse tulajdonságok támogatására. A „Changes” fülön megjelennek a kódformázás utáni változások, amelyek megkönnyítik a minifikált oldalak elemzését.

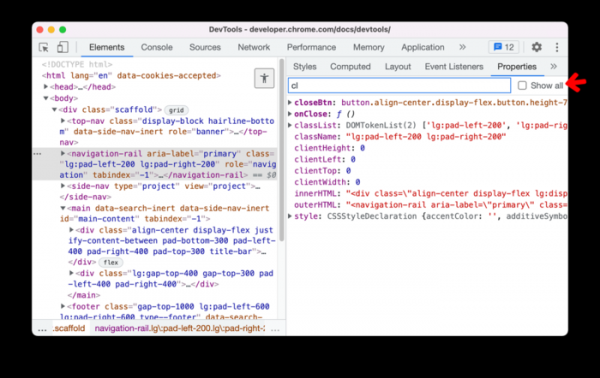
A kódmegjelenítő panel megvalósítása frissült a CodeMirror 6 kódszerkesztő kiadására, amely jelentősen javította a nagyon nagy fájlokkal (WASM, JavaScript) való munkavégzés teljesítményét, megoldotta a navigáció során fellépő véletlen eltolódásokat, és javította az automatikus kiegészítés ajánlásait a kód szerkesztésekor. A CSS tulajdonságok paneljén lehetőséget adtak a kimenet név vagy érték szerinti szűrésére.

A hibajavítások mellett az új verzióban 27 sebezhetőséget hárítottak el. Sok sebezhetőséget az AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer és AFL eszközökkel végzett automatizált tesztelések során fedeztek fel. Kritikus problémák, amelyek lehetővé tennék a böngésző összes védelmi szintjének megkerülését és a kód végrehajtását a rendszerben a sandbox környezeten kívül, nem kerültek elő. Az aktuális kiadás sebezhetőségeinek felfedezési ösztönző program keretében a Google 19 prémiumot fizetett ki összesen 88 ezer amerikai dollár értékben (két prémium $20000, egy prémium $12000, két prémium $7500, négy prémium $1000 és egy prémium $7000, $5000, $3000 és $2000).
Forrás: opennet.ru
