

Megjelent a Kali Linux 2021.1 disztribúciója, amelyet a rendszerek sebezhetőségeinek tesztelésére, auditálására, a maradék információk elemzésére és a támadók által okozott következmények feltárására terveztek. Minden eredeti fejlesztés, amely a disztribúció keretein belül készült, GPL licenc alatt van és elérhető egy nyilvános Git-repozitóriumban. Többféle iso-képet készítettek a letöltésre, amelyek mérete 380 MB, 3,4 GB és 4 GB. Az összesítés elérhető x86, x86_64 és ARM (armhf és armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid) architektúrára. Alapértelmezés szerint az Xfce asztali környezetet kínálják, de opcionálisan támogatott a KDE, GNOME, MATE, LXDE és Enlightenment e17.
A Kali az egyik legteljesebb eszközkészletet tartalmazza a számítástechnikai biztonsági szakemberek számára: a webalkalmazások tesztelésétől és a vezeték nélküli hálózatok behatolásától kezdve az RFID chipek adatainak leolvasására alkalmas programokig. A csomag tartalmazza a biztonsági ellenőrzésekhez szükséges exploiteket és több mint 300 speciális eszközt, mint például Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Ezen kívül a disztribúció tartalmazza a jelszavak (Multihash CUDA Brute Forcer) és WPA kulcsok (Pyrit) gyors kitalálásához szükséges eszközöket, a GPU-k számítási műveletekhez történő használatával, NVIDIA és AMD videokártyákkal.
Az új kiadásban:
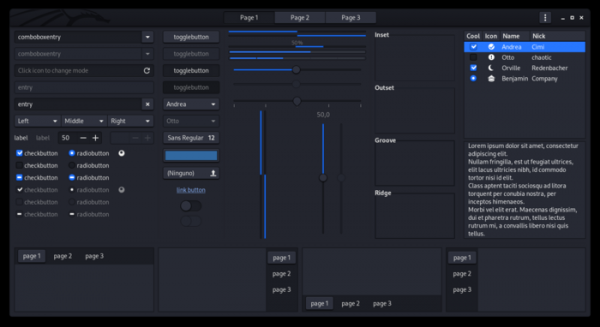
- Frissítve lettek az Xfce 4.16 és KDE Plasma 5.20 asztali környezetek verziói. Modernizálták az Xfce-ben használt GTK3 téma megjelenését.

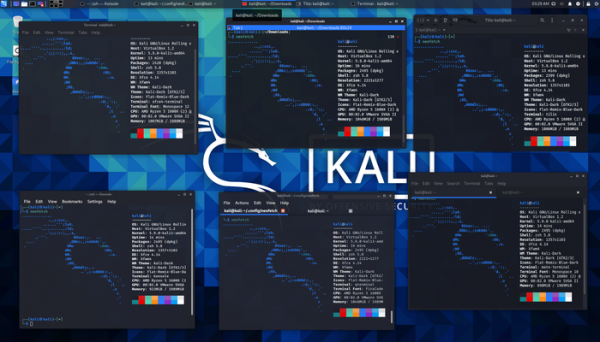
- A terminál emulátorok, mint az xfce4-terminal, tilix, terminator, konsole, qterminal és mate-terminal megjelenése egységes stílusba került. Frissítve lett a terminálokban használt betűtípus.

- Hozzáadva a command-not-found kezelő, amely javaslatot ad, ha egy nem létező programot próbálnak futtatni a rendszerben. Támogatja a hibákra vonatkozó értesítést létező parancsok bevitele során és a rendszerben nem elérhető, de a csomaggyűjteményben elérhető parancsok futtatására tett kísérleteket.
- Új segédprogramok kerültek hozzáadásra:
- Airgeddon — vezeték nélküli hálózatok auditálása
- AltDNS — ellenőrzi a tudományos alt domainek variációit
- Arjun — az HTTP-módszerek támogatásának meghatározása
- Chisel — gyors TCP/UDP alagút HTTP-n keresztül
- DNSGen — kombinációk generálása domain nevekkel a bemeneti adatok alapján
- DumpsterDiver — a különböző állománytípusokban rejtett információkat azonosít
- GetAllUrls — ismeretlen URL-ek kinyerése az AlienVault Open Threat Exchange, Wayback Machine és Common Crawl szolgáltatásokból
- GitLeaks — kulcsok és jelszavak keresése Git-repozitóriumokban
- HTTProbe — HTTP-szerverek ellenőrzése az adott domain lista számára
- MassDNS — nagy számú DNS-bejegyzés feloldása tömeges módban
- PSKracker — tipikus kulcsok és jelszavak generálása WPA/WPS-hez
- WordlistRaider — egy részhalmaz kiemelése jelszólistákból
- A Kali ARM a Raspberry Pi 400 WiFi támogatását és kezdeti támogatást kapott a Parallels virtualizációs rendszer használatával Apple M1 chippel rendelkező hardvereken.
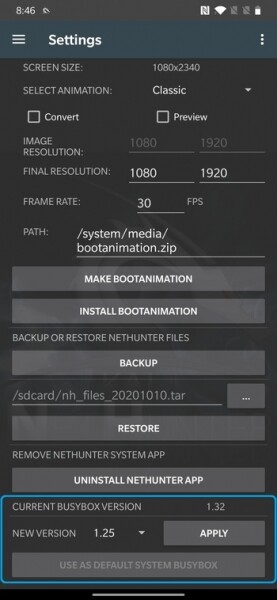
Készen áll a NetHunter 2021.1 kiadása, amely egy Android platformra épülő mobil eszközök környezetét kínálja, a sebezhetőségek tesztelésére szolgáló eszközválasztékkal. A NetHunter segítségével lehetséges a mobil eszközökre jellemző támadások ellenőrzése, például USB-eszközök emulálásával (BadUSB és HID Keyboard — hálózati USB-adapter emulálása, amely MITM-támadásokhoz használható, vagy USB-billentyűzet, ami karakterek helyettesítését végzi) és hamis hozzáférési pontok létrehozásával (MANA Evil Access Point). A NetHunter a Kali Linux speciálisan adaptált verzióját tartalmazó chroot kép formájában telepíthető az Android platformba. Az új verzióban frissült a BusyBox 1.32 és a Rucky 2.1 csomag (USB-eszközökön keresztüli támadások lebonyolításához), valamint új indítókép került hozzáadásra.
Forrás: opennet.ru
