

Megérkezett a Firefox 104 webböngésző legújabb verziója. Ezen kívül hosszú távú támogatású ágak frissítései is készültek — 91.13.0 és 102.2.0. A Firefox 105 ág a következő órákban bétatesztelésre kerül, a kiadás tervezett időpontja szeptember 20.
A Firefox 104 főbb újdonságai:
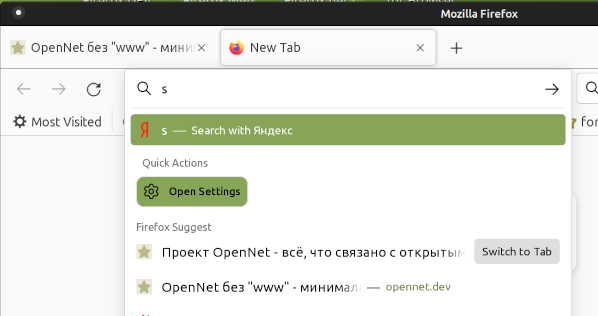
- Bevezetésre került egy kísérleti QuickActions mechanizmus, amely lehetővé teszi különböző alapvető műveletek végrehajtását a böngésző címsorából. Például, ha gyorsan szeretne áttekinteni kiegészítőket, könyvjelzőket, mentett fiókokat (jelszókezelő) és a privát böngészés módját, a címsorba a "addons", "bookmarks", "logins", "passwords" és "private" parancsokat beírva megjelenik a legördülő menüben egy gomb, amellyel közvetlenül a megfelelő felületre lehet lépni. A QuickActions aktiválásához a "browser.urlbar.quickactions.enabled=true" és "browser.urlbar.shortcuts.quickactions=true" beállításokat kell megadni az about:config oldalon.

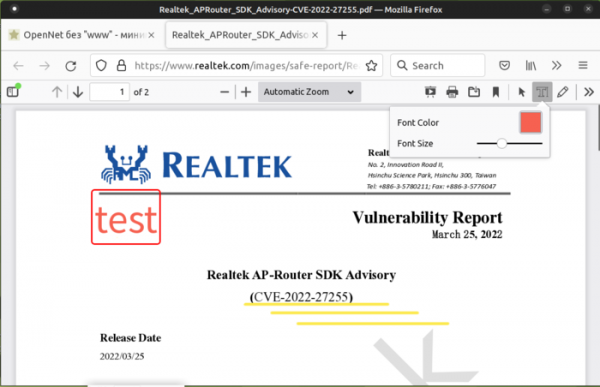
- A beépített PDF-dokumentum-olvasó felülethez hozzáadódott egy szerkesztési mód, amely grafikus jelzések (kézírásos rajzok) és szöveges megjegyzések hozzáadását teszi lehetővé. A vonalak színe, vastagsága és a betűméret új gombokkal állítható be a PDF-olvasó paneljén. Az új mód aktiválásához az about:config oldalon a "pdfjs.annotationEditorMode=0" beállítást kell alkalmazni.

- Hasonlóan a háttérfülek által használt erőforrások szabályozásához, a felhasználói felület most energiatakarékos módra vált, amikor a böngészőablak minimalizálásra kerül.
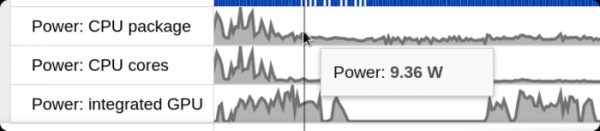
- A profilozó felületen hozzáadódott a weboldal működésével kapcsolatos energiafogyasztás elemzésének lehetősége. Az energiafogyasztási elemző jelenleg csak Windows 11 rendszereken és M1 chipet használó Apple számítógépeken érhető el.

- A "kép a képben" módban most már feliratok is jelennek meg, miközben Disney+ videókat néz. Korábban feliratokat csak YouTube-on, Prime Video-n, Netflix-en, HBO Max-en, Funimation-on, Dailymotion-on, Tubi-n, Hotstar-on és SonyLIV-en és a WebVTT (Web Video Text Track) formátumot használó weboldalakon mutattak.
- Hozzáadva a scroll-snap-stop CSS tulajdonság támogatása, amely lehetővé teszi a görgetési viselkedés beállítását érintőpad használatával: az 'always' módban a görgetés megáll minden elemen, míg a 'normal' módban engedélyezett az elemek kihagyása inerciális görgetéssel. Továbbá megvalósítva a görgetési pozíció korrekciója, ha a tartalom megváltozik (például a korábbi tartalom részének eltávolítása után azonos pozíció megőrzése érdekében).
- A JavaScript Array és TypedArray objektumokhoz hozzáadva a Array.prototype.findLast(), Array.prototype.findLastIndex(), TypedArray.prototype.findLast() és TypedArray.prototype.findLastIndex() metódusokat, amelyek lehetővé teszik az elemek keresését a tömb végéhez viszonyítva. [1,2,3,4].findLast((el) => el % 2 === 0) // → 4 (az utolsó páros elem)
- Az HTMLElement.focus() metódushoz hozzáadva a option.focusVisible paraméter támogatása, amely lehetővé teszi a fókuszváltozások vizuális jelzőjének megjelenítését.
- Hozzáadva az SVGStyleElement.disabled tulajdonság, amellyel engedélyezhetjük vagy letilthatjuk a stíluslapokat egy adott SVG elemhez, vagy ellenőrizhetjük az állapotukat (analógiával a HTMLStyleElement.disabled-hoz).
- Növelt stabilitás és teljesítmény a Linux platformon a Marionette (WebDriver) webkeretrendszer használata során az ablakok minimalizálása és visszaállítása során. Hozzáadva a képernyőre vonatkozó érintéskezelők csatlakoztatásának lehetősége (touch action).
- Az Android verzió számára biztosítva van a címek alapú űrlapok automatikus kitöltésének támogatása a korábban megadott címek alapján. A beállításokban lehetőség van címek szerkesztésére és hozzáadására. Hozzáadva a szelektív törlés támogatása a történelemből, amely lehetővé teszi a legutolsó egy órás vagy két napos áthelyezési történelem törlését. Megszüntetve a program hibaelhárítását egy külső alkalmazásból megnyitott hivatkozás esetén.
A Firefox 104 újdonságai és hibajavításai mellett 10 sebezhetőséget is kiküszöböltek, amelyek közül 8 veszélyesnek van jelölve (6 a CVE-2022-38476 és CVE-2022-38478 alatt) memóriakezelési problémák miatt, mint például a pufferek túlcsordulása és már felszabadított memóriaterületekhez való hozzáférés. Ezek a problémák potenciálisan lehetővé tehetik a támadó kódjának végrehajtását, amikor speciálisan kidolgozott oldalakat nyitnak meg.
Forrás: opennet.ru
