

Megjelent a Firefox 93 webböngésző. Ezen kívül elkészült a hosszú távú támogatású ág frissítése – 78.15.0 és 91.2.0. A Firefox 94 ág béta tesztelésre került, amelynek kiadása november 2-ára van tervbe véve.
Főbb újítások:
- Alapértelmezés szerint engedélyezve van az AVIF (AV1 Image Format) képkép formátum támogatása, amely az AV1 videokódolási formátumból származó belső tömörítési technológiákat alkalmaz. Támogatottak a teljes és korlátozott színskálák, valamint a transzformációs műveletek (forgatás és tükörfordítás). Az animációk egyelőre nem támogatottak. Az about:config menüpontban bevezetésre került egy „image.avif.compliance_strictness” beállítás a specifikációs megfelelőség beállításához. Az alapértelmezett HTTP-fejléces ACCEPT értéke „image/avif,image/webp,*/*” lett változtatva.
- A WebRender motor kötelezővé vált, amely Rust nyelven íródott, és jelentős sebességmegnövekedést és CPU-terhelés csökkentést tesz lehetővé azáltal, hogy a GPU shader-ek által végrehajtott, a háttérben történő renderelési műveleteket elvégzi. Régi grafikus kártyákkal vagy problémás grafikus meghajtókkal rendelkező rendszerek számára a WebRender szoftveres raszterizálási (gfx.webrender.software=true) módot alkalmaz. A WebRender letiltásának opciója (gfx.webrender.force-legacy-layers és MOZ_WEBRENDER=0) megszűnt.
- Javult a Wayland protokoll támogatása. Kiegészítő réteg került hozzáadásra, amely megoldja a vágólap problémáit a Wayland protokollon alapuló környezetekben. Továbbá módosítások lettek bevezetve, amelyek a Wayland használata során megszüntetik a villogást, amikor az ablakot a képernyő széléhez mozgatják több monitoros konfigurációkban.
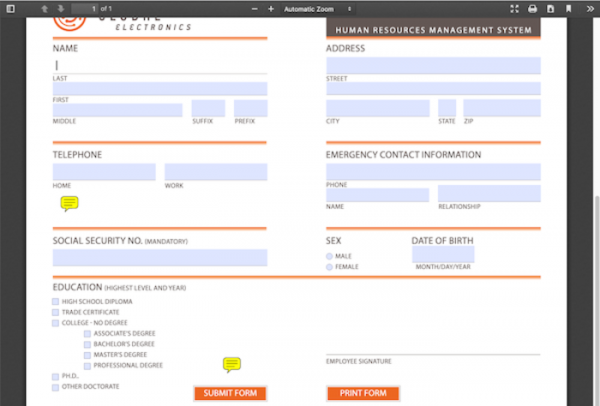
- A beépített PDF-nézőben lehetőség nyílik interaktív XFA űrlapokkal rendelkező dokumentumok megnyitására, amelyeket általában különböző bankok és állami intézmények elektronikus űrlapjaiban használnak.

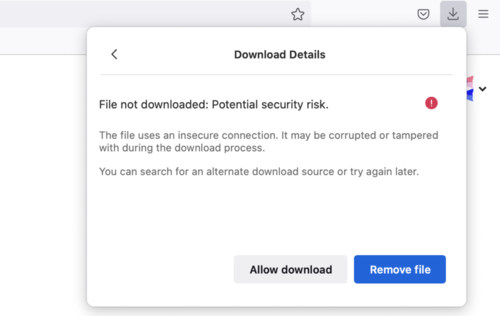
- A fájlok HTTP-n történő, titkosítás nélküli letöltésének védelme aktív, amelyeket HTTPS-en megnyitott oldalakról indítanak. Az ilyen letöltések nincsenek védve a tranzitforgalom ellenőrzésével történő manipulációval szemben, azonban mivel ezek HTTPS-en megnyitott oldalakról történnek, a felhasználónak hamis biztonságérzete lehet. Az ilyen adatok letöltésekor a felhasználó figyelmeztetést kap, amellyel lehetősége van a blokkolás visszavonására. Ezen kívül ezentúl tiltva van, és csendben blokkolva lesz a fájlok letöltése, ha azokat elkülönített iframe-ből próbálják meg, ahol a allow-downloads attribútum nincs kifejezetten megadva.

- Fejlesztettük a SmartBlock mechanizmusát, amely a weboldalakon fellépő problémák kezelésére szolgál, amikor külső szkriptek blokkolva vannak inkognitó módban vagy a nem kívánt tartalom (strict) fokozott blokkolásának aktiválásával. A SmartBlock automatikusan helyettesíti a nyomkövetésre használt szkripteket helyettesítő megoldásokkal, amelyek biztosítják a weboldal helyes betöltését. A helyettesítők néhány népszerű nyomkövető szkriptre készültek, amelyeket a Disconnect listájára helyeztek. Az új verzióban adaptív blokkolása került be a Google Analytics szkripteknek, a Google hirdetési hálózataidnak és az Optimizely, Criteo és Amazon TAM szolgáltatók widgetjeinek.
- A magánböngészési és fokozott nem kívánt tartalom blokkolási módokban (strict) további védelmet kapott a HTTP „Referer” fejléc. Ezekben a módokban a webhelyek számára most meg van tiltva, hogy a Referrer-Policy HTTP-fejléccel a „no-referrer-when-downgrade”, „origin-when-cross-origin” és „unsafe-url” politikákon keresztül megkerüljék az alapértelmezett beállításokat, amelyek lehetővé teszik számukra, hogy a „Referer” fejlécben egy harmadik fél webhelyének teljes URL-jét adják vissza. Emlékezzünk, hogy a Firefox 87-ben, hogy blokkolja a potenciális adatvédelmi szivárgásokat, alapértelmezettként aktiválták a „strict-origin-when-cross-origin” politikát, amely a „Referer” útvonalainak és paramétereinek levágását jelenti más hosztokhoz intézett kérések küldésekor HTTPS-en, üres „Referer” küldését a HTTPS-ről HTTP-ra való átkapcsoláskor, és a belső webhelyváltások során a teljes „Referer” átadását ugyanazon a webhelyen belül. Azonban a változás hatékonysága kérdésessé vált, mivel a webhelyek a Referrer-Policy manipulálásával visszaállíthatták a régi viselkedést.
- A Windows platformon megvalósították a lapok automatikus eltávolításának támogatását a memóriából, ha a rendszer szabad memória szintje kritikus alacsony értékre csökken. Elsősorban azok a lapok kerülnek eltávolításra, amelyek a legtöbb memóriát fogyasztják, és amelyeket a felhasználó régóta nem használt. Amikor a kirakott lapra váltunk, annak tartalma automatikusan újra betöltődik. A Linuxban ezt a funkciót egy következő kiadásban ígérik bevezetni.
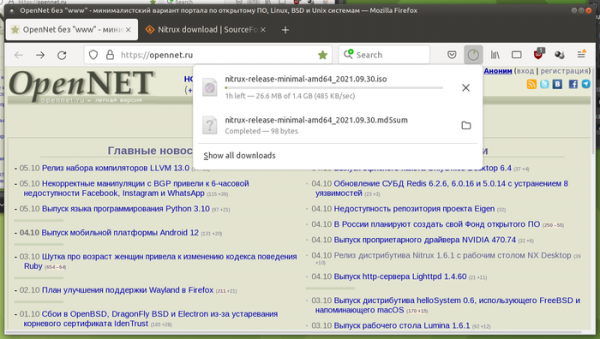
- A letöltési lista panel megjelenése egységes vizuális stílusú lett a Firefox-ban.

- Kompakt nézetben csökkentették a fő menü, az overflow menü, a könyvjelzők és a böngészési előzmények közötti távolságokat.

- Az autentikáció (HTTP Authentication) szervezésére használható algoritmusok közé hozzáadódott a SHA-256 (korábban csak az MD5 volt támogatott).
- Alapértelmezés szerint le vannak tiltva a TLS titkosítók, amelyek a 3DES algoritmust használják. Például a TLS_RSA_WITH_3DES_EDE_CBC_SHA titkosítási készlet érzékeny a Sweet32 támadásra. A 3DES támogatásának visszaállítása lehetséges a régi TLS verziók beállításaiban történő kifejezett engedélyezéssel.
- A macOS platformon megoldódott a Firefox munkamenetek elvesztésének problémája, ha a Firefox egy csatolt „.dmg” fájlból indul el.
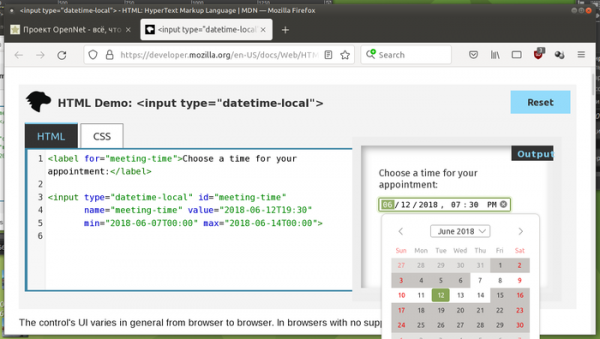
- A felhasználói felület megvalósítása a dátum és idő könnyű bevitelére a webformák <input type=»datetime-local»> elemhez.
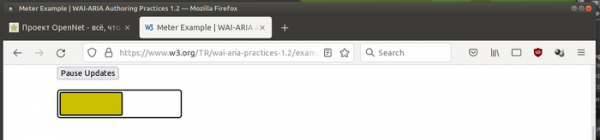
- Az aria-label vagy aria-labelledby attribútummal rendelkező elemekhez hozzá lett adva a meter szerep (role=»meter»), ami lehetővé teszi a numerikus értékek változásának jelzőit, amelyek egy adott tartományban mozognak (például akkumulátor töltöttségi szintje).

- A CSS tulajdonság font-synthesis támogatásába hozzáadódott a „small-caps” kulcsszó.
- Megvalósult az Intl.supportedValuesOf() metódus, amely támogatott naptárak, pénznemek, számítási rendszerek és mértékegységek tömbjét adja vissza.
- Az osztályokhoz lehetővé vált statikus inicializáló blokkok alkalmazása, amelyek csoportosítják a kódot, amely egyszer fut le az osztály feldolgozása során: class C { // A blokk futni fog az osztály feldolgozásakor static { console.log(«C statikus blokk»); } }
- Hozzáadták a HTMLElement.attachInternals hívásának támogatását a forma vezérléséhez szükséges további metódusok eléréséhez.
- Az ElementInternals metódushoz hozzá lett adva a shadowRoot attribútum, amely lehetővé teszi a saját elemekből, hogy hozzáférjenek saját külön gyökerükhöz a Shadow DOM-ban, függetlenül az állapottól.
- A createImageBitmap() metódusba bekerült az imageOrientation és premultiplyAlpha tulajdonságok támogatása.
- Hozzáadva a reportError() globális függvény, amely lehetővé teszi a szkriptek számára, hogy hibákat jelenítsenek meg a konzolon, imitálva a meg nem fogott kivételek előfordulását.
- Fejlesztések az Android platform verziójában:
- Tablet indítása esetén a panelhez hozzáadva a „előre”, „vissza” és „oldal újratöltése” gombokat.
- Alapértelmezés szerint engedélyezve van a felhasználói nevek és jelszavak automatikus kitöltése a webes űrlapokban.
- Lehetőség biztosítva van arra, hogy a Firefox jelszókezelőként működjön, lehetővé téve a felhasználói nevek és jelszavak kitöltését más alkalmazásokban (az „Beállítások” > „Bejelentkezések és jelszavak” > „Autókiegészítés más alkalmazásokban” lehetőséggel aktiválható).
- Hozzáadva a „Beállítások” > „Bejelentkezések és jelszavak” > „Mentett bejelentkezések” > „Bejelentkezés hozzáadása” oldal a jelszókezelőbe történő kézi adatbevitelhez.
- Hozzáadva a „Beállítások” > „Adatgyűjtés” > „Tanulmányok és letiltás” oldal, amely lehetővé teszi a részvétel lemondását kísérleti lehetőségek tesztelésében.
A Firefox 93 újdonságai és hibajavításai mellett 13 biztonsági rést is orvosoltak, amelyekből 10-et veszélyesnek jelöltek. 9 biztonsági rés (CVE-2021-38500, CVE-2021-38501 és CVE-2021-38499 alatt gyűjtve) memória kezelésével kapcsolatos problémák miatt lépett fel, mint például puffer túlfolyások és már felszabadított memória területekhez való hozzáférés. Ezek a problémák potenciálisan lehetővé tehetik a kártevő kód végrehajtását speciálisan formázott oldalak megnyitásakor.
A Firefox 94 bétakiadásában megvalósult egy új segédoldal, amely az „about:unloads” címet viseli, ahol a felhasználó a memóriafogyasztás csökkentése érdekében kényszerítheti bizonyos fülök kiürítését anélkül, hogy bezárná őket (a tartalom a fülre való átkapcsoláskor újra betöltődik).
Forrás: opennet.ru
