

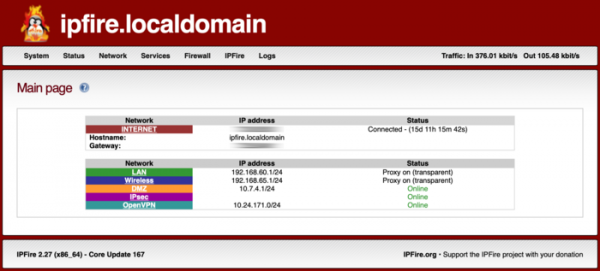
Megjelent az IPFire 2.29 Core 186 disztribúció, amely routerek és tűzfalak létrehozására szolgál. Az IPFire egyszerű telepítési folyamattal és intuitív webes felületen keresztül szervezett beállításokkal rendelkezik, gazdag grafikonokkal. A telepítő ISO kép mérete 421 MB (x86_64, AArch64).
A rendszer moduláris: az IPFire alapvető csomagszűrési és forgalomkezelési funkcióin kívül elérhetők olyan modulok is, amelyek a Suricata alapú támadásmegelőző rendszer megvalósítását szolgálják, fájlok létrehozására. a szerver Alapértelmezés szerint az új telepítésekben engedélyezve van a kimenő SMTP forgalom blokkolása, hogy megakadályozza a belső hálózatban található, kártevőktől fertőzött számítógépekről történő levélszemét küldését.
Az új kiadásban:
- Kísérleti Btrfs fájlrendszer támogatás került hozzáadásra.
- A Linux kernel frissítve lett a 6.6.32 verzióra.
- A Raspberry Pi alapú gyűjteményekben megvalósították a CPU frekvenciájának terhelés függvényében történő módosítását az energiafogyasztás csökkentése vagy a teljesítmény növelése érdekében.
- A Spamhaus eDROP (Extended Don’t Route Or Peer) blokkolólistából származó adatokat egyesítették a DROP listával. Az eDROP és a DROP listák közötti különbség az, hogy a DROP azokat a spamerek és kiberbűnözők IP-címeit tartalmazta, amelyeket közvetlenül a regisztrátorok biztosítottak, míg az eDROP az alap blokkokból kiemelt alhálózatokat tartalmazza.
- Eltávolították az Alienvault blokkolólistát, melynek támogatása megszűnt.
- A Suricata támadás-észlelő rendszerébe bekerült a Linux kernel által biztosított Landlock izolációs mechanizmus, amely blokkolja a fájlrendszerhez való hozzáférést, ha a Suricata sérülékenységeivel éltek vissza.
- Hozzáadott egy javítást, amely eltávolítja a DNS-szerver Unbound felesleges újraindításait a DHCP-n keresztül hozzárendelt címek feldolgozása során.
- Frissült a programok verziója: Apache2 2.4.59, BIND 9.16.49, kmod 32, libhtp 0.5.48, OpenSSL 3.2.2, SQLite 3.45.3, squid 6.9, strongSwan 5.9.14, Suricata 7.0.5.
- Eltávolították az Icinga monitorozó rendszert, amely az elavult 1.x ágon alapult, aminek a támogatása 2018-ban megszűnt. A modul kis felhasználói bázisa miatt nem döntöttek az Icinga 2.x ágra való áttérés mellett, ezért eltávolították a csomagot.
- Teljesítménybeli problémák miatt eltávolították az sslh segédeszköz csomagot, amely lehetővé tette a HTTPS, SSH, OpenVPN, SOCKS5, tinc és XMPP kapcsolatok multiplexelését egyetlen 443-as hálózati porton keresztül.
- Frissültek a következő csomagok: Bacula 13.0.4, dnsdist 1.9.3, Lynis 3.1.1, mympd 14.1.2 és Tor 0.4.8.11.
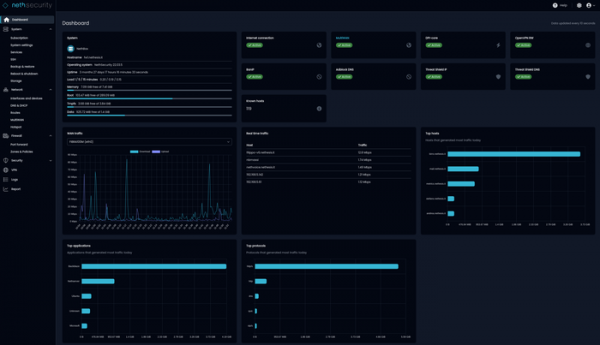
Továbbá megemlíthető az új NethSecurity 8 tűzfal-készítő disztribúciójának kiadása, amely a NethServer 8 platformra épül, és a tűzfal gyors telepítésére van optimalizálva. A csomagszűrés mellett lehetőségek állnak rendelkezésre a behatolás észlelésére és megelőzésére, vírusellenőrzésre, reklámblokkolásra, forgalomprioritásra, mély csomagszűrésre (DPI) és tartalomszűrésre (például lehetőség van a Netflix, Youtube, Tiktok, Instagram, Facebook és egyéb olyan szolgáltatások szelektív blokkolására, amelyek elvonhatják a dolgozók figyelmét a munkától). A tömörített boot image mérete 54 MB.
Több külső internetkapcsolati csatornával rendelkező konfigurációkban (MultiWAN) is lehetséges a működés. Támogatott az IPsec és OpenVPN alagutak létrehozása, valamint vezeték nélküli hozzáférési pontok telepítése. A platform egy átfogó megoldásként készült, amely használható fizikális szerverek és virtuális gépek telepítésére, valamint bootolható USB-meghajtók létrehozására, amelyek bármely számítógépet tűzfallá alakítanak.
Minden támogatott funkciót a webes felületen keresztül lehet kezelni. A webes interfészen keresztül történik a rendszer adminisztrálása is, beleértve olyan műveleteket, mint a konfigurációs biztonsági mentések létrehozása/visszaállítása, a gyári beállításokra való visszaállítás, valamint a frissítések telepítésének kezelése.
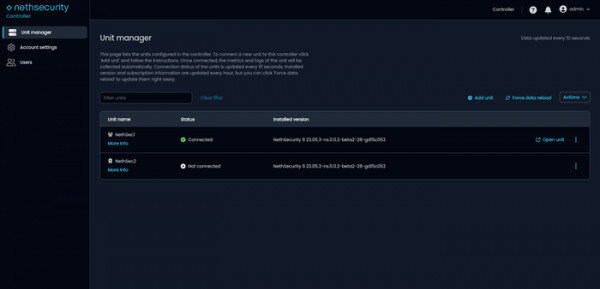
Az infrastruktúrában való használat során szerverek a NethServer disztribúción alapulva lehetővé válik minden NethSecurity hoszt központi távoli kezelésének aktiválása a NethServer felületen keresztül, valamint a tűzfalak működésének monitorozása és a naplók gyűjtése. Továbbá elérhető egy SSH-kliens is, amely webes interfészen keresztül működik.
Forrás: opennet.ru
