

A Tor anonim hálózat fejlesztői közzétették a Tor Browser és a projekt által fejlesztett OONI Probe, rdsys, BridgeDB és Conjure eszközök auditjának eredményeit, amelyeket a cenzúrázás megkerülésére használnak. Az auditot a Cure53 végezte 2022 novemberétől 2023 áprilisáig.
A vizsgálat során 9 sebezhetőséget azonosítottak, amelyekből kettő a veszélyes kategóriába, egy közepes szintű veszélyességű, míg 6 kisebb veszéllyel járó problémák közé sorolható. Ezen kívül a kód bázisában 10 problémát találtak, amelyek biztonsággal nem kapcsolatos hiányosságoknak minősülnek. Összességében a Tor projekt kódját a biztonságos programozási gyakorlatoknak megfelelőnek ítélték.
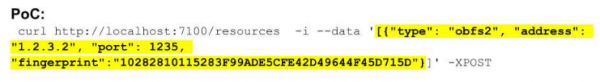
Az első veszélyes sebezhetőség a rdsys elosztott rendszer háttérben található, amely biztosítja a cenzúrázott felhasználók számára a források, például proxylisták és letöltési linkek eljuttatását. A sebezhetőség az erőforrások regisztrációs kezelőjéhez való hozzáféréskor tapasztalt hitelesítés hiányából fakadt, és lehetővé tette a támadó számára, hogy saját kártevő forrást regisztráljon a felhasználók számára történő kézbesítéshez. A kihasználás a rdsys kezelőhöz küldött HTTP-kérelmekre korlátozódik.
A második veszélyes sebezhetőséget a Tor Browser-ben találták, amely a rdsys és a BridgeDB által a hídcsomópontok listájának megszerzésekor tapasztalt digitális aláírás ellenőrzésének hiányából származott. Mivel a lista a Tor anonim hálózathoz való csatlakozás előtt töltődik be a böngészőbe, a kriptográfiai digitális aláírás ellenőrzésének hiánya lehetővé tette a támadó számára a lista tartalmának manipulálását, például a kapcsolat megszakításával vagy a forrás feltörésével, amelyen keresztül a lista terjed. a szerverSikeres támadás esetén a támadó a felhasználókat saját kompromittált hídcsomópontján keresztül csatlakozathatta.
A közepes veszélyességű sebezhetőség a rdsys alrendszerében található, a telepítési szkriptekben, és lehetővé tette a támadó számára, hogy a nobody felhasználóról az rdsys felhasználóra emelje a jogosultságait, amennyiben hozzáféréssel rendelkezett szerverhez és írási lehetőséggel a tmp mappába. A sebezhetőség kihasználása a /tmp könyvtárban elhelyezett végrehajtható fájl cseréjére korlátozódik. Az rdsys felhasználói jogok megszerzése lehetővé teszi a támadó számára, hogy módosításokat végezzen az rdsys által futtatott végrehajtható fájlokban.
A kis fokú kockázatú sebezhetőségek főként elavult függőségek használatával voltak összefüggésben, amelyekben ismert sebezhetőségek találhatók, vagy a szolgáltatás megtagadásának lehetőségével. A Tor Browser kisebb sebezhetőségei között említést érdemel, hogy a legmagasabb védelmi szint beállítása mellett elkerülhető a JavaScript végrehajtásának tilalma, hiányoznak a fájlok feltöltésére vonatkozó korlátozások, és potenciális adatfolyás figyelhető meg a felhasználói kezdőlap által, ami lehetővé teszi a felhasználók nyomon követését újraindítások között.
Jelenleg minden sebezhetőséget elhárítottak, többek között megvalósították az autentikációt az összes rdsys kezelőhöz, és digitális aláírás ellenőrzését vezették be a Tor Browser-ba feltöltött listák esetében.
Továbbá említésre méltó a Tor Browser 13.0.1 kiadása. A kiadás szinkronizálva lett a Firefox 115.4.0 ESR kódalapjával, amelyben 19 sebezhetőséget hárítottak el (13-at veszélyesnek minősítettek). Az Androidra készült Tor Browser 13.0.1 verzióba átkerültek a Firefox 119-ből származó sebezhetőségek javításai.
Forrás: opennet.ru
