

A támadás az NPM-tárhelyeken található csomagokat kísérve új szintre lépett. A pénzügyi és személyes adatok ellopásához használt rosszindulatú szoftverek mellett a támadók most már férget is beágyaztak a feltört csomagokba, hogy automatizálják a rosszindulatú szoftverek behelyettesítését. A férg alkalmazása az @ctrl/tinycolor NPM-csomag kompromittálása után vált nyilvánvalóvá, amely 2,2 millió heti letöltéssel rendelkezik, és 964 csomag közvetlen függőségeként működik. A féreg aktivitása következtében 187 csomagon hajtottak végre támadást, amelyekhez 477 rosszindulatú kiadást hoztak létre.
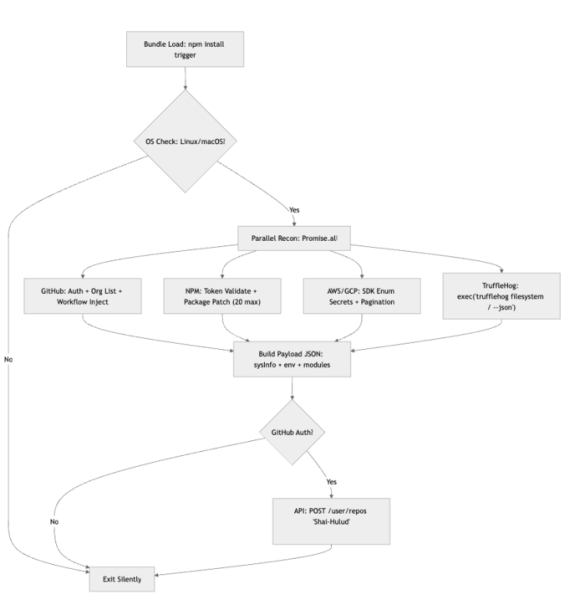
A legújabb támadás során a támadók az elkobzott kísérő fiók paramétereinek megszerzése után egy férget aktiváló csomagkiadást publikálnak, amely a sérült csomag telepítésekor aktiválódik. Az aktiválás után a féreg keresni kezdi a hitelesítő adatokat a jelenlegi környezetben, és letölti a TruffleHog eszközt. Ha sikerül NPM-hez való csatlakozási tokent felfedeznie, a féreg automatikusan új rosszindulatú kiadást publikál, és ezáltal kiterjeszti a függőségek fáját. Az NPM-hez való hozzáférési token mellett a féreg elmenti a GitHub és az AWS, Azure, valamint GCP (Google Cloud Platform) felhőszolgáltatásokhoz való hozzáférési kulcsokat, valamint más érzékeny adatokat, amelyeket a TruffleHog szkenner képes felfedezni.
A rosszindulatú kiadások 20 legnépszerűbb csomaghoz készülnek, amelyekhez a felfedezett NPM-token hozzáférést biztosít. A kiadás publikálásának funkcionalitása az NpmModule.updatePackage függvény formájában valósul meg, amely letölti a csomag forráshozarát, módosítja a verziószámot, és hozzáad egy postinstall horgot a package.json fájlhoz, behelyettesíti a bundle.js kezelőt, újrapakolja a csomagot, majd publikálja azt. Támogatja a Linux és macOS rendszerekkel való működést.
A féreg kódneve Shai-Hulud (óriási féreg, amit a Dűne regényében említenek). A rendszerben talált adatokat a GitHub-on tárolják Shai-Hulud nevű tárolók létrehozásával (például: „B611/Shai-Hulud”), valamint kódolt formában tükröződik a GitHub Actions naplóiban. A létrehozott tárolóban található egy data.json fájl, amely tartalmaz egy base64 módszerrel kódolt sort a rendszerről, a környezeti változókról és a megfigyelt hozzáférési kulcsokról. A GitHub alapú CI környezetben a féreg GitHub Actions kezelőt hoz létre az információ külső hosztra való átadásához (.github/workflows/shai-hulud-workflow.yml). Nyilvánvalónak tűnik, hogy a támadás nem korlátozódik a említett 187 csomagra, mivel a GitHub-on továbbra is új Shai-Hulud nevű tárolók jelennek meg data.json fájllal.
A féreg aktivitása következtében a CrowdStrike által fejlesztett 25 csomag érintetté vált, amely eszközökkel foglalkozik, támadások ellen. a függőségeken keresztül (Supply Chain). A CrowdStrike nyilatkozata szerint az érintett csomagokat nem használták a Falcon platformon, és a támadás nem terjedt ki az ügyfelekre. Kiderült, hogy a korábbi, féreg nélküli kártékony kiadások NPM-en, amelyeket egy gemini-cli projekt érintett, a Google által fejlesztett.
Forrás: opennet.ru
